
RESPONSUM ermöglicht es Ihnen, Datenschutzvorfälle und -verletzungen zu melden, und hilft Ihnen dabei, die Auswirkungen basierend auf den von Ihnen bereitgestellten Informationen zu berechnen.
In Aktion erleben
Voraussetzungen für den Einstieg
- Berechtigungen für das Untermodul „Vorfall“ (unter „Datenschutz“) als Promoted User oder Power User
Schnelleinstieg zum Erfolg
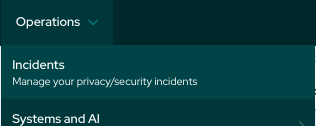
- Wählen Sie im Hauptmenü die Option „Datenschutz“
- Wählen Sie „Vorfälle“ aus
- Fügen Sie einen neuen Vorfall hinzu, indem Sie auf „+ Erstellen“ klicken, oder bearbeiten Sie einen bestehenden Vorfall
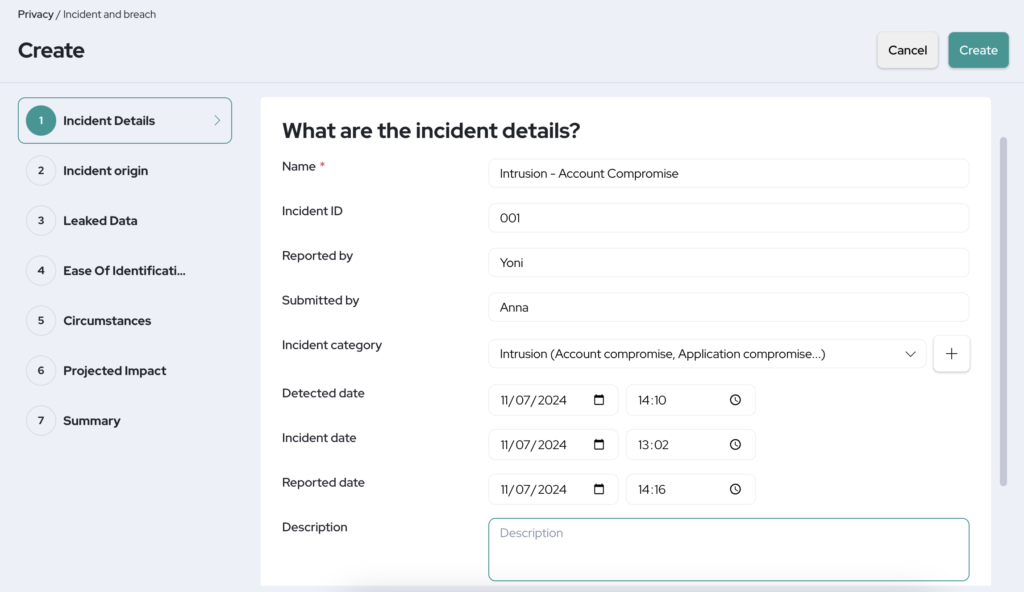
- Im Abschnitt „Vorfallsdetails“ können Sie zunächst einige allgemeine Details zum Vorfall hinzufügen (Melder, Vorfallsdatum, Erkennungsdatum, zugehörige Dateien, …)
- Im Abschnitt „Ursprung des Vorfalls“ können Sie Informationen darüber angeben, woher der Vorfall stammt.
- Wenn zu diesem Zeitpunkt keine Daten verletzt wurden, sind alle weiteren Schritte außer der „Zusammenfassung“ ausgeblendet.
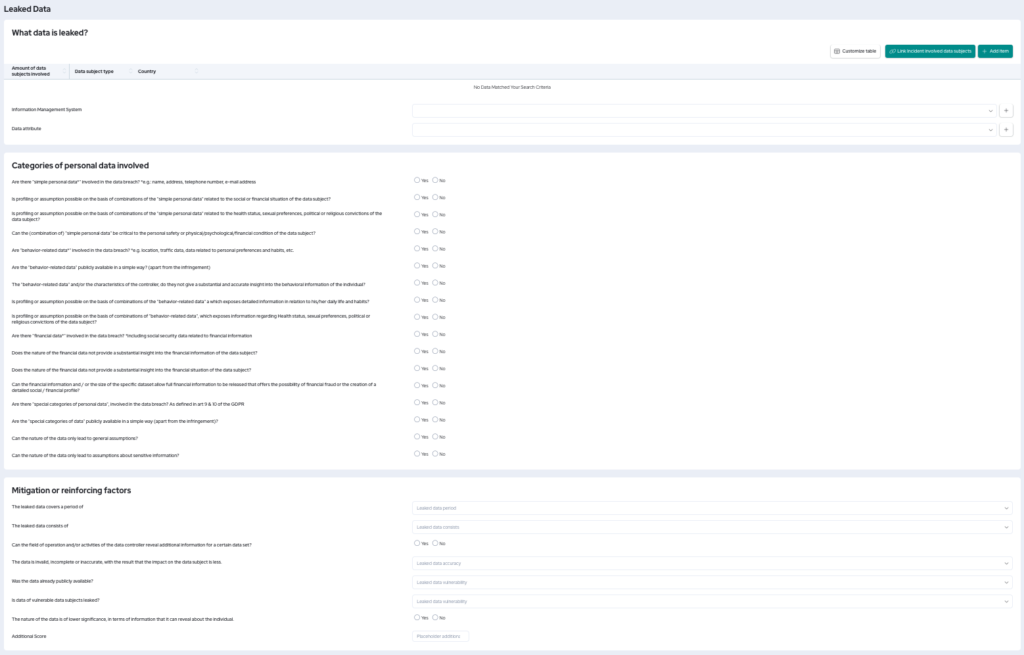
- Im Abschnitt „Durchgesickerte Daten“ können Sie genau angeben, welche Daten durchgesickert sind und wer von dem Leck betroffen war.
- In den Abschnitten „Identifizierbarkeit“ und „Umstände“ können Sie die Identifizierbarkeit der betroffenen Personen und die durch das Leck entstehenden Risiken weiter eingrenzen.
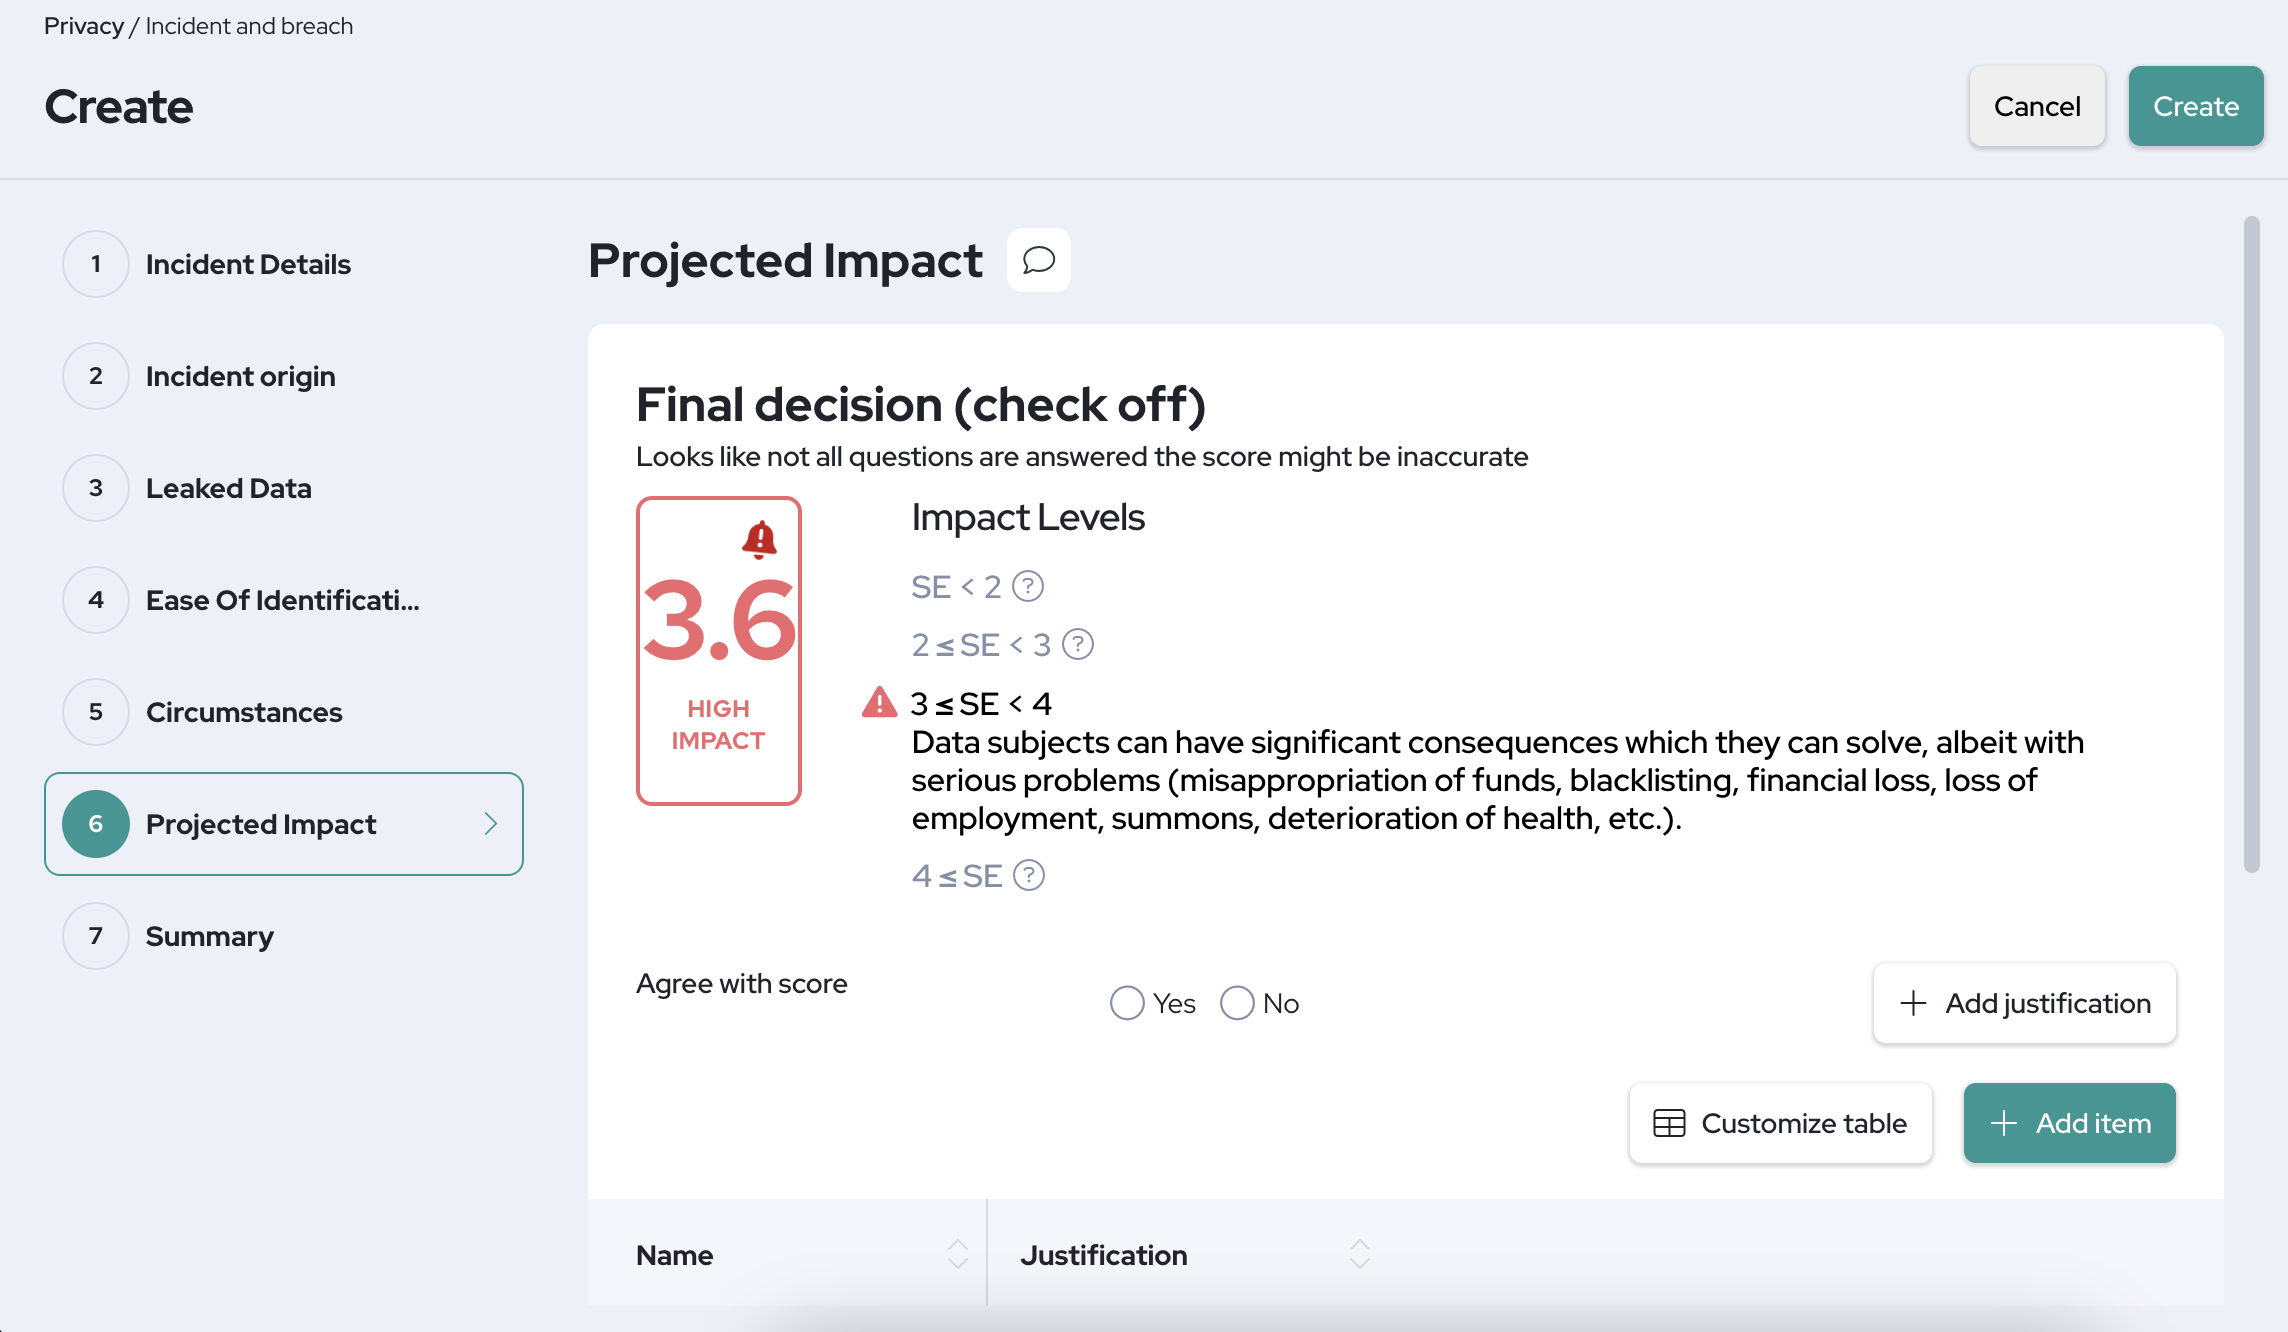
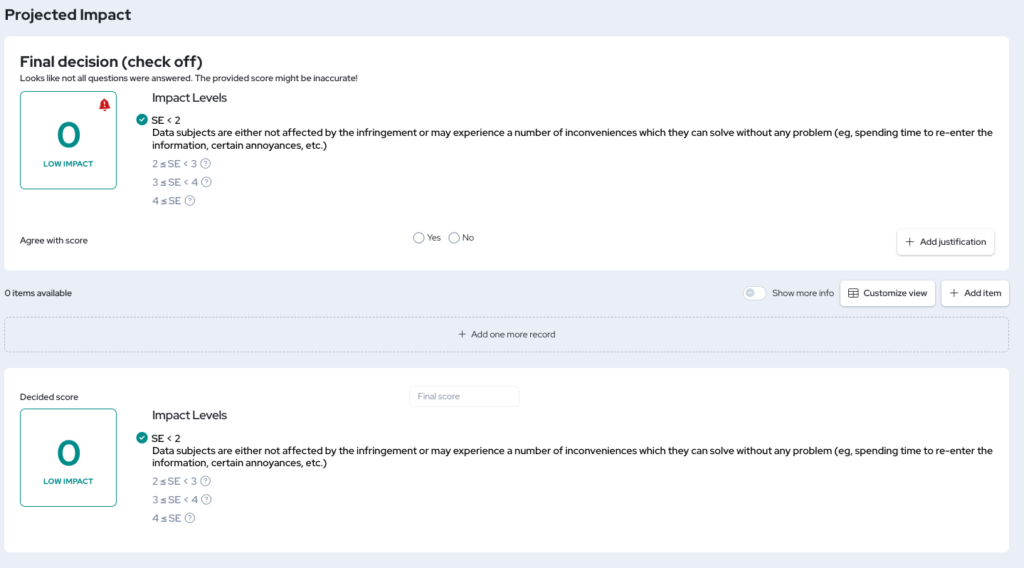
- Im Abschnitt „Voraussichtliche Auswirkungen“ erfolgt eine automatische Berechnung des Schweregrads des Lecks basierend auf all Ihren Antworten aus den vorherigen Abschnitten. Sie können der Berechnung zustimmen oder widersprechen und eine eigene Einschätzung vornehmen.
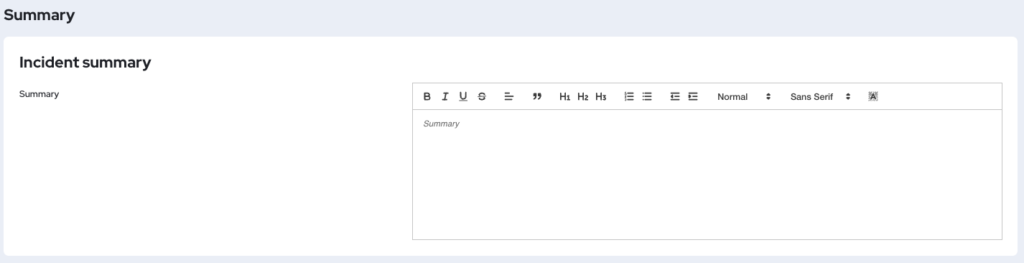
- Im Abschnitt „Zusammenfassung“ können Sie weitere Informationen, nächste Schritte und Schlussfolgerungen zur Datenschutzverletzung festhalten.
- Vergessen Sie nicht, auf „Erstellen“ oder „Speichern“ zu klicken, um sicherzustellen, dass Ihre gesamte Arbeit gespeichert wird!
Schritt-für-Schritt-Anleitung
Gehen Sie im oberen Menü auf „Datenschutz“ und wählen Sie „Datenschutzverletzungen (Vorfälle)“. Wenn Sie zur Übersichtsseite weitergeleitet werden, klicken Sie auf die Schaltfläche „Erstellen“, um zu beginnen.
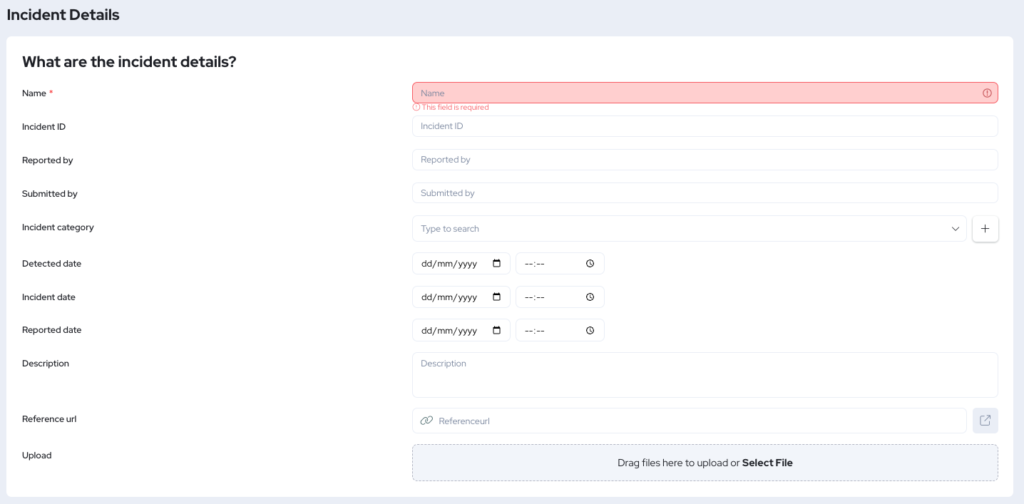
1. Vorfallsdetails
- Name: Geben Sie dem Vorfall einen Namen; idealerweise sollte der Name kurz sein und das Problem widerspiegeln.
- Vorfalls-ID: Geben Sie Ihrem Vorfall eine eindeutige ID, die ihn von ähnlichen Vorfällen unterscheidet.
- Gemeldet von: Tragen Sie hier ein, wer den Vorfall gemeldet hat.
- Eingereicht von: Falls zutreffend, tragen Sie hier ein, wer den Vorfall eingereicht hat.
- Kategorie: Hier können Sie eine oder mehrere Kategorien auswählen, die sich auf den Vorfall beziehen.
- Erkennungsdatum: Hier können Sie das Datum und die Uhrzeit auswählen, zu der das Leck entdeckt wurde.
- Vorfallsdatum: Hier können Sie das Datum und die Uhrzeit auswählen, zu der das Leck tatsächlich aufgetreten ist.
- Meldedatum: Hier können Sie das Datum und die Uhrzeit auswählen, zu der das Leck gemeldet wurde.
- Beschreibung: Hier können Sie zusätzliche Informationen hinzufügen, die darüber Aufschluss geben, wann, wie und warum das Leck aufgetreten ist und entdeckt wurde.
- Referenz-URL: Hier können Sie einen Link hinzufügen, der sich auf den Vorfall bezieht.
- Upload: Hier können Sie Dateien und Dokumentationen hochladen, die für die Datenschutzverletzung von Bedeutung sind.
2. Ursprung des Vorfalls
- Ursprung des Vorfalls: Wählen Sie aus, ob der Ursprung des Vorfalls intern oder extern ist.
- Beteiligte Funktion: Wenn Sie „intern“ ausgewählt haben, können Sie hier die beteiligten Funktionen auswählen.
- Beteiligter Anbieter: Wenn Sie „extern“ ausgewählt haben, können Sie hier die beteiligten Anbieter auswählen.
- Datenschutzrolle: Wählen Sie aus, ob Ihre Rolle innerhalb des Vorfalls „Verantwortlicher“ oder „Auftragsverarbeiter“ ist.
- Sind personenbezogene Daten durchgesickert? Wenn personenbezogene Daten durchgesickert sind, müssen Sie die nächsten Schritte ausfüllen. Wenn keine personenbezogenen Daten durchgesickert sind, gelangen Sie direkt zur „Zusammenfassung“.

3. Durchgesickerte Daten
- Welche Daten sind durchgesickert? In dieser Tabelle können Sie hinzufügen, welche und wie viele betroffene Personen von der Datenschutzverletzung betroffen waren. Sie können verschiedene betroffene Personen hinzufügen.
- IM-System: Hier können Sie alle zugehörigen IM-Systeme auswählen.
- Datenattribut: Hier können Sie alle zugehörigen Datenattribute auswählen.
- Als Nächstes folgen mehrere Fragen, die Sie ausfüllen müssen, um den Schweregrad der Datenschutzverletzung zu ermitteln. Ab diesem Teil beginnt unsere Bewertung basierend auf der Enisa-Methodik, um Ihnen einen Hinweis auf die Auswirkungen der Datenschutzverletzung zu geben. Weitere Informationen zur Berechnung und zur Gewichtung der Fragen finden Sie später in diesem Artikel.
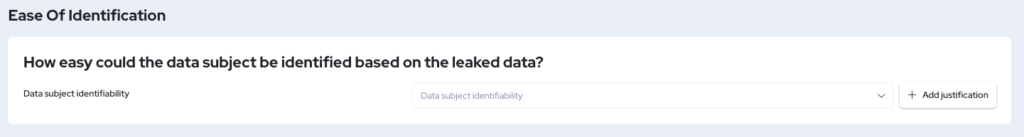
4. Identifizierbarkeit
- Geben Sie in diesem Abschnitt einfach an, ob die betroffenen Personen anhand der durchgesickerten Daten leicht identifizierbar sind.
- Sie können gerne eine Begründung für diese Antwort hinzufügen.
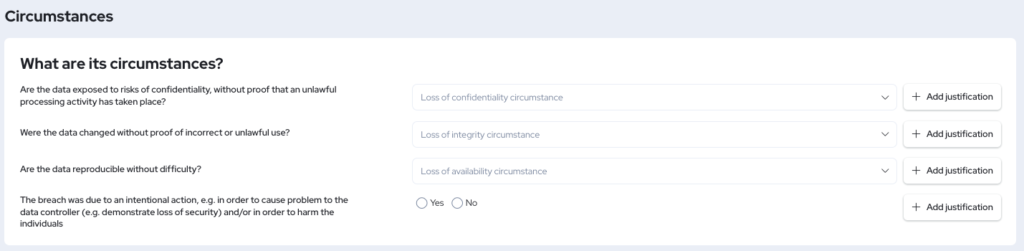
5. Umstände der Verletzung
- In diesem Abschnitt müssen Sie einige weitere Fragen dazu beantworten, wie es zu der Datenschutzverletzung gekommen ist und ob diese verständlich ist und ein Risiko für die betroffenen Personen darstellt.
- Zu jeder Frage gibt es eine optionale Begründung.
6. Voraussichtliche Auswirkungen
- Auswirkungsgrad: Hier wird ein automatisch berechneter Auswirkungsgrad basierend auf all Ihren Antworten angezeigt, zusammen mit einer kurzen Erklärung, was dies bedeutet.
- Sie können dem berechneten Auswirkungsgrad zustimmen oder widersprechen.
- Wenn Sie dem berechneten Auswirkungsgrad zustimmen, können Sie mit dem Hinzufügen von Begründungen fortfahren und zum nächsten Abschnitt übergehen.
- Wenn Sie dem berechneten Auswirkungsgrad widersprechen, können Sie eine Begründung hinzufügen, warum Sie widersprechen, und dann nach unten zu „Festgelegter Score“ scrollen, wo Sie Ihren eigenen geschätzten Auswirkungsgrad eingeben können. Sie können nun ebenfalls zum nächsten Abschnitt übergehen.
7. Zusammenfassung
- In der Zusammenfassung können Sie alle zusätzlichen Informationen eingeben, die Sie bezüglich der Datenschutzverletzung und ihrer Auswirkungen sowie Schlussfolgerungen und nächste Schritte mitteilen möchten.
Bewertung der Datenschutzverletzung
Wann immer Sie angeben, dass infolge des Sicherheitsvorfalls personenbezogene Daten verletzt wurden, werden Sie durch unsere auf der ENISA-Methodik basierende Bewertung der Auswirkungen einer solchen Datenschutzverletzung geführt.
Die Agentur der Europäischen Union für Cybersicherheit (ENISA) hat Empfehlungen zu einer Methodik zur Bewertung des Schweregrads von Verletzungen des Schutzes personenbezogener Daten herausgegeben, um Organisationen bei der Einhaltung der Datenschutz-Grundverordnung (DSGVO) zu unterstützen, insbesondere der Artikel 33 und 34, die Organisationen verpflichten, das Risiko von Verletzungen zu bewerten und zu entscheiden, ob Aufsichtsbehörden und betroffene Personen benachrichtigt werden müssen.
HAFTUNGSAUSSCHLUSS: Der von RESPONSUM bereitgestellte Score ist ein Hinweis basierend auf Kontextfragen. RESPONSUM kann nicht für Maßnahmen haftbar gemacht werden, die auf Grundlage dieser Berechnung ergriffen werden, und ermöglicht es dem Nutzer, die Schlussfolgerung/den Score mit einer Erklärung zu überschreiben, falls dies aufgrund eines zusätzlichen Kontexts erforderlich ist, der nicht durch die Berechnung abgedeckt wird.
RESPONSUM wird Ihnen auf der Seite „Voraussichtliche Auswirkungen“ einen vorgeschlagenen Auswirkungs-Score liefern.
Für diese Bewertung werden die folgenden Berechnungen verwendet:
Auswirkungs-Score = „Durchgesickerte Daten“ (DPC) x „Identifizierbarkeit“ (EI) + „Umstände“ (CB)
Durchgesickerte Daten (DPC)
Kategorien der betroffenen personenbezogenen Daten
Innerhalb jeder Kategorie werden die Gewichtungen der Fragen addiert. Die Kategorie mit dem höchsten Score (MAX) bestimmt den Score für diesen Abschnitt „Kategorien der betroffenen personenbezogenen Daten“.
| Frage | Gewichtung der Frage |
| KATEGORIE 1 Sind „einfache personenbezogene Daten*“ von der Datenschutzverletzung betroffen? *z. B.: Name, Adresse, Telefonnummer, E-Mail-Adresse | Ja: +1 Nein: 0 |
| Ist Profiling oder eine Annahme auf der Grundlage von Kombinationen der „einfachen personenbezogenen Daten“ in Bezug auf die soziale oder finanzielle Situation der betroffenen Person möglich? | Ja: +1 Nein: 0 |
| Ist Profiling oder eine Annahme auf der Grundlage von Kombinationen der „einfachen personenbezogenen Daten“ in Bezug auf den Gesundheitszustand, sexuelle Vorlieben, politische oder religiöse Überzeugungen der betroffenen Person möglich? | Ja: +2 Nein: 0 |
| Können die (Kombinationen von) „einfachen personenbezogenen Daten“ entscheidend für die persönliche Sicherheit oder den physischen/psychischen/finanziellen Zustand der betroffenen Person sein? | Ja: +3 Nein: 0 |
| KATEGORIE 2 Sind „verhaltensbezogene Daten*“ von der Datenschutzverletzung betroffen? *z. B. Standort, Verkehrsdaten, Daten zu persönlichen Vorlieben und Gewohnheiten usw. | Ja: +2 Nein: 0 |
| Sind die „verhaltensbezogenen Daten“ auf einfache Weise öffentlich zugänglich? (abgesehen von dem Verstoß) | Ja: -1 Nein: 0 |
| Geben die „verhaltensbezogenen Daten“ und/oder die Merkmale des Verantwortlichen keinen wesentlichen und genauen Einblick in die Verhaltensinformationen der Person? | Ja: -1 Nein: 0 |
| Ist Profiling oder eine Annahme auf der Grundlage von Kombinationen der „verhaltensbezogenen Daten“ möglich, die detaillierte Informationen in Bezug auf sein/ihr tägliches Leben und seine/ihre Gewohnheiten offenlegen? | Ja: +1 Nein: 0 |
| Ist Profiling oder eine Annahme auf der Grundlage von Kombinationen von „verhaltensbezogenen Daten“ möglich, die Informationen über den Gesundheitszustand, sexuelle Vorlieben, politische oder religiöse Überzeugungen der betroffenen Person offenlegen? | Ja: +2 Nein: 0 |
| KATEGORIE 3 Sind „Finanzdaten*“ von der Datenschutzverletzung betroffen? *einschließlich Sozialversicherungsdaten mit Bezug zu Finanzinformationen | Ja: +3 Nein: 0 |
| Bietet die Art der Finanzdaten keinen wesentlichen Einblick in die Finanzinformationen der betroffenen Person? | Ja: -2 Nein: 0 |
| Bietet die Art der Finanzdaten keinen wesentlichen Einblick in die finanzielle Situation der betroffenen Person? | Ja: -1 Nein: 0 |
| Können die Finanzinformationen und/oder die Größe des spezifischen Datensatzes die Freigabe vollständiger Finanzinformationen ermöglichen, die die Möglichkeit von Finanzbetrug oder die Erstellung eines detaillierten sozialen/finanziellen Profils bieten? | Ja: +1 Nein: 0 |
| KATEGORIE 4 Sind „besondere Kategorien personenbezogener Daten“ von der Datenschutzverletzung betroffen? Wie in Art. 9 & 10 der DSGVO definiert | Ja: +4 Nein: 0 |
| Sind die „besonderen Kategorien von Daten“ auf einfache Weise öffentlich zugänglich (abgesehen von dem Verstoß)? | Ja: -1 Nein: 0 |
| Kann die Art der Daten nur zu allgemeinen Annahmen führen? | Ja: -2 Nein: 0 |
| Kann die Art der Daten nur zu Annahmen über sensible Informationen führen? | Ja: -1 Nein: 0 |
Mindernde oder verstärkende Faktoren
Diese Gewichtungen dieser zusätzlichen Faktoren werden zusammengezählt und wiederum zum Score des vorherigen Abschnitts addiert.
| Frage | Gewichtung der Frage |
| Die durchgesickerten Daten decken einen Zeitraum ab von: | < 1 Woche: 0 1 Woche und < 1 Monat: 0 1 Monat und < 1 Jahr: +1 1 Jahr: +1,5 |
| Die durchgesickerten Daten bestehen aus: | Einem begrenzten Datensatz: 0 Der gesamten Akte der betroffenen Person: +1 |
| Kann der Tätigkeitsbereich und/oder die Aktivitäten des Verantwortlichen zusätzliche Informationen für einen bestimmten Datensatz offenlegen? | Ja: +1 Nein: 0 |
| Sind Daten von schutzbedürftigen Personen durchgesickert? | Ja: +1 Nein: 0 |
| Die Daten sind ungültig, unvollständig oder ungenau, mit dem Ergebnis, dass die Auswirkungen auf die betroffene Person geringer sind. | Ja: -1 Nein: 0 |
| Waren die Daten bereits öffentlich zugänglich? | Nein: 0 Die Daten waren bereits öffentlich zugänglich, bevor die Datenschutzverletzung stattfand: -1 Die Daten können leicht über öffentlich zugängliche Quellen gesammelt und/oder eingesehen werden: -2 |
| Die Art der Daten ist von geringerer Bedeutung in Bezug auf die Informationen, die sie über die Person preisgeben können. | Ja: -1 Nein: 0 |
| Einen zusätzlichen Score für mindernde oder verstärkende Faktoren hinzufügen | Jede in dieses Feld eingegebene Zahl wird zum Score für diesen Abschnitt addiert/davon abgezogen. |
Identifizierbarkeit (EI)
Angabe der Identifizierbarkeit der betroffenen Person basierend auf den durchgesickerten Daten. Dies wird mit dem DPC-Score der obigen Abschnitte multipliziert.
| Frage | Gewichtung der Frage |
| Geringfügig Möglichkeit, dass betroffene Personen identifiziert werden und/oder unangemessener Aufwand vom Angreifer erforderlich ist, um zu versuchen, die beteiligten betroffenen Personen zu identifizieren | 0,25 |
| Begrenzt Möglichkeit, die betroffene Person zu identifizieren | 0,50 |
| Erheblich Möglichkeit, dass die betroffene Person identifiziert wird | 0,75 |
| Maximum (offensichtliche) Identifizierung (direkt oder indirekt) | 1,00 |
Umstände (CB)
Zusätzliche Parameter zur Bestimmung der Umstände der Verletzung. Diese werden zur vorherigen Berechnung von DPC und EI addiert.
| Frage | Gewichtung der Frage |
| Sind die Daten Vertraulichkeitsrisiken ausgesetzt, ohne dass ein Beweis für eine unrechtmäßige Verarbeitung vorliegt? | Die Datenschutzverletzung war unbeabsichtigt und die Personen, die die Verletzung verursacht haben, haben nicht die Absicht, die personenbezogenen Daten zu verwenden: 0 Daten wurden einer bekannten Anzahl von Empfängern offengelegt: +0,25 Daten wurden einer unbekannten Anzahl von Empfängern offengelegt: +0,50 |
| Wurden die Daten ohne Beweis für eine fehlerhafte oder unrechtmäßige Verwendung geändert? | Daten wurden ohne identifizierte fehlerhafte oder illegale Verwendung geändert: 0 Daten wurden geändert und möglicherweise auf fehlerhafte oder illegale Weise verwendet, mit der Möglichkeit der Wiederherstellung: +0,25 Daten wurden geändert und möglicherweise auf fehlerhafte oder illegale Weise verwendet, ohne die Möglichkeit der Wiederherstellung: +0,50 |
| Sind die Daten ohne Schwierigkeiten reproduzierbar? | Daten sind ohne Schwierigkeiten wiederherstellbar: 0 Daten vorübergehend nicht verfügbar: +0,25 Daten können weder vom Verantwortlichen noch von den betroffenen Personen wiederhergestellt werden: +0,50 |
| Die Verletzung war auf eine vorsätzliche Handlung zurückzuführen, z. B. um dem Verantwortlichen Probleme zu bereiten (z. B. Nachweis von Sicherheitsmängeln) und/oder um den Personen zu schaden | Ja: +0,50 Nein: 0 |
Wenn Sie Fragen zu dieser Anleitung oder zur Vorgehensweise haben, wenden Sie sich bitte an support@responsum.eu.