
RESPONSUM gör det möjligt att rapportera integritetsincidenter och personuppgiftsincidenter och hjälper dig att beräkna påverkan utifrån information som du tillhandahåller.
Se hur det fungerar
Förutsättningar för att komma igång
- Behörigheter i undermodulen ”Incident” (under ”Integritet”) som upphöjd användare eller Power User
Snabbspår till briljans
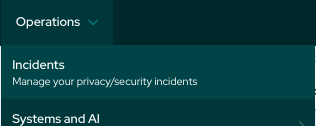
- Välj menyn ”Integritet” i huvudmenyn
- Välj ”Incidenter”
- Lägg till en ny incident genom att klicka på ”+ Skapa” eller redigera en befintlig incident
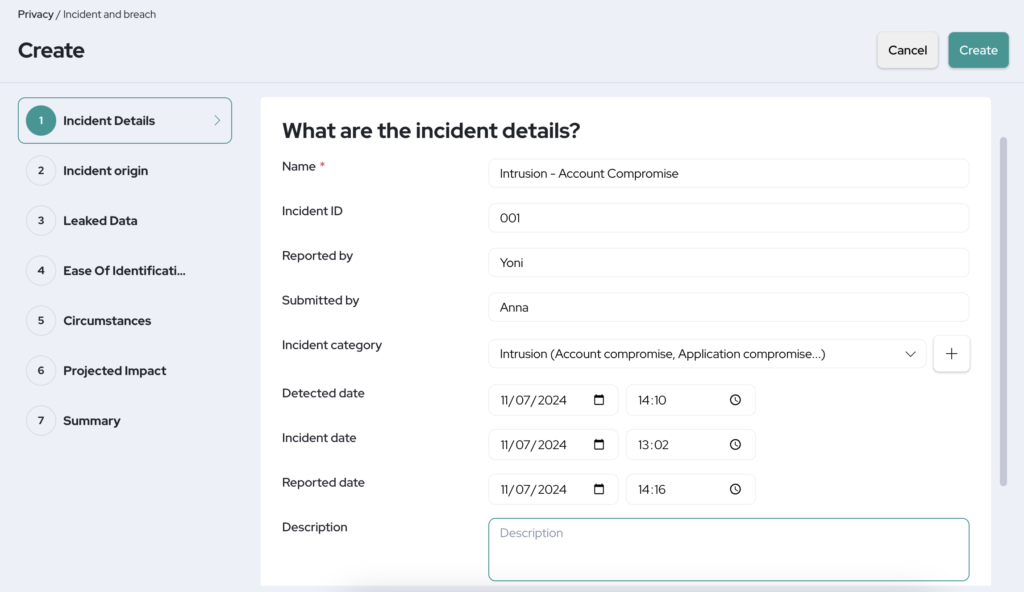
- I avsnittet ”Incidentdetaljer” kan du först lägga till allmänna uppgifter om incidenten (rapportör, incidentdatum, upptäcktsdatum, relaterade filer, …)
- I avsnittet ”Incidentens ursprung” kan du ange information om var incidenten har sitt ursprung.
- Om inga uppgifter har läckt är alla efterföljande steg, förutom ”Sammanfattning”, dolda.
- I avsnittet ”Läckta data” kan du ange specifikationer för vilka uppgifter som läckte och vilka som påverkades av läckan.
- I avsnitten ”Identifieringsgrad” och ”Omständigheter” kan du ytterligare precisera hur identifierbara de registrerade är och vilka risker läckan medför.
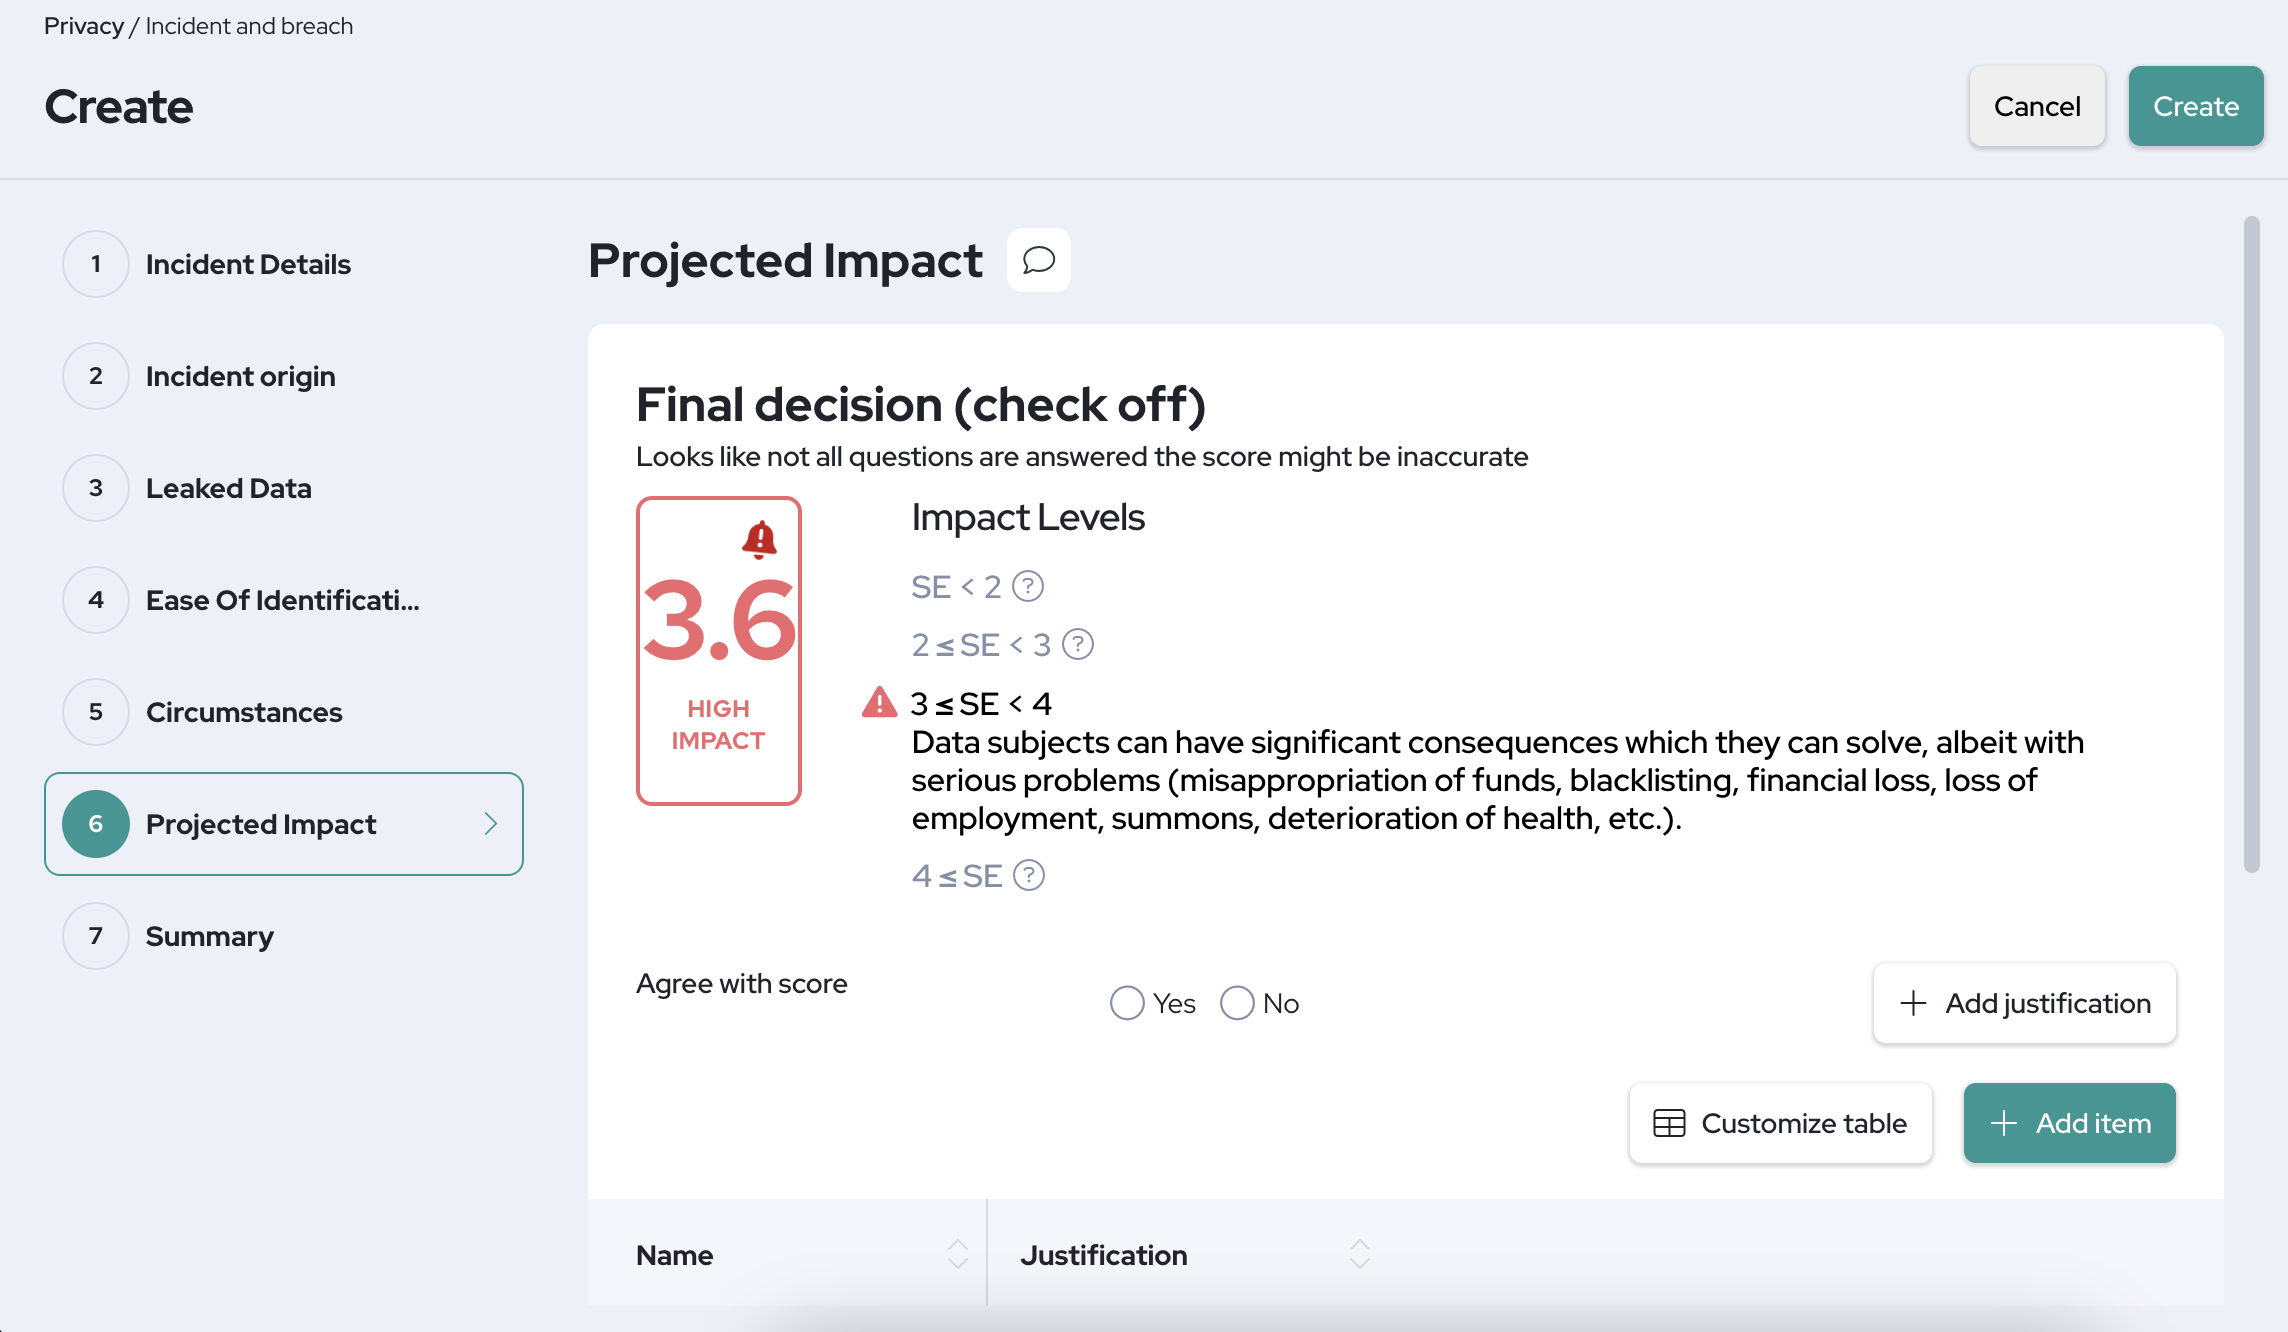
- I avsnittet ”Beräknad påverkan” görs en automatisk beräkning av läckans allvarlighetsgrad baserat på alla dina svar i föregående avsnitt. Du kan godkänna beräkningen eller avvisa den och göra en egen bedömning.
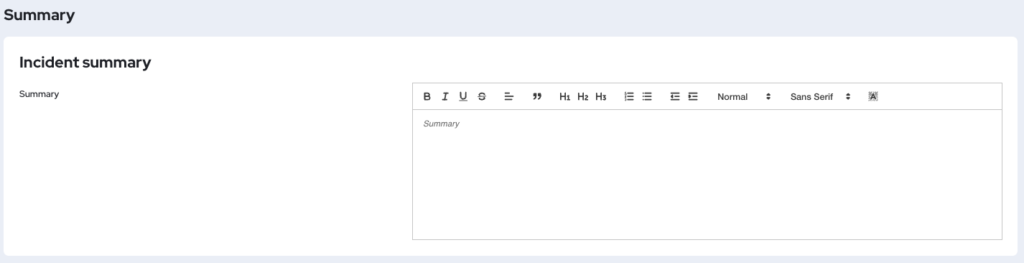
- I avsnittet ”Sammanfattning” kan du skriva ned ytterligare information, nästa steg och slutsatser för personuppgiftsincidenten.
- Glöm inte att trycka på ’skapa’ eller ’spara’ för att säkerställa att allt arbete sparas!
Steg-för-steg-vägledning
Gå till menyn ”Integritet” i den övre raden och välj ”Personuppgiftsincidenter (Incidenter)”. När du kommer till översiktssidan klickar du på knappen ”Skapa” för att komma igång.
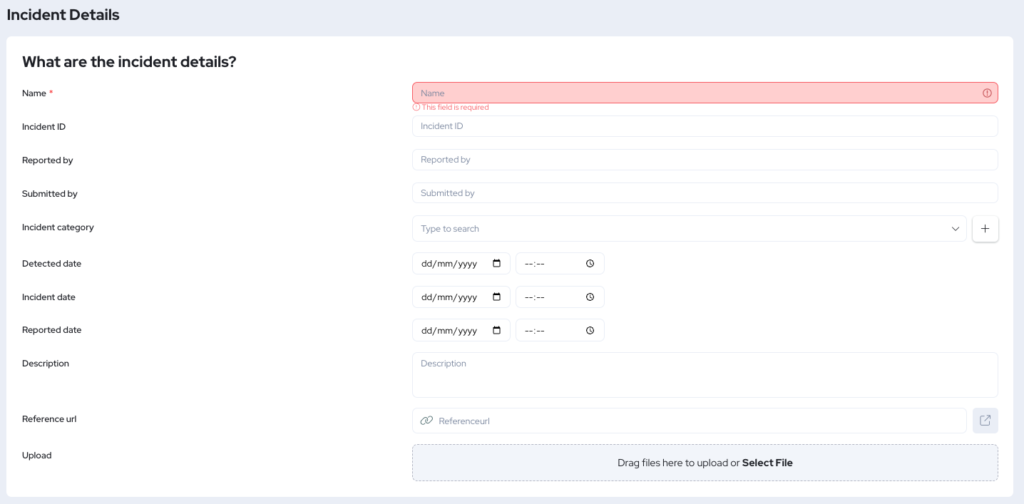
1. Incidentdetaljer
- Namn: Ge incidenten ett namn. Helst ska namnet vara kort och spegla problemet.
- Incident-ID: Ge incidenten ett unikt ID som skiljer den från liknande incidenter.
- Rapporterad av: Fyll i vem som rapporterade incidenten.
- Inskickad av: Om tillämpligt, fyll i vem som skickade in incidenten.
- Kategori: Här kan du välja en eller flera kategorier som är relevanta för incidenten.
- Upptäcktsdatum: Här kan du välja datum och tid då läckan upptäcktes.
- Incidentdatum: Här kan du välja datum och tid då läckan faktiskt inträffade.
- Rapporteringsdatum: Här kan du välja datum och tid då läckan rapporterades.
- Beskrivning: Lägg gärna till ytterligare information som bör vara känd om när, hur och varför läckan inträffade och upptäcktes.
- Referens-URL: Lägg gärna till en länk som är relaterad till incidenten.
- Ladda upp: Ladda gärna upp filer och dokumentation som är viktiga för personuppgiftsincidenten.
2. Incidentens ursprung
- Incidentens ursprung: Välj om incidentens ursprung är internt eller externt.
- Involverad funktion: Om du valde internt kan du välja involverade funktioner här.
- Involverad leverantör: Om du valde externt kan du välja involverade leverantörer här.
- Integritetsroll: Välj om din roll i incidenten är ”personuppgiftsansvarig” eller ”personuppgiftsbiträde”.
- Har personuppgifter läckt? Om personuppgifter har läckt behöver du fortsätta fylla i nästa steg. Om inga personuppgifter har läckt går du direkt till ”Sammanfattning”.

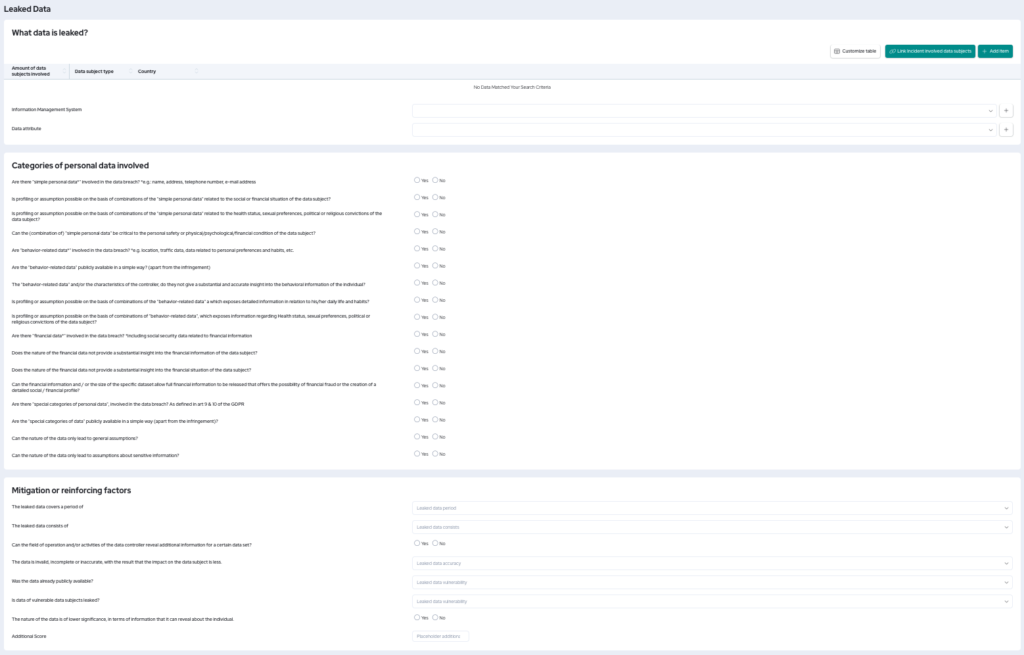
3. Läckta data
- Vilka data har läckt? I den här tabellen kan du lägga till vilka och hur många registrerade som påverkades av personuppgiftsincidenten. Du kan lägga till flera olika registrerade.
- IM-system: Här kan du välja relaterade IM-system.
- Dataattribut: Här kan du välja relaterade dataattribut.
- Härnäst följer flera frågor som du ska besvara för att tydliggöra personuppgiftsincidentens allvarlighetsgrad. Från och med denna del påbörjas vår bedömning baserad på Enisa-metodiken för att ge dig en indikation på personuppgiftsincidentens påverkan. Mer information om beräkningen och frågeviktningarna finns längre ned i den här artikeln.
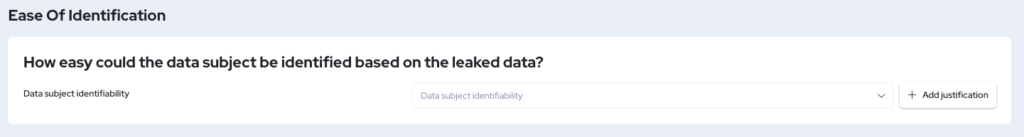
4. Identifieringsgrad
- I det här avsnittet fyller du helt enkelt i om de registrerade som påverkades är lätt identifierbara utifrån de uppgifter som läckte.
- Du kan gärna lägga till en motivering till svaret.
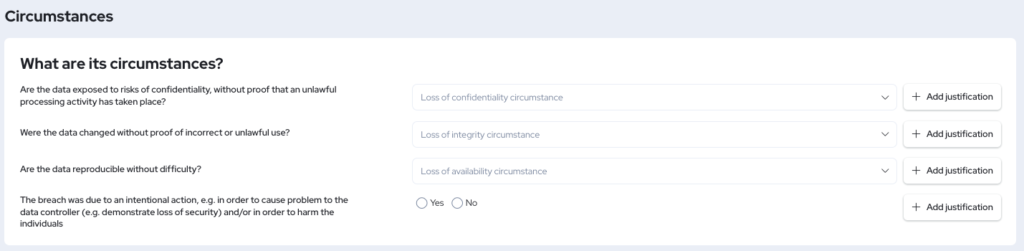
5. Omständigheter kring incidenten
- I det här avsnittet behöver du besvara ytterligare några frågor om hur personuppgiftsincidenten inträffade och om den är begriplig samt innebär en risk för de berörda registrerade.
- Varje fråga har en valfri motivering.
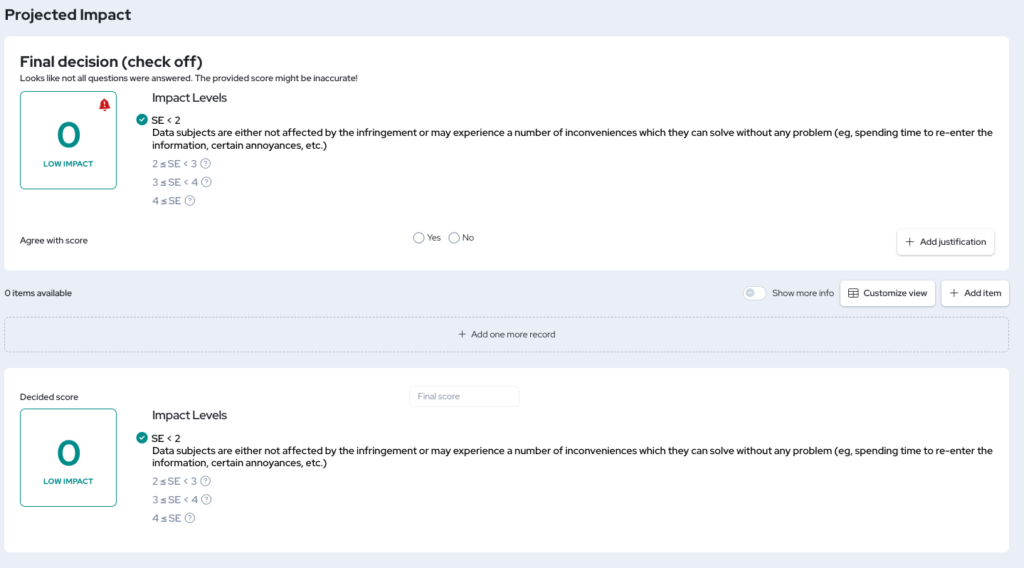
6. Beräknad påverkan
- Påverkansnivå: här visas en automatiskt beräknad påverkansnivå baserad på alla dina svar, samt en kort förklaring av vad detta innebär.
- Du kan godkänna eller avvisa den beräknade påverkansnivån.
- Om du godkänner den beräknade påverkansnivån kan du fortsätta med att lägga till motiveringar och gå vidare till nästa avsnitt.
- Om du avvisar den beräknade påverkansnivån kan du ange en motivering till varför du inte håller med och sedan scrolla ned till ”Fastställt värde”, där du kan ange din egen uppskattade påverkansnivå. Du kan därefter också gå vidare till nästa avsnitt.
7. Sammanfattning
- I sammanfattningen kan du ange ytterligare information som du vill dela om personuppgiftsincidenten och dess påverkan, samt slutsatser och nästa steg.
Bedömning av personuppgiftsincident
När du anger att personuppgifter har röjts till följd av säkerhetsincidenten kommer du att guidas genom vår bedömning av påverkan baserad på ENISA-metodiken för en sådan personuppgiftsincident.
Europeiska unionens cybersäkerhetsbyrå (ENISA) har utfärdat rekommendationer om en metodik för att bedöma allvarlighetsgraden av personuppgiftsincidenter för att hjälpa organisationer att följa dataskyddsförordningen (GDPR), särskilt artiklarna 33 och 34, som kräver att organisationer bedömer risken med incidenter och avgör om tillsynsmyndigheter och registrerade ska underrättas.
ANSVARSFRISKRIVNING: Poängen som tillhandahålls av RESPONSUM är en indikation baserad på kontextuella frågor. RESPONSUM kan inte hållas ansvarigt för åtgärder som vidtas baserat på denna beräkning och tillåter användaren att med en förklaring skriva över slutsatsen/poängen om det krävs baserat på ytterligare kontext som inte täcks av beräkningen.
RESPONSUM ger dig ett föreslaget påverkansvärde på sidan ”Beräknad påverkan”.
Följande beräkningar används för denna bedömning:
Påverkansvärde = ”Läckta data” (DPC) x ”Identifieringsgrad” (EI) + ”Omständigheter” (CB)
Läckta data (DPC)
Kategorier av berörda personuppgifter
Inom varje kategori summeras frågornas vikter. Kategorin med högst poäng (MAX) avgör poängen för avsnittet ”Kategorier av berörda personuppgifter”.
| Fråga | Frågevikt |
| KATEGORI 1 Förekommer ”enkla personuppgifter*” i personuppgiftsincidenten? *t.ex.: namn, adress, telefonnummer, e-postadress | Ja: +1 Nej: 0 |
| Är profilering eller antaganden möjliga baserat på kombinationer av de ”enkla personuppgifterna” som rör den registrerades sociala eller ekonomiska situation? | Ja: +1 Nej: 0 |
| Är profilering eller antaganden möjliga baserat på kombinationer av de ”enkla personuppgifterna” som rör den registrerades hälsotillstånd, sexuella preferenser, politiska eller religiösa övertygelser? | Ja: +2 Nej: 0 |
| Kan (kombinationen av) ”enkla personuppgifter” vara kritisk för den registrerades personliga säkerhet eller fysiska/psykologiska/ekonomiska tillstånd? | Ja: +3 Nej: 0 |
| KATEGORI 2 Förekommer ”beteenderelaterade data*” i personuppgiftsincidenten? *t.ex. plats, trafikdata, data relaterade till personliga preferenser och vanor, etc. | Ja: +2 Nej: 0 |
| Är de ”beteenderelaterade data” offentligt tillgängliga på ett enkelt sätt? (bortsett från intrånget) | Ja: -1 Nej: 0 |
| Ger de ”beteenderelaterade data” och/eller den personuppgiftsansvariges egenskaper inte en väsentlig och korrekt insikt i individens beteendeinformation? | Ja: -1 Nej: 0 |
| Är profilering eller antaganden möjliga baserat på kombinationer av de ”beteenderelaterade data” som blottlägger detaljerad information om hans/hennes dagliga liv och vanor? | Ja: +1 Nej: 0 |
| Är profilering eller antaganden möjliga baserat på kombinationer av ”beteenderelaterade data”, som blottlägger information om den registrerades hälsotillstånd, sexuella preferenser, politiska eller religiösa övertygelser? | Ja: +2 Nej: 0 |
| KATEGORI 3 Förekommer ”finansiella data*” i personuppgiftsincidenten? *inklusive personnummerdata relaterade till finansiell information | Ja: +3 Nej: 0 |
| Ger finansiella datas natur inte en väsentlig insikt i den registrerades finansiella information ? | Ja: -2 Nej: 0 |
| Ger finansiella datas natur inte en väsentlig insikt i den registrerades finansiella situation ? | Ja: -1 Nej: 0 |
| Kan den finansiella informationen och/eller storleken på den specifika datamängden medföra att fullständig finansiell information röjs, vilket ger möjlighet till ekonomiskt bedrägeri eller skapandet av en detaljerad social/finansiell profil? | Ja: +1 Nej: 0 |
| KATEGORI 4 Förekommer ”särskilda kategorier av personuppgifter” i personuppgiftsincidenten? Enligt definitionen i artiklarna 9 och 10 i GDPR | Ja: +4 Nej: 0 |
| Är de ”särskilda kategorierna av data” offentligt tillgängliga på ett enkelt sätt (bortsett från intrånget)? | Ja: -1 Nej: 0 |
| Kan datas natur endast leda till allmänna antaganden? | Ja: -2 Nej: 0 |
| Kan datas natur endast leda till antaganden om känslig information? | Ja: -1 Nej: 0 |
Förmildrande eller förstärkande faktorer
Vikterna för dessa ytterligare faktorer summeras och läggs i sin tur till poängen från föregående avsnitt.
| Fråga | Frågevikt |
| De läckta uppgifterna omfattar en period på: | < 1 vecka: 0 1 vecka och < 1 månad: 0 1 månad och <1 år: +1 1 år: +1,5 |
| De läckta uppgifterna består av: | En begränsad uppsättning uppgifter: 0 Hela den registrerades akt: +1 |
| Kan verksamhetsområde och/eller aktiviteter hos den personuppgiftsansvarige avslöja ytterligare information för en viss datamängd? | Ja: +1 Nej: 0 |
| Har uppgifter om sårbara registrerade läckt? | Ja: +1 Nej: 0 |
| Uppgifterna är ogiltiga, ofullständiga eller felaktiga, vilket innebär att påverkan på den registrerade är mindre. | Ja: -1 Nej: 0 |
| Var uppgifterna redan offentligt tillgängliga? | Nej: 0 Uppgifterna var redan offentligt tillgängliga innan personuppgiftsincidenten inträffade: -1 Uppgifterna kan enkelt samlas in och/eller konsulteras via offentligt tillgängliga källor: -2 |
| Datas natur har lägre betydelse, i termer av vilken information den kan avslöja om individen. | Ja: -1 Nej: 0 |
| Lägg till en extra poäng för förmildrande eller förstärkande faktorer | Valfritt tal som läggs till i detta fält kommer att adderas/subtraheras från poängen för detta avsnitt. |
Identifieringsgrad (EI)
Indikation på hur identifierbar den registrerade är baserat på de uppgifter som läckt. Detta multipliceras med DPC-poängen från avsnitten ovan.
| Fråga | Frågevikt |
| Försumbar Möjlighet att registrerade identifieras och/eller att angriparen behöver göra en orimlig ansträngning för att försöka identifiera de berörda registrerade | 0,25 |
| Begränsad Möjlighet att identifiera den registrerade | 0,50 |
| Betydande Möjlighet att den registrerade identifieras | 0,75 |
| Maximal (uppenbar) identifiering (direkt eller indirekt) | 1,00 |
Omständigheter (CB)
Ytterligare parametrar för att fastställa omständigheterna kring incidenten. Dessa summeras och läggs till beräkningen av DPC och EI ovan.
| Fråga | Frågevikt |
| Är uppgifterna exponerade för risker för konfidentialitet, utan bevis för att en olaglig behandlingsaktivitet har ägt rum? | Personuppgiftsincidenten var oavsiktlig och personerna vid källan till incidenten har inte för avsikt att använda personuppgifterna: 0 Uppgifter röjda till ett känt antal mottagare: +0,25 Uppgifter röjda till ett okänt antal mottagare: +0,50 |
| Ändrades uppgifterna utan bevis för felaktig eller olaglig användning? | Uppgifter ändrade utan någon identifierad felaktig eller olaglig användning: 0 Uppgifter ändrade och eventuellt använda på ett felaktigt eller olagligt sätt med möjlighet att återställa: +0,25 Uppgifter ändrade och eventuellt använda på ett felaktigt eller olagligt sätt utan möjlighet att återställa: +0,50 |
| Är uppgifterna reproducerbara utan svårighet? | Uppgifter kan återställas utan svårighet: 0 Uppgifter tillfälligt otillgängliga: +0,25 Uppgifter kan inte återställas från den personuppgiftsansvarige eller de registrerade: +0,50 |
| Incidenten berodde på en avsiktlig handling, t.ex. för att orsaka problem för den personuppgiftsansvarige (t.ex. påvisa bristande säkerhet) och/eller för att skada individerna | Ja: +0,50 Nej: 0 |
Om ni har några frågor relaterade till denna guide eller detta arbetssätt, vänligen kontakta support@responsum.eu för hjälp.