
RESPONSUM vous permet de signaler des incidents et des violations de confidentialité et vous aide à calculer l’impact à partir des informations que vous fournissez.
Voir en action
Prérequis pour commencer
- Autorisations sur le sous-module « Incident » (sous « Confidentialité ») en tant qu’utilisateur promu ou utilisateur avancé
La voie rapide vers l’excellence
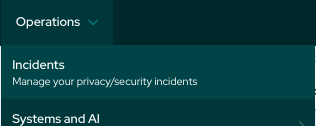
- Sélectionnez le menu « Confidentialité » dans la barre de menu principale
- Sélectionnez « Incidents »
- Ajoutez un nouvel incident en cliquant sur « + Créer » ou modifiez un incident existant
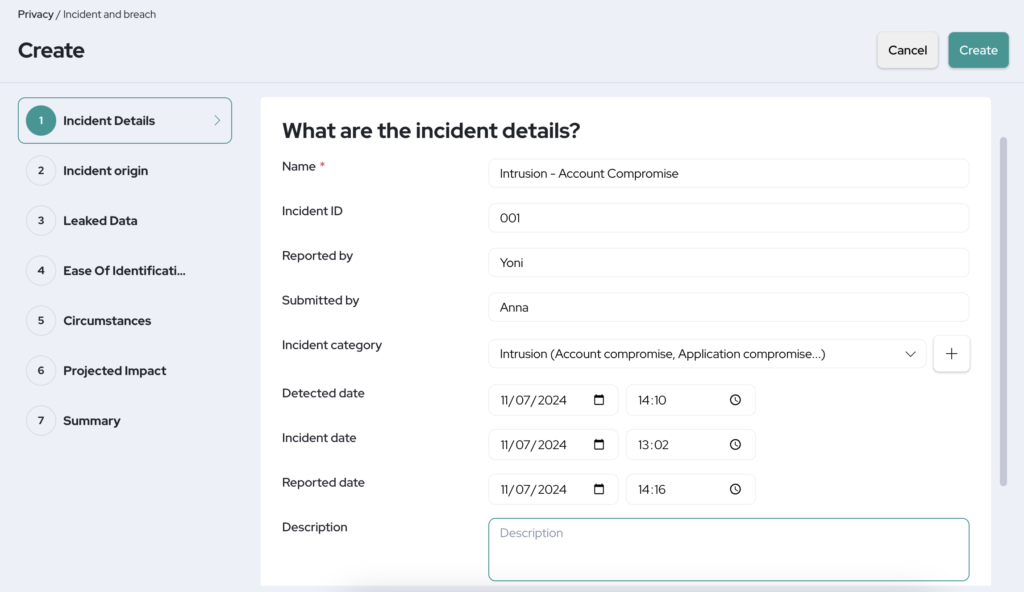
- Dans la section « Détails de l’incident », vous pouvez d’abord ajouter des informations générales relatives à l’incident (personne ayant signalé l’incident, date de l’incident, date de détection, fichiers liés, etc.)
- Dans la section « Origine de l’incident », vous pouvez fournir des informations sur l’origine de l’incident.
- À ce stade, s’il n’y a pas de violation de données, toutes les étapes suivantes, à l’exception du « Résumé », sont masquées.
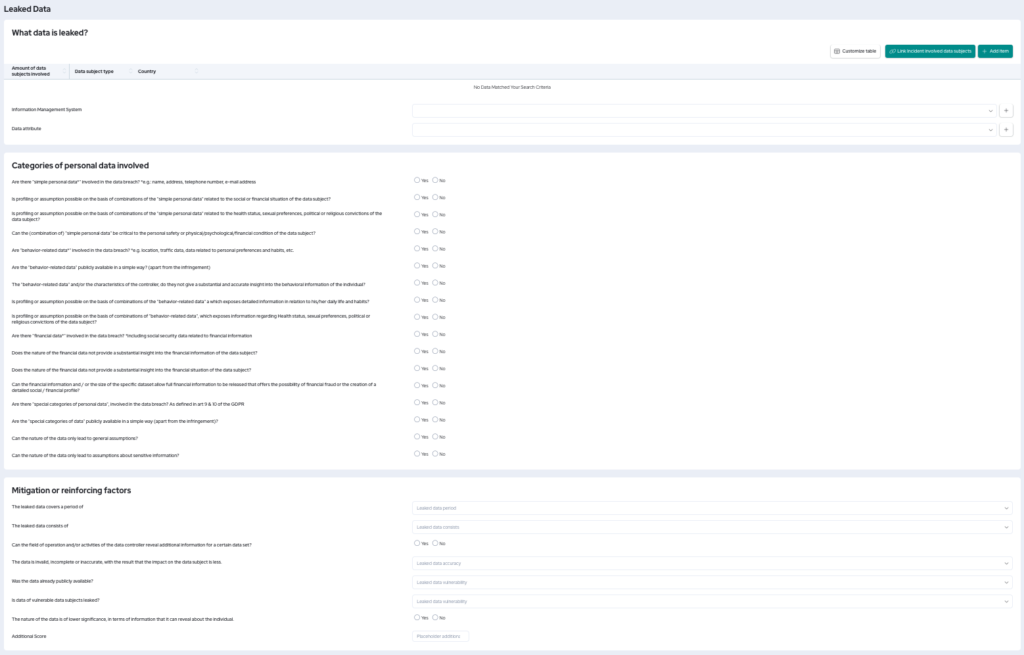
- Dans la section « Données divulguées », vous pouvez ajouter des précisions sur les données qui ont été divulguées et sur les personnes concernées par la fuite.
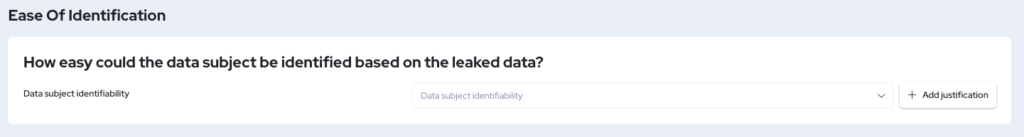
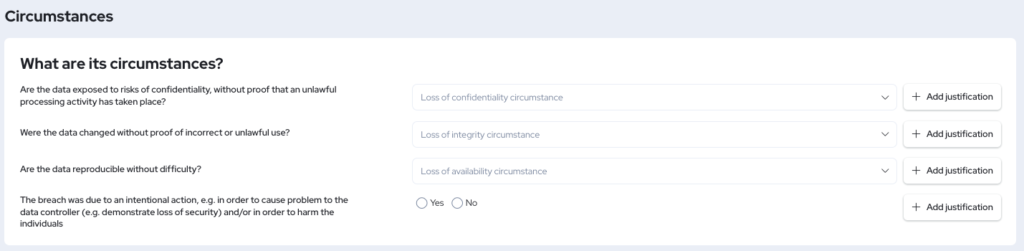
- Dans les sections « Facilité d’identification » et « Circonstances », vous pouvez préciser davantage l’identifiabilité des personnes concernées et les risques que présente la fuite.
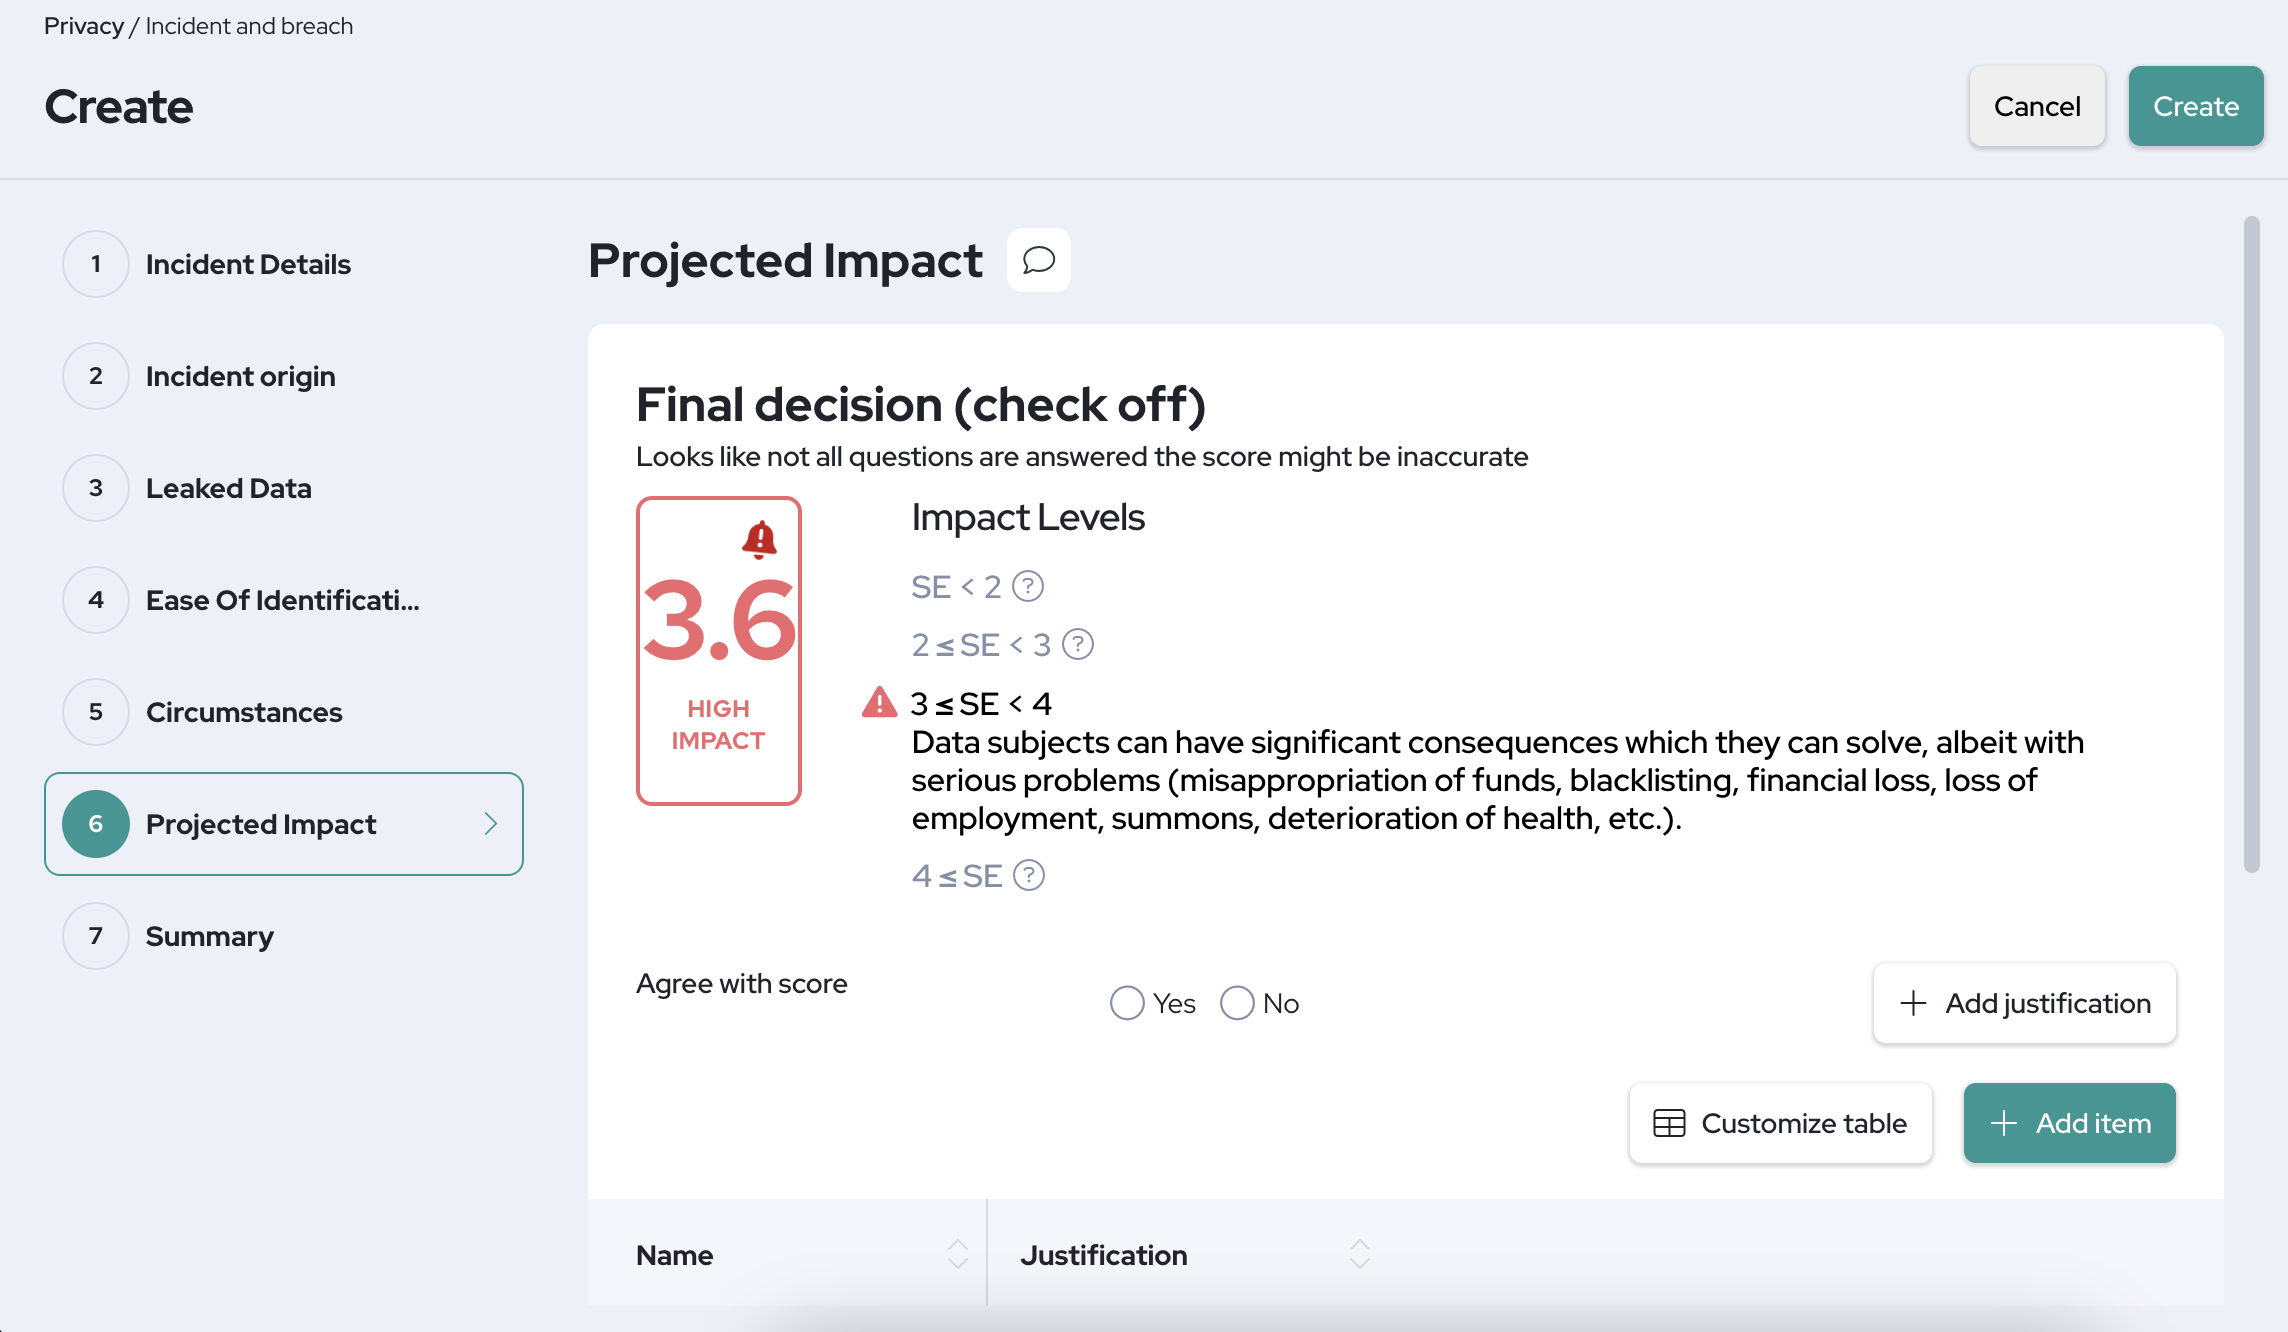
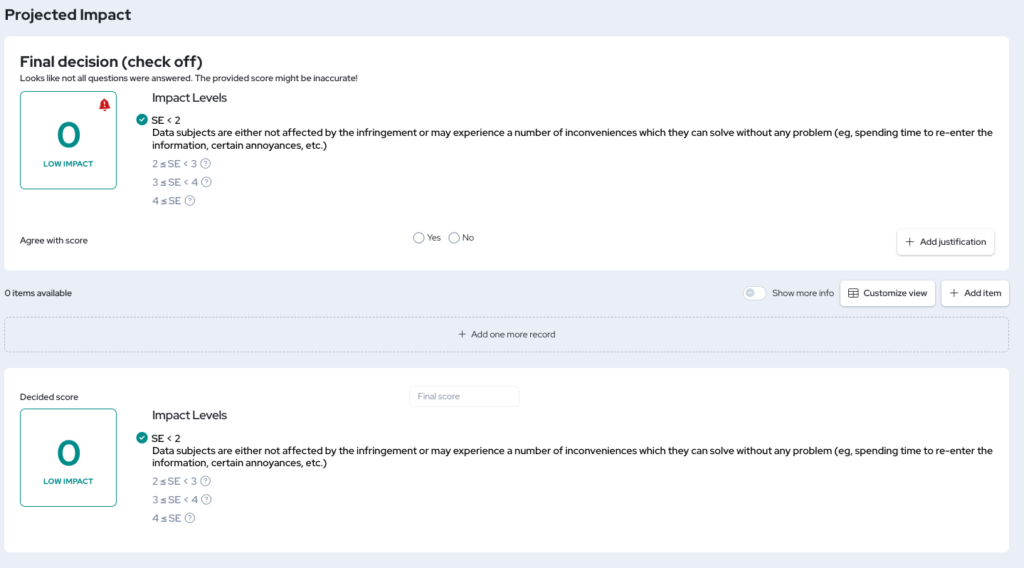
- Dans la section « Impact prévu », un calcul automatique de la gravité de la fuite est effectué à partir de l’ensemble de vos réponses aux sections précédentes. Vous pouvez accepter ce calcul ou le contester et proposer votre propre estimation.
- Dans la section « Résumé », vous pouvez consigner toute information complémentaire, les prochaines étapes et les conclusions relatives à la violation de données.
- N’oubliez pas de cliquer sur « créer » ou « enregistrer » pour vous assurer que tout votre travail est sauvegardé !
Guide étape par étape
Accédez au menu « Confidentialité » dans la barre supérieure, puis sélectionnez « Violations de données (Incidents) ». Une fois redirigé vers la page de synthèse, cliquez sur le bouton « Créer » pour commencer.
1. Détails de l’incident
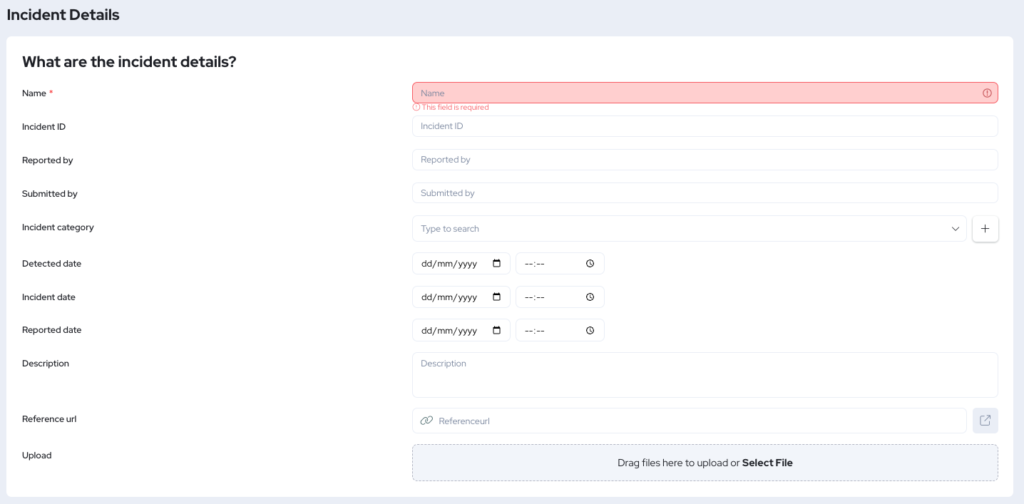
- Nom : donnez un nom à l’incident ; idéalement, ce nom doit être court et refléter la nature du problème.
- ID de l’incident : attribuez à votre incident un identifiant unique qui le distingue des incidents similaires.
- Signalé par : indiquez la personne ayant signalé l’incident.
- Soumis par : le cas échéant, indiquez la personne ayant soumis l’incident.
- Catégorie : vous pouvez sélectionner ici une ou plusieurs catégories relatives à l’incident.
- Date de détection : vous pouvez sélectionner ici la date et l’heure auxquelles la fuite a été découverte.
- Date de l’incident : vous pouvez sélectionner ici la date et l’heure auxquelles la fuite s’est réellement produite.
- Date de signalement : vous pouvez sélectionner ici la date et l’heure auxquelles la fuite a été signalée.
- Description : n’hésitez pas à ajouter toute information complémentaire utile concernant le moment, la manière et les raisons pour lesquels la fuite s’est produite et a été découverte.
- URL de référence : n’hésitez pas à ajouter un lien relatif à l’incident.
- Téléversement : n’hésitez pas à téléverser tout fichier ou document important pour la violation de données.
2. Origine de l’incident
- Origine de l’incident : indiquez si l’origine de l’incident est interne ou externe.
- Fonction impliquée : si vous avez sélectionné « interne », vous pouvez sélectionner ici les fonctions impliquées.
- Fournisseur impliqué : si vous avez sélectionné « externe », vous pouvez sélectionner ici les fournisseurs impliqués.
- Rôle en matière de confidentialité : indiquez si votre rôle dans l’incident est celui de « responsable du traitement » ou de « sous-traitant ».
- Des données personnelles ont-elles été divulguées ? Si des données personnelles ont été divulguées, vous devrez poursuivre les étapes suivantes. Si aucune donnée personnelle n’a été divulguée, vous passerez directement au « Résumé ».

3. Données divulguées
- Quelles données ont été divulguées ? Dans ce tableau, vous pouvez indiquer quelles personnes concernées, et en quel nombre, ont été affectées par la violation de données. Vous pouvez ajouter plusieurs catégories de personnes concernées.
- Système IM : vous pouvez sélectionner ici les systèmes IM concernés.
- Attribut de données : vous pouvez sélectionner ici les attributs de données concernés.
- Vient ensuite une série de questions à remplir afin d’évaluer la gravité de la violation de données. À partir de cette partie, notre évaluation basée sur la méthodologie de l’ENISA commencera à vous donner une indication de l’impact de la violation de données. Vous trouverez plus d’informations sur le calcul et la pondération des questions plus loin dans cet article.
4. Facilité d’identification
- Pour cette section, indiquez simplement si les personnes concernées affectées sont facilement identifiables à partir des données divulguées.
- N’hésitez pas à ajouter une justification pour cette réponse.
5. Circonstances de la violation
- Pour cette section, vous devez répondre à quelques questions supplémentaires concernant la manière dont la violation de données s’est produite, son intelligibilité et le risque qu’elle représente pour les personnes concernées.
- Chaque question comporte une justification facultative.
6. Impact prévu
- Niveau d’impact : affiche un niveau d’impact calculé automatiquement à partir de l’ensemble de vos réponses, accompagné d’une brève explication de sa signification.
- Vous pouvez accepter ou contester le niveau d’impact calculé.
- Si vous acceptez le niveau d’impact calculé, vous pouvez ajouter des justifications et passer à la section suivante.
- Si vous contestez le niveau d’impact calculé, vous pouvez ajouter une justification expliquant votre désaccord, puis faire défiler jusqu’à « Score décidé », où vous pourrez saisir votre propre estimation du niveau d’impact. Vous pouvez ensuite passer à la section suivante.
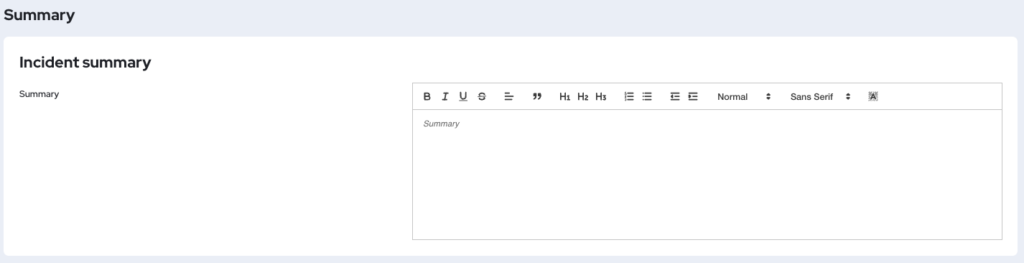
7. Résumé
- Dans le résumé, vous êtes libre de saisir toute information complémentaire que vous souhaitez partager concernant la violation de données et son impact, ainsi que les conclusions et les prochaines étapes.
Évaluation de la violation de données
Chaque fois que vous indiquez que des données personnelles ont été compromises à la suite d’un incident de sécurité, vous êtes guidé à travers notre évaluation basée sur la méthodologie de l’ENISA concernant l’impact résultant de cette violation de données.
L’Agence de l’Union européenne pour la cybersécurité (ENISA) a publié des recommandations relatives à une méthodologie d’évaluation de la gravité des violations de données à caractère personnel, afin d’aider les organisations à se conformer au Règlement général sur la protection des données (RGPD), et plus particulièrement aux articles 33 et 34, qui exigent des organisations qu’elles évaluent le risque des violations et déterminent s’il convient de notifier les autorités de contrôle et les personnes concernées.
AVERTISSEMENT : Le score fourni par RESPONSUM est une indication basée sur des questions contextuelles. RESPONSUM ne peut être tenu responsable des actions entreprises sur la base de ce calcul et permet à l’utilisateur, moyennant une explication, de remplacer la conclusion/le score si nécessaire, sur la base d’un contexte supplémentaire non pris en compte par le calcul.
RESPONSUM vous fournira un score d’impact suggéré sur la page « Impact prévu ».
Les calculs suivants sont utilisés pour cette évaluation :
Score d’impact = « Données divulguées » (DPC) x « Facilité d’identification » (EI) + « Circonstances » (CB)
Données divulguées (DPC)
Catégories de données personnelles concernées
Au sein de chaque catégorie, les pondérations des questions sont additionnées. La catégorie ayant obtenu le score le plus élevé (MAX) déterminera le score de la section « Catégories de données personnelles concernées ».
| Question | Pondération de la question |
| CATÉGORIE 1 La violation de données concerne-t-elle des « données personnelles simples* » ? *par exemple : nom, adresse, numéro de téléphone, adresse e-mail | Oui : +1 Non : 0 |
| Est-il possible d’effectuer un profilage ou de formuler des suppositions à partir de combinaisons de « données personnelles simples » relatives à la situation sociale ou financière de la personne concernée ? | Oui : +1 Non : 0 |
| Est-il possible d’effectuer un profilage ou de formuler des suppositions à partir de combinaisons de « données personnelles simples » relatives à l’état de santé, aux préférences sexuelles, aux convictions politiques ou religieuses de la personne concernée ? | Oui : +2 Non : 0 |
| La (combinaison des) « données personnelles simples » peut-elle être déterminante pour la sécurité personnelle ou l’état physique, psychologique ou financier de la personne concernée ? | Oui : +3 Non : 0 |
| CATÉGORIE 2 La violation de données concerne-t-elle des « données comportementales* » ? *par exemple : localisation, données de trafic, données relatives aux préférences et habitudes personnelles, etc. | Oui : +2 Non : 0 |
| Les « données comportementales » sont-elles facilement accessibles au public (indépendamment de la violation) ? | Oui : -1 Non : 0 |
| Les « données comportementales » et/ou les caractéristiques du responsable du traitement ne donnent-elles pas un aperçu substantiel et précis des informations comportementales de la personne concernée ? | Oui : -1 Non : 0 |
| Est-il possible d’effectuer un profilage ou de formuler des suppositions à partir de combinaisons de « données comportementales » révélant des informations détaillées sur la vie quotidienne et les habitudes de la personne concernée ? | Oui : +1 Non : 0 |
| Est-il possible d’effectuer un profilage ou de formuler des suppositions à partir de combinaisons de « données comportementales » révélant des informations relatives à l’état de santé, aux préférences sexuelles, aux convictions politiques ou religieuses de la personne concernée ? | Oui : +2 Non : 0 |
| CATÉGORIE 3 La violation de données concerne-t-elle des « données financières* » ? *y compris les données de sécurité sociale relatives aux informations financières | Oui : +3 Non : 0 |
| La nature des données financières ne fournit-elle pas un aperçu substantiel des informations financières de la personne concernée ? | Oui : -2 Non : 0 |
| La nature des données financières ne fournit-elle pas un aperçu substantiel de la situation financière de la personne concernée ? | Oui : -1 Non : 0 |
| Les informations financières et/ou la taille de l’ensemble de données spécifique peuvent-elles permettre la divulgation d’informations financières complètes offrant la possibilité d’une fraude financière ou la création d’un profil social/financier détaillé ? | Oui : +1 Non : 0 |
| CATÉGORIE 4 La violation de données concerne-t-elle des « catégories particulières de données personnelles », telles que définies aux articles 9 et 10 du RGPD ? | Oui : +4 Non : 0 |
| Les « catégories particulières de données » sont-elles facilement accessibles au public (indépendamment de la violation) ? | Oui : -1 Non : 0 |
| La nature des données ne peut-elle conduire qu’à des suppositions générales ? | Oui : -2 Non : 0 |
| La nature des données ne peut-elle conduire qu’à des suppositions sur des informations sensibles ? | Oui : -1 Non : 0 |
Facteurs atténuants ou aggravants
Les pondérations de ces facteurs supplémentaires sont additionnées entre elles, puis ajoutées au score de la section précédente.
| Question | Pondération de la question |
| Les données divulguées couvrent une période de : | < 1 semaine : 0 Entre 1 semaine et <1 mois : 0 Entre 1 mois et <1 an : +1 1 an : +1,5 |
| Les données divulguées comprennent : | Un ensemble limité de données : 0 L’intégralité du dossier de la personne concernée : +1 |
| Le domaine d’activité et/ou les activités du responsable du traitement peuvent-ils révéler des informations supplémentaires pour un ensemble de données donné ? | Oui : +1 Non : 0 |
| Des données concernant des personnes vulnérables ont-elles été divulguées ? | Oui : +1 Non : 0 |
| Les données sont invalides, incomplètes ou inexactes, ce qui réduit l’impact sur la personne concernée. | Oui : -1 Non : 0 |
| Les données étaient-elles déjà accessibles au public ? | Non : 0 Les données étaient déjà accessibles au public avant la survenue de la violation de données : -1 Les données peuvent être facilement recueillies et/ou consultées à partir de sources accessibles au public : -2 |
| La nature des données est de moindre importance, en termes d’informations qu’elle peut révéler sur la personne concernée. | Oui : -1 Non : 0 |
| Ajouter un score supplémentaire pour les facteurs atténuants ou aggravants | Tout nombre saisi dans ce champ sera ajouté ou soustrait du score de cette section. |
Facilité d’identification (EI)
Indication de l’identifiabilité de la personne concernée à partir des données divulguées. Ce score sera multiplié par le score DPC des sections précédentes.
| Question | Pondération de la question |
| Négligeable Possibilité que les personnes concernées soient identifiées et/ou effort déraisonnable requis de la part de l’attaquant pour tenter d’identifier les personnes concernées impliquées | 0,25 |
| Limitée Possibilité d’identifier la personne concernée | 0,50 |
| Significative Possibilité que la personne concernée soit identifiée | 0,75 |
| Maximale Identification (manifeste), directe ou indirecte | 1,00 |
Circonstances (CB)
Paramètres supplémentaires permettant de déterminer les circonstances de la violation. Ces paramètres seront ajoutés au calcul relatif au DPC et à l’EI établi précédemment.
| Question | Pondération de la question |
| Les données sont-elles exposées à des risques de confidentialité, sans preuve qu’une activité de traitement illicite ait eu lieu ? | La violation de données était involontaire et les personnes à l’origine de la violation n’ont pas l’intention d’utiliser les données personnelles : 0 Données divulguées à un nombre connu de destinataires : +0,25 Données divulguées à un nombre inconnu de destinataires : +0,50 |
| Les données ont-elles été modifiées sans preuve d’une utilisation incorrecte ou illicite ? | Données modifiées sans utilisation incorrecte ou illicite identifiée : 0 Données modifiées et potentiellement utilisées de manière incorrecte ou illicite, avec possibilité de récupération : +0,25 Données modifiées et potentiellement utilisées de manière incorrecte ou illicite, sans possibilité de récupération : +0,50 |
| Les données sont-elles reproductibles sans difficulté ? | Les données sont récupérables sans aucune difficulté : 0 Données temporairement indisponibles : +0,25 Les données ne peuvent pas être récupérées auprès du responsable du traitement ou des personnes concernées : +0,50 |
| La violation résultait d’une action intentionnelle, par exemple visant à causer un problème au responsable du traitement (par exemple, démontrer une faille de sécurité) et/ou à nuire aux personnes concernées | Oui : +0,50 Non : 0 |
Si vous avez des questions concernant ce guide ou la méthode de travail, veuillez contacter support@responsum.eu pour obtenir de l’aide.