
Introducción
Esta guía explicará cómo incluir en la lista blanca las campañas de phishing enviadas por el servidor de correo electrónico de phishing de RESPONSUM en su entorno de Office 365.
Tras seguir los pasos de esta guía, sus empleados que trabajen en servidores Exchange para la entrega de correo recibirán nuestros correos electrónicos de phishing simulados.
A tener en cuenta:
- Utilizamos nuestro dominio ispmail.link para la firma de correos electrónicos DKIM. Por lo tanto, los correos electrónicos procederán de este dominio y de una de nuestras direcciones IP:
- 5.22.210.124
- 85.9.209.234
- 85.9.211.4
- 85.9.214.68
- 85.9.215.107
- Microsoft suele publicar nuevos cambios que podrían afectar a la entrega de correos electrónicos al usuario final. Si los correos electrónicos se están poniendo en cuarentena (debe comprobarse en el seguimiento del correo), no dude en ponerse en contacto con nosotros a través de support@responsum.eu. De esta forma, podremos ayudarle a ajustar la configuración.
- A partir de julio de 2021, se introdujo una nueva función que facilita la inclusión en la lista blanca. Antes era necesario configurar varias reglas para omitir el filtrado de SPAM en Exchange; ahora todo esto puede hacerse desde un solo lugar (lea más sobre esto aquí):
- Las reglas actuales de inclusión en la lista blanca han funcionado hasta principios de noviembre de 2021, pero ahora ya no son suficientes para evitar que nuestros correos electrónicos se pongan en cuarentena.
- Si aplicó las reglas de lista blanca de RESPONSUM antes de noviembre de 2021, asegúrese de eliminar las reglas anteriores y seguir la guía que aparece a continuación. Se pueden deshacer las siguientes reglas:
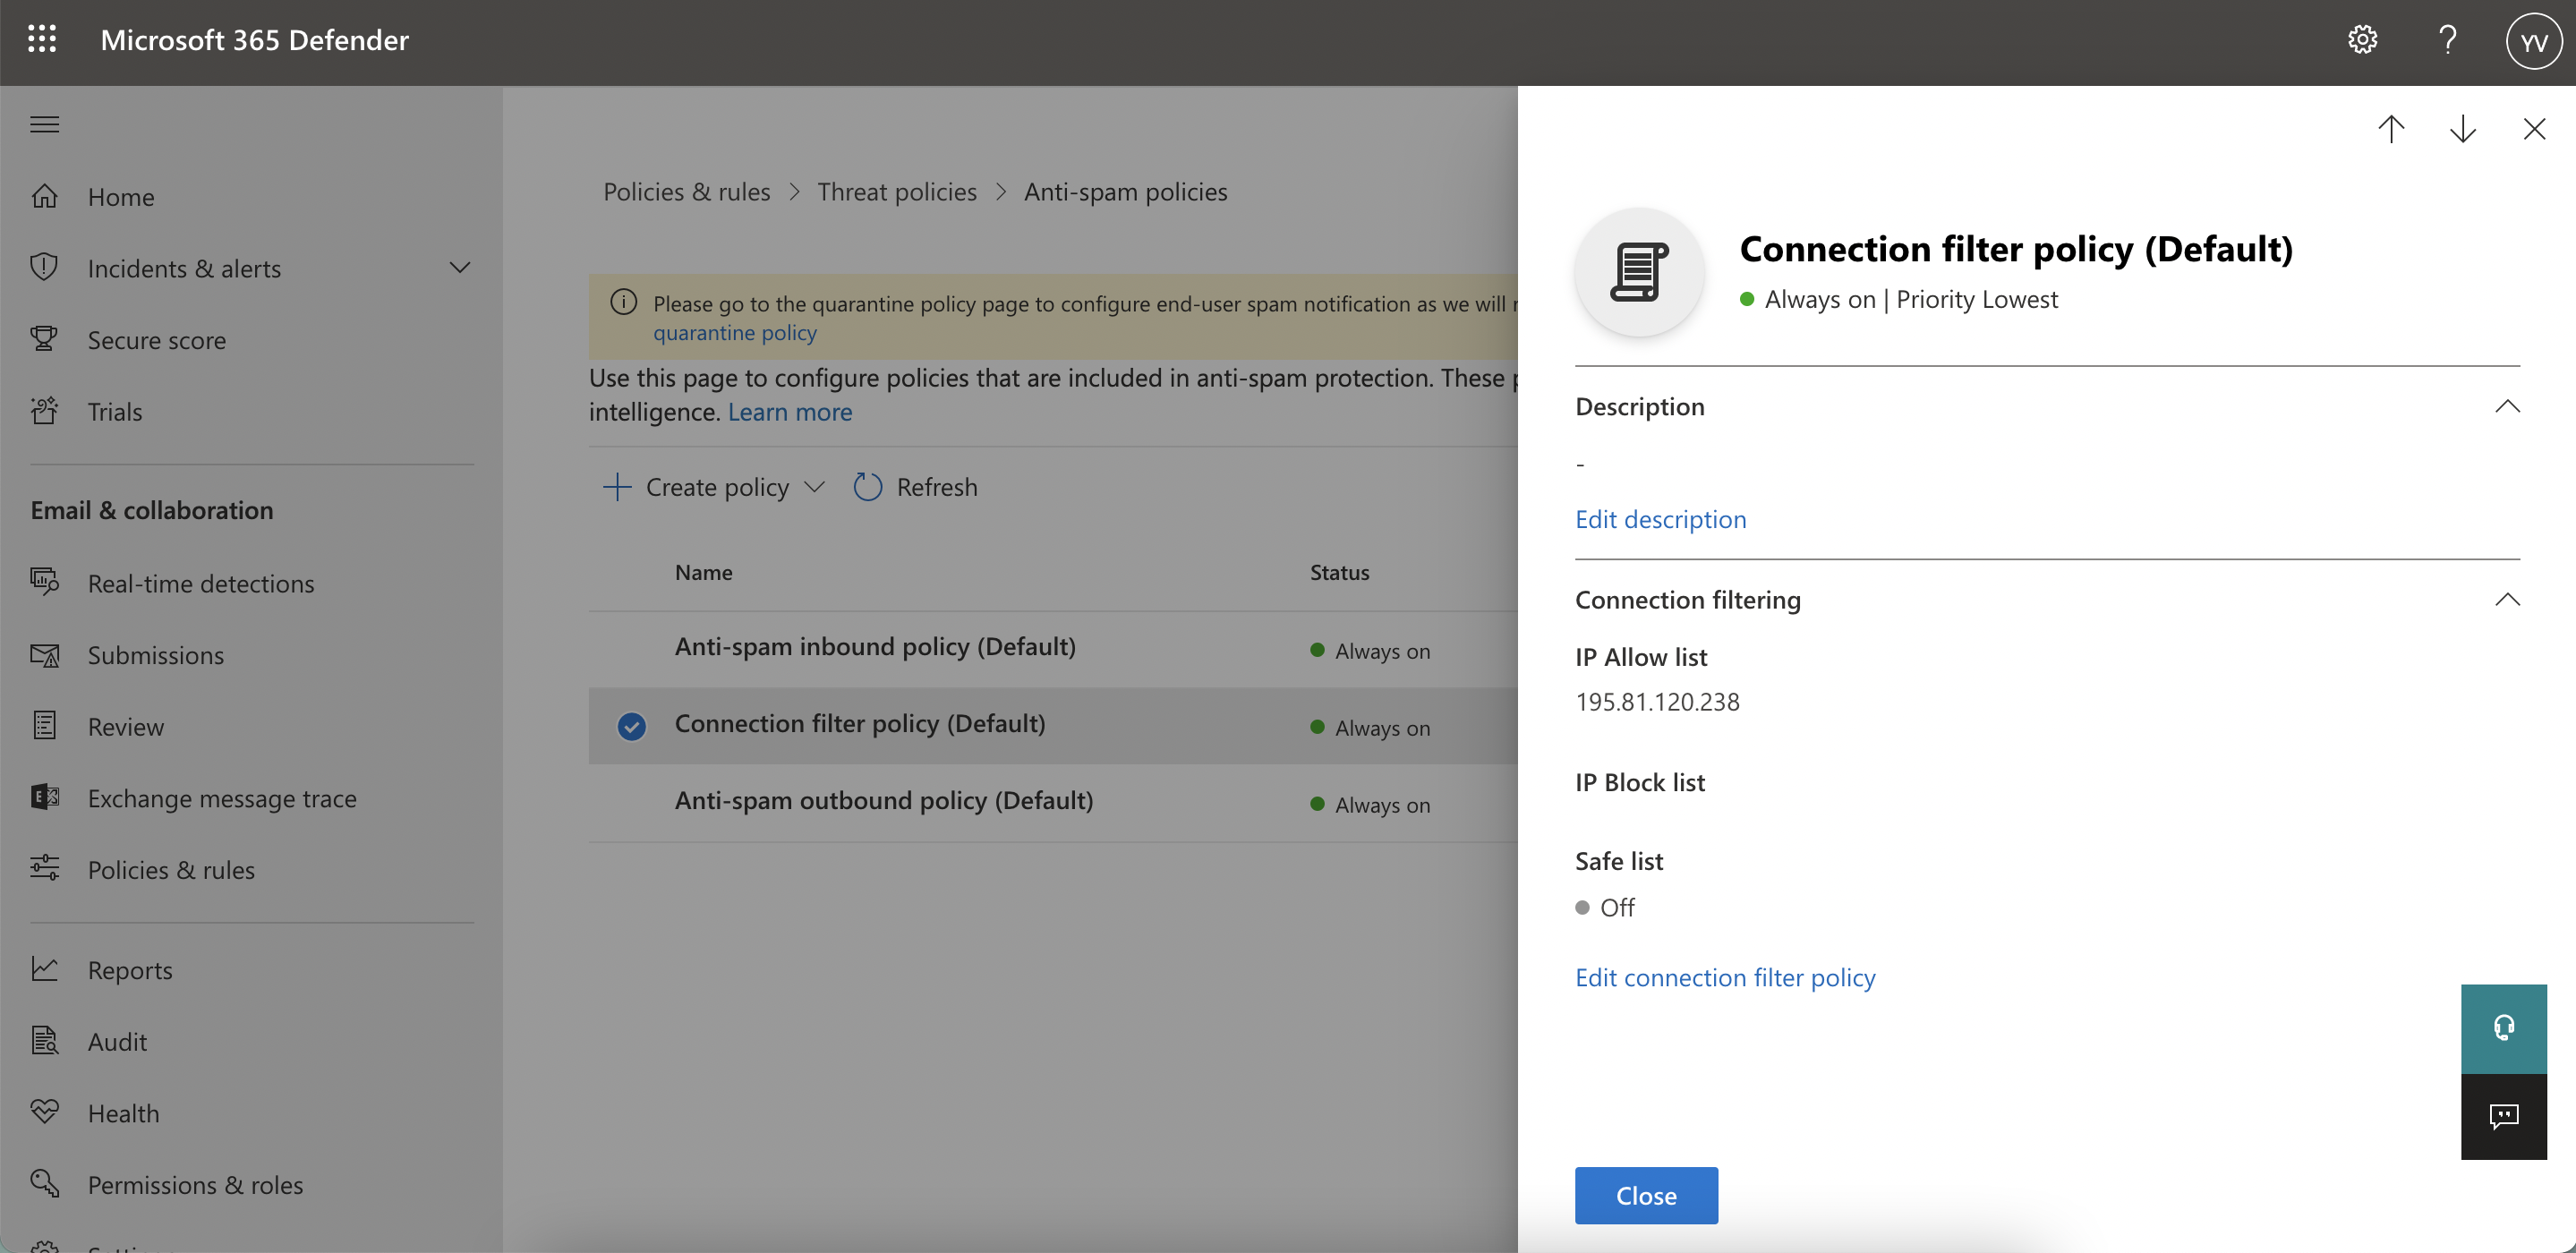
- Elimine nuestra IP de la lista blanca de la «Directiva de filtro de conexiones (predeterminada)» que se encuentra en el centro de administración de Microsoft 365 Defender bajo “Correo electrónico y colaboración” >> “Directivas y reglas” >> “Directivas de amenazas” >> “Directivas contra el correo no deseado”.
- Elimine las dos reglas de flujo de correo creadas para RESPONSUM. Estas se pueden encontrar en el centro de administración de Exchange bajo «Flujo de correo» >> «Reglas».

- Elimine nuestra IP de la lista blanca de la «Directiva de filtro de conexiones (predeterminada)» que se encuentra en el centro de administración de Microsoft 365 Defender bajo “Correo electrónico y colaboración” >> “Directivas y reglas” >> “Directivas de amenazas” >> “Directivas contra el correo no deseado”.
Añadir un proveedor externo de simulación de phishing a Microsoft 365
Para incluir en la lista blanca los correos electrónicos procedentes de RESPONSUM, añada nuestro dominio de firma DKIM y nuestra dirección IP al “Centro de administración de Microsoft 365 Defender”:
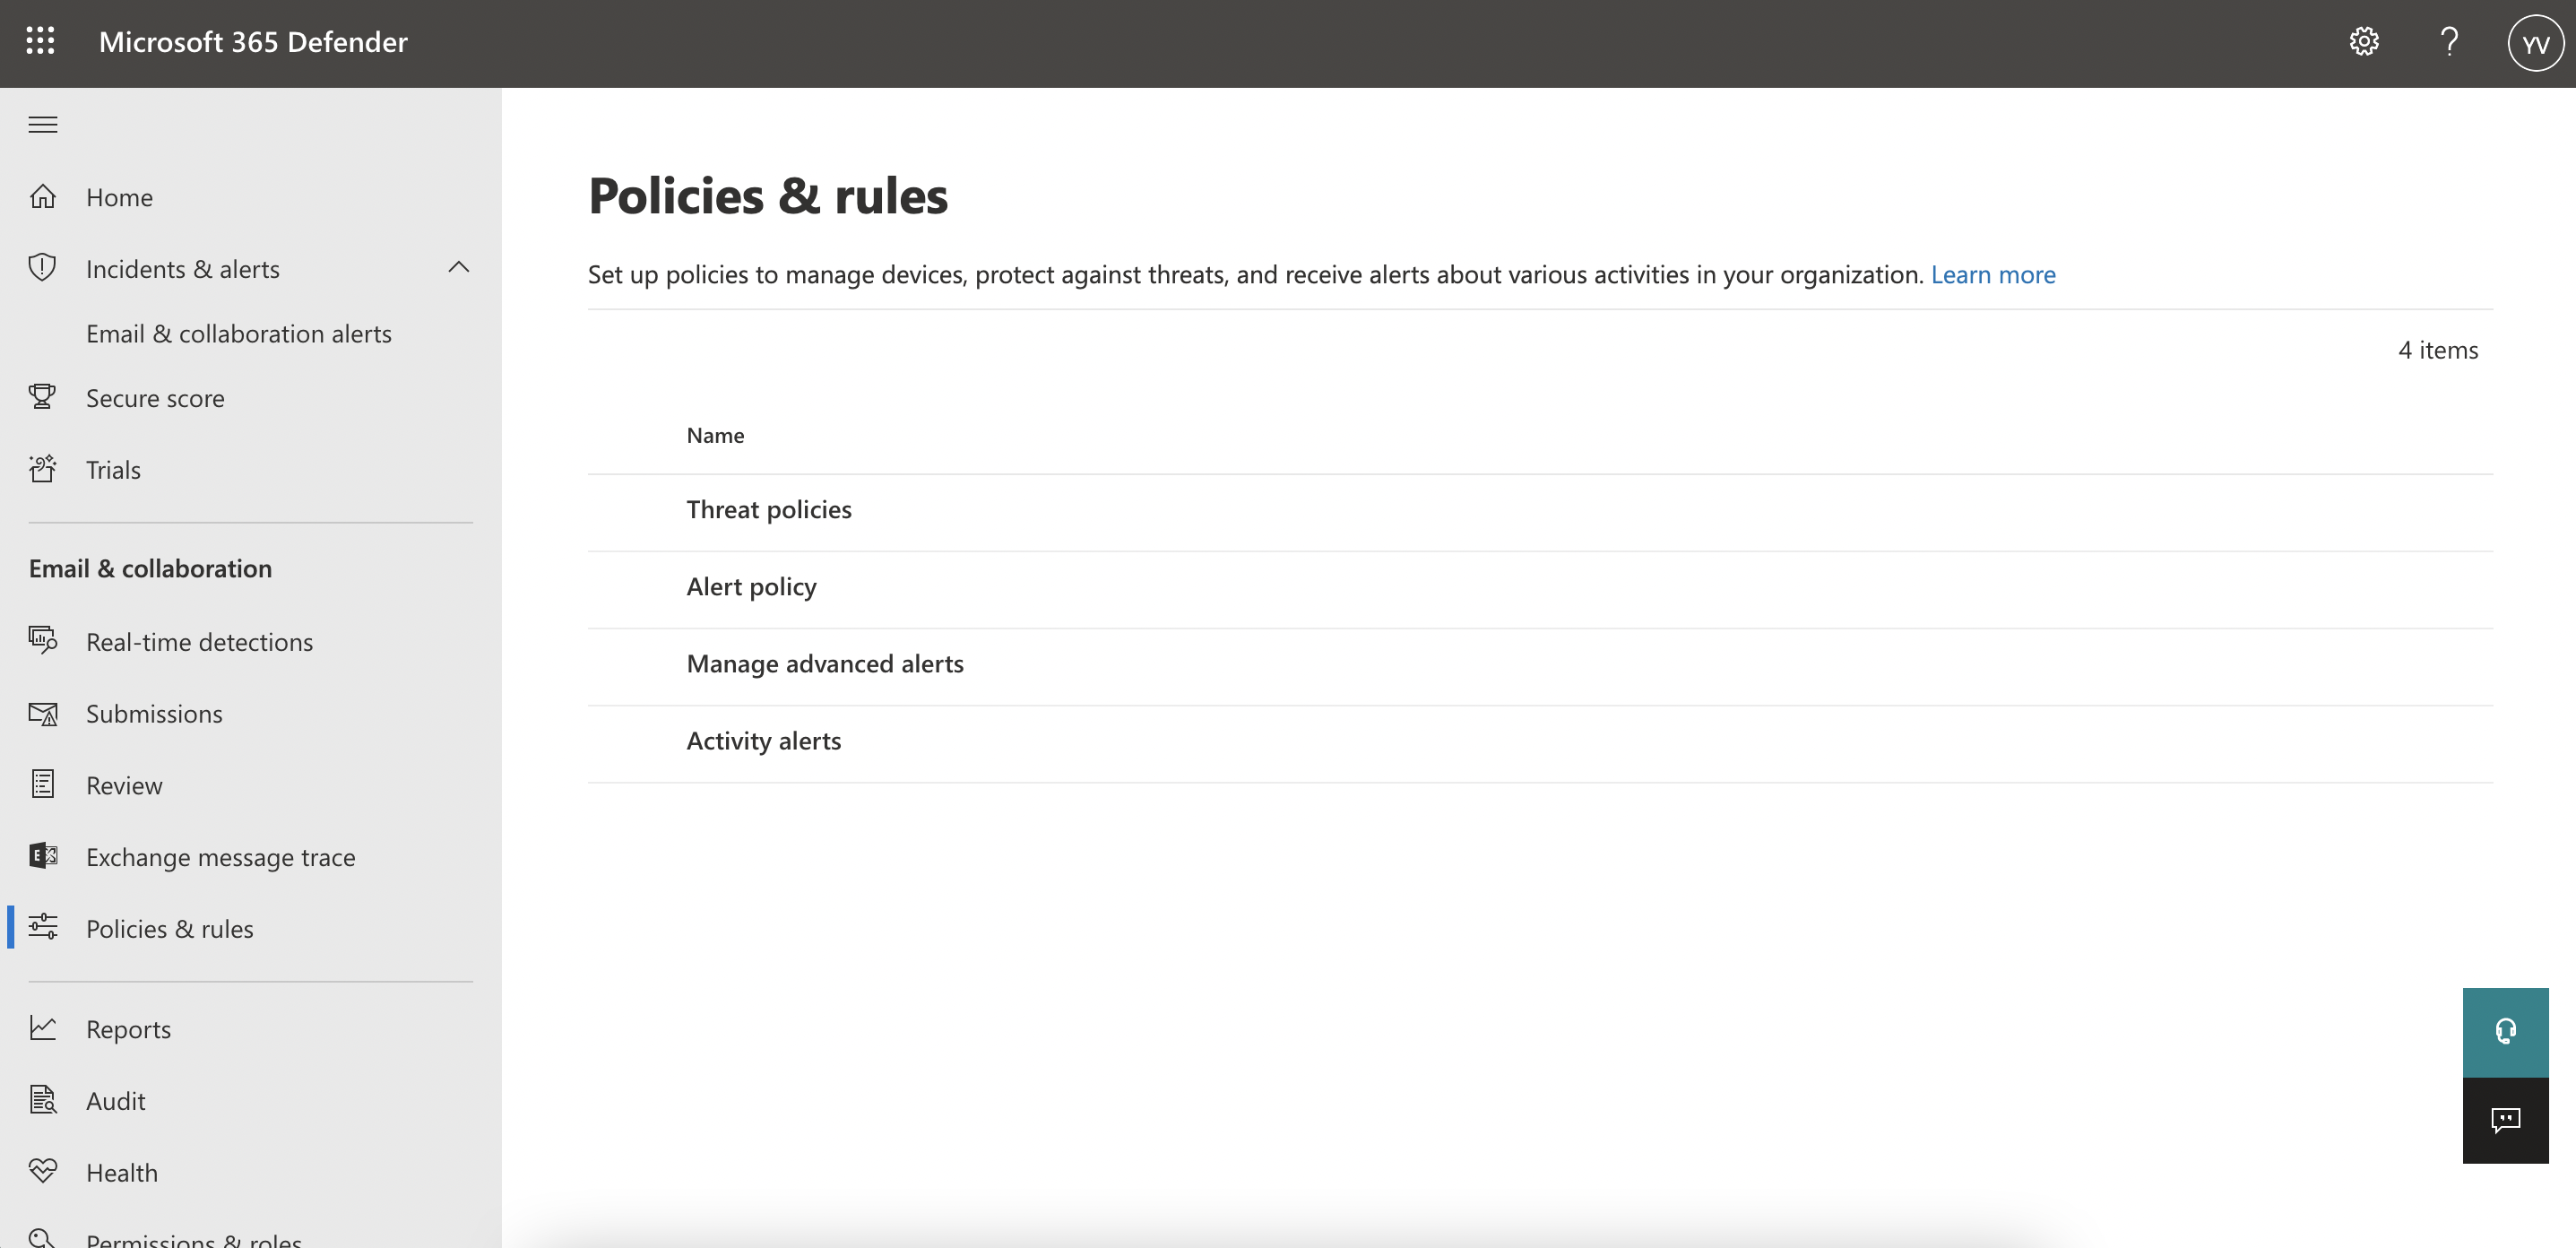
- En el Centro de administración de Microsoft 365 Defender, navegue hasta:
- Correo electrónico y colaboración >> Directivas y reglas:
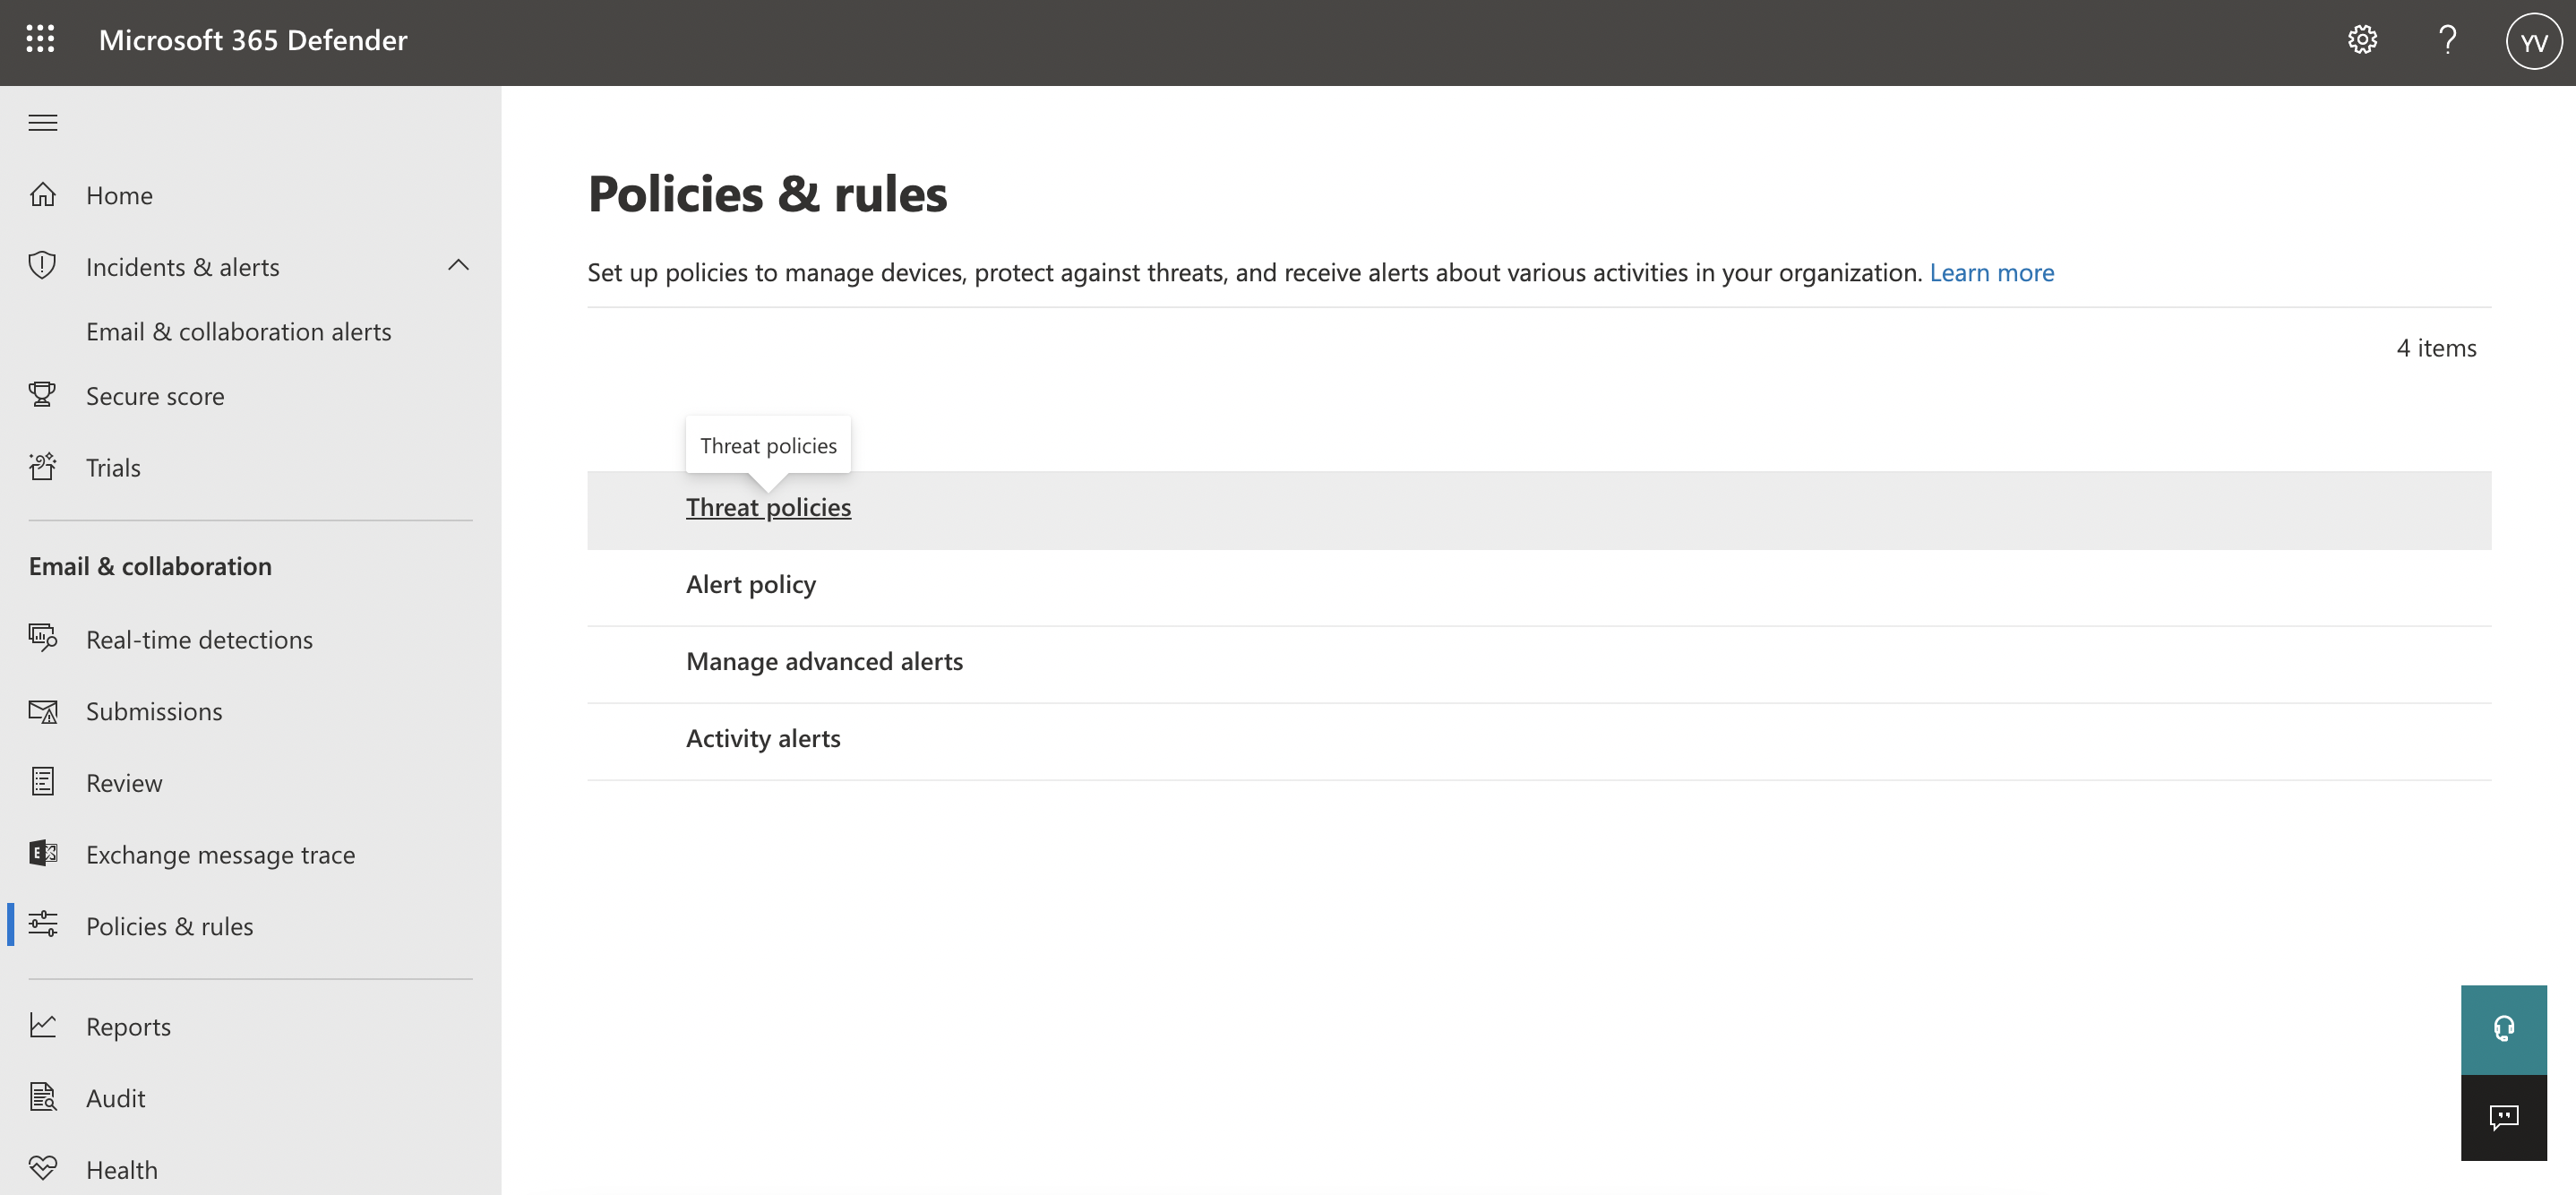
- Directivas de amenazas:
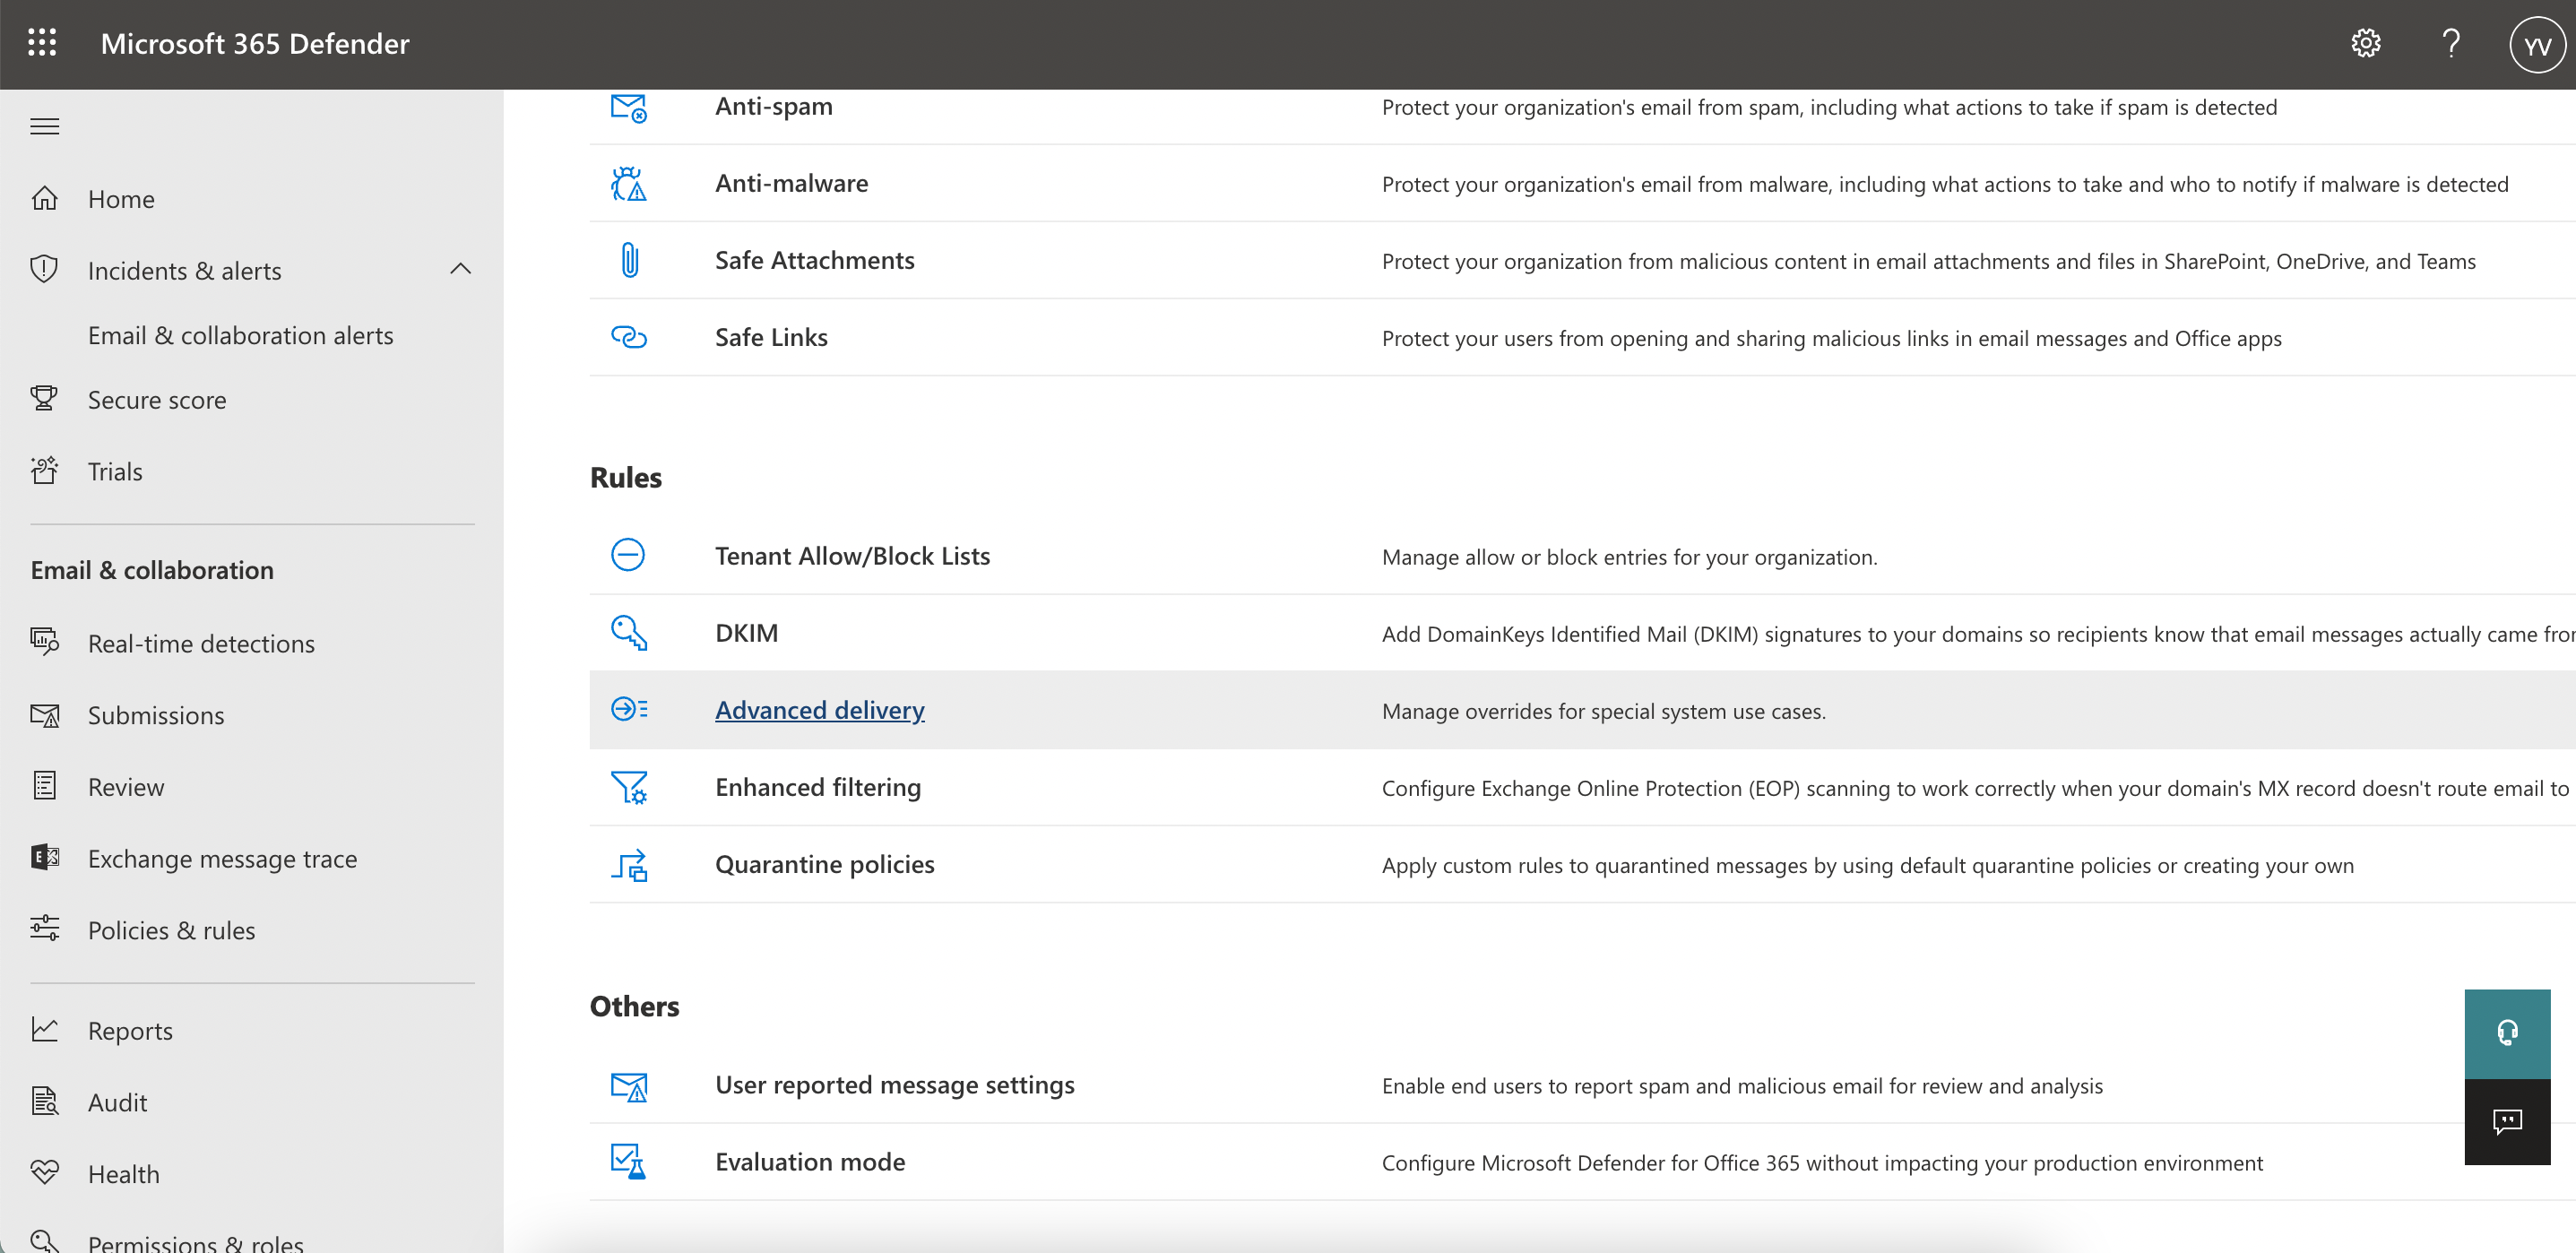
- Entrega avanzada:
- Correo electrónico y colaboración >> Directivas y reglas:
- Una vez en la sección «Entrega avanzada», puede seleccionar «Simulación de phishing»:
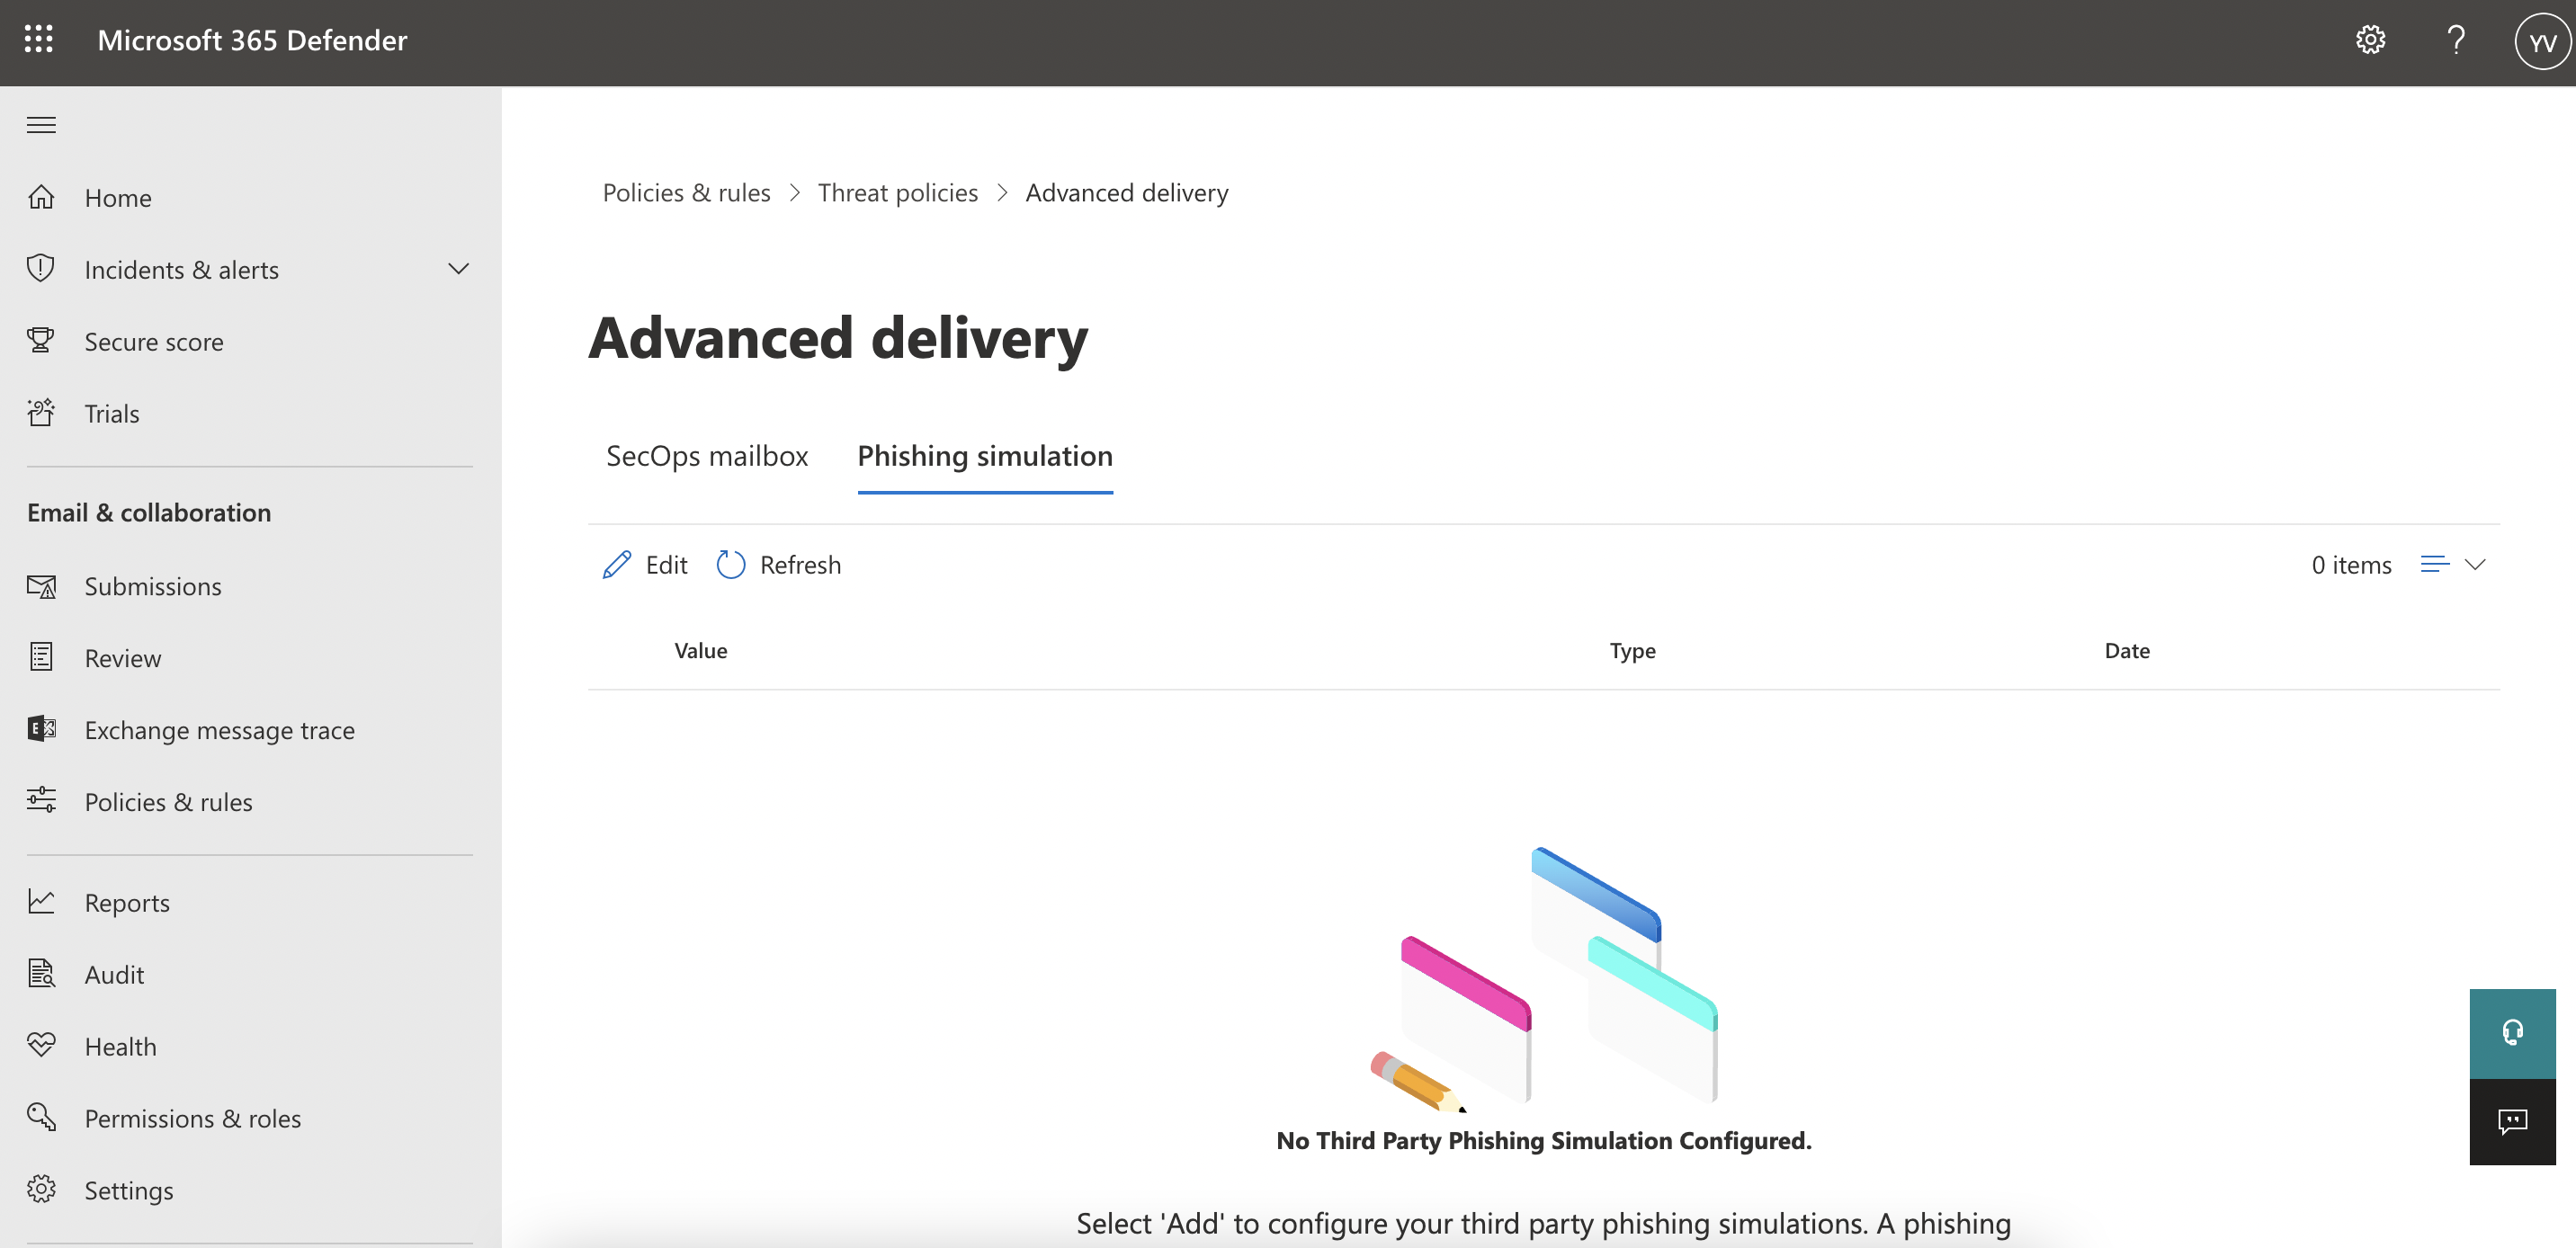
- Aquí podrá pulsar el botón «Agregar» e introducir los siguientes datos:
- Dominio: ispmail.link
- IP de envío: 5.22.210.124, 85.9.209.234, 85.9.211.4, 85.9.214.68, 85.9.215.107 (pulse Intro después de introducir cada dirección IP para añadirla a la lista)
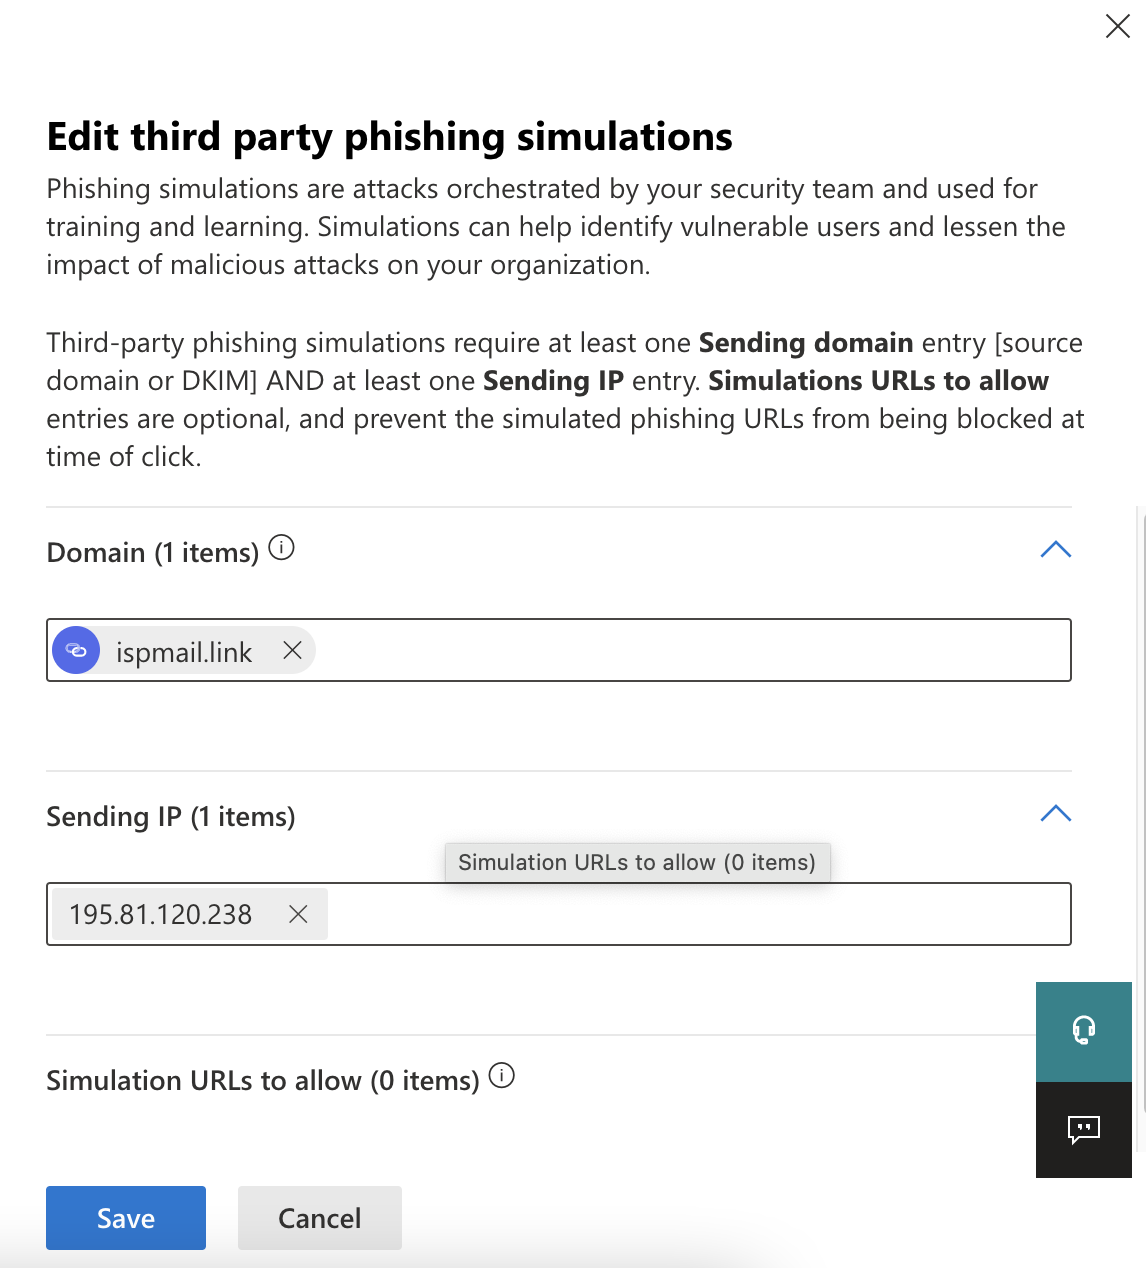
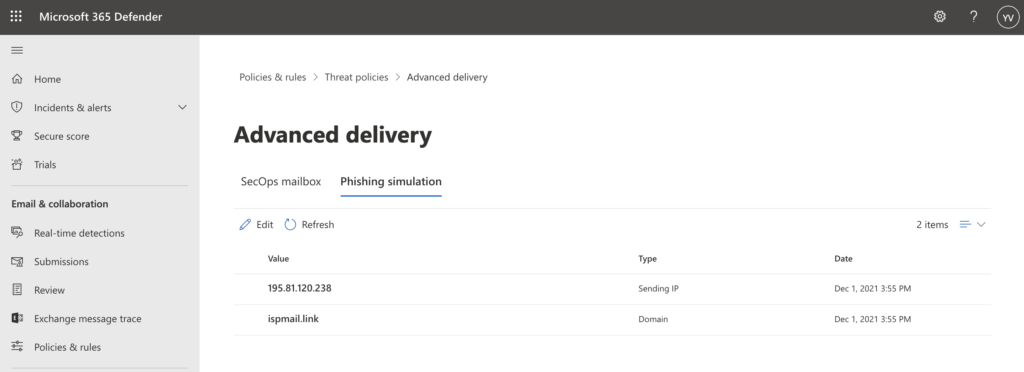
- Una vez hecho esto, haga clic en “Agregar” y los elementos deberían guardarse y aplicarse a su entorno de Microsoft.
Probar las reglas de lista blanca aplicadas
Una vez implementados los pasos anteriores, los cambios pueden tardar algún tiempo en surtir efecto. Dentro de RESPONSUM – Phishing, tiene la opción de enviar correos electrónicos de prueba al crear una nueva campaña de phishing. Utilice estas pruebas para comprobar si Microsoft ha ejecutado y procesado correctamente la inclusión en la lista blanca.
Otros servicios que procesan el correo electrónico
Si dispone de cualquier otro servicio que procese el correo electrónico antes de que sea recibido por los servidores de Microsoft Exchange (filtro de spam externo…), asegúrese también de incluir nuestras direcciones IP anteriores y el dominio de firma DKIM (ispmail.link) en la lista blanca de dichos servicios, ya que podrían seguir bloqueando nuestros correos electrónicos.