
Einleitung
Dieser Leitfaden behandelt, wie Sie Phishing-Kampagnen, die vom RESPONSUM Phishing-E-Mail-Server gesendet werden, in Ihrer Office 365-Umgebung whitelisten.
Nachdem Sie die Schritte in diesem Leitfaden befolgt haben, erhalten Ihre Mitarbeiter, die Exchange-Server für die E-Mail-Zustellung nutzen, unsere simulierten Phishing-E-Mails.
Wichtige Hinweise:
- Wir verwenden unsere ispmail.link-Domain für die DKIM-E-Mail-Signierung. Daher stammen E-Mails von dieser Domain und einer unserer IP-Adressen:
- 5.22.210.124
- 85.9.209.234
- 85.9.211.4
- 85.9.214.68
- 85.9.215.107
- Microsoft veröffentlicht häufig neue Änderungen, die sich auf die E-Mail-Zustellung an den Endbenutzer auswirken können. Wenn E-Mails unter Quarantäne gestellt werden (dies ist in der E-Mail-Nachverfolgung zu prüfen), kontaktieren Sie uns gerne über support@responsum.eu. So können wir Sie bei der Feinabstimmung der Einrichtung unterstützen.
- Seit Juli 2021 wurde eine neue Funktion eingeführt, die das Whitelisting vereinfacht! Zuvor mussten mehrere Regeln konfiguriert werden, um die SPAM-Filterung in Exchange zu umgehen; jetzt kann dies alles von einem Ort aus erledigt werden (Lesen Sie hier mehr darüber):
- Bestehende Whitelisting-Regeln funktionierten bis Anfang November 2021, reichen aber nun nicht mehr aus, um zu verhindern, dass unsere E-Mails unter Quarantäne gestellt werden.
- Wenn Sie die RESPONSUM Whitelisting-Regeln vor November 2021 erzwungen haben, stellen Sie sicher, dass Sie die vorherigen Regeln löschen und der untenstehenden Anleitung folgen. Die folgenden Regeln können rückgängig gemacht werden:
- Entfernen Sie unsere gewhitelistete IP aus der „Verbindungsfilterrichtlinie (Standard)“, die sich im Microsoft 365 Defender Admin Center unter befindet: „E-Mail & Zusammenarbeit“ >> „Richtlinien & Regeln“ >> „Bedrohungsrichtlinien“ >> „Anti-Spam-Richtlinien“.
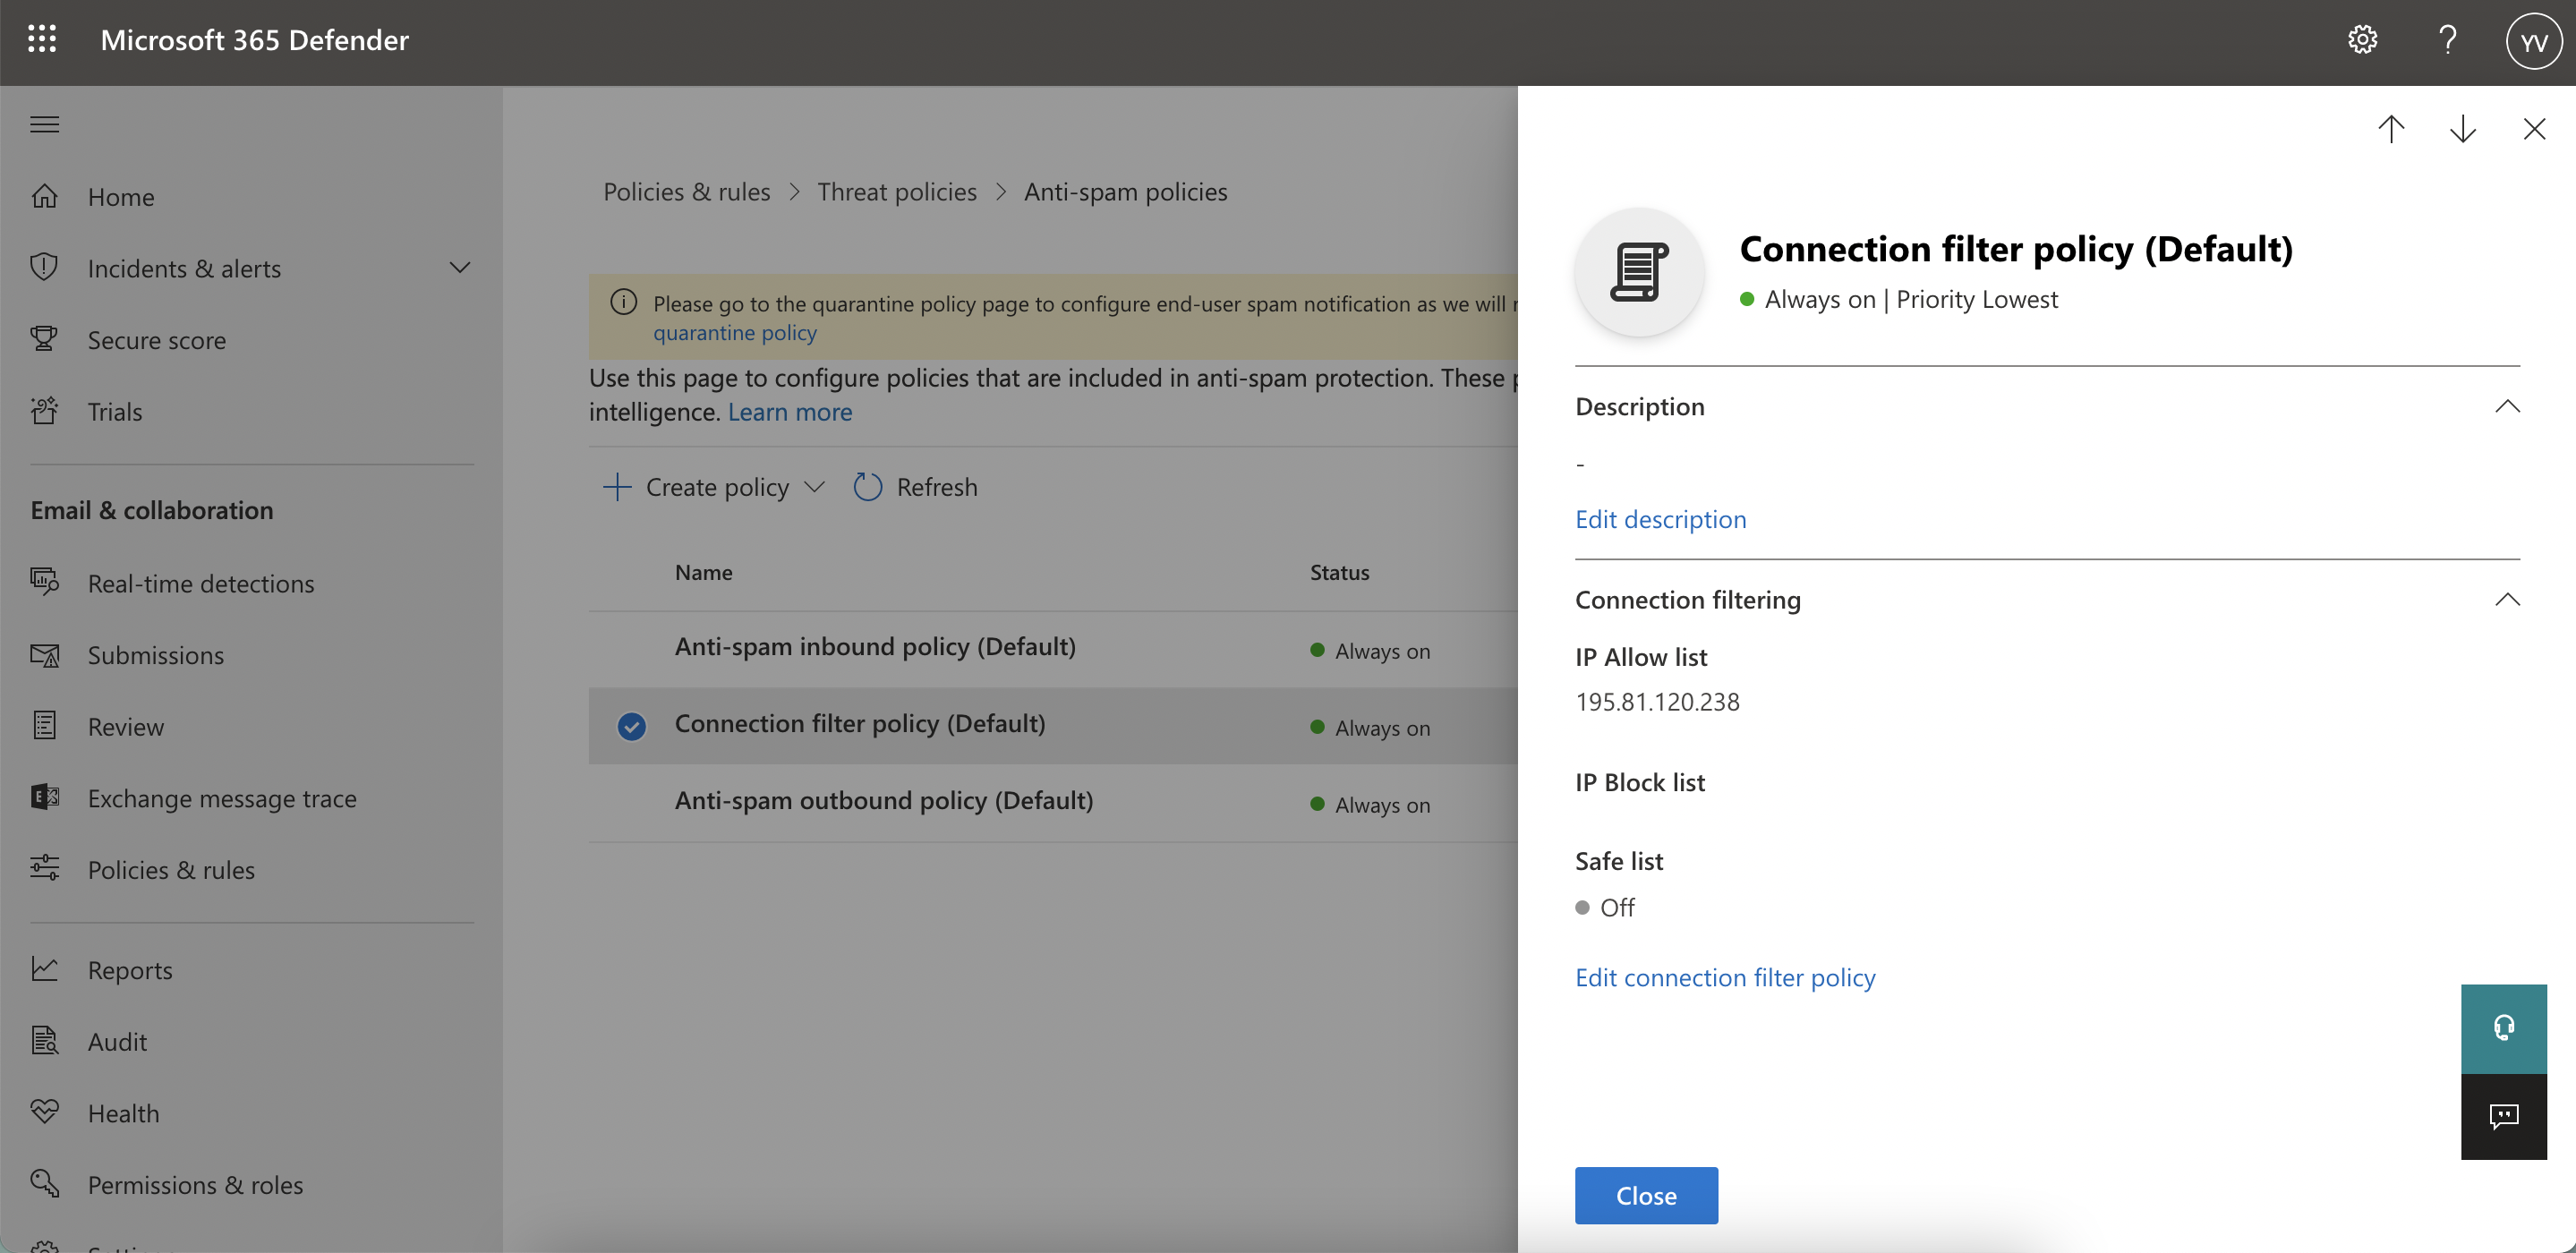
- Entfernen Sie die beiden für RESPONSUM erstellten Nachrichtenflussregeln. Diese finden Sie im Exchange Admin Center unter „Nachrichtenfluss“ >> „Regeln“.

- Entfernen Sie unsere gewhitelistete IP aus der „Verbindungsfilterrichtlinie (Standard)“, die sich im Microsoft 365 Defender Admin Center unter befindet: „E-Mail & Zusammenarbeit“ >> „Richtlinien & Regeln“ >> „Bedrohungsrichtlinien“ >> „Anti-Spam-Richtlinien“.
Einen Drittanbieter für Phishing-Simulationen zu Microsoft 365 hinzufügen
Um E-Mails von RESPONSUM zu whitelisten, fügen Sie unsere DKIM-Signaturdomain und IP-Adresse zum „Microsoft 365 Defender Admin Center“ hinzu:
- Navigieren Sie im Microsoft 365 Defender Admin Center zu:
- E-Mail & Zusammenarbeit >> Richtlinien & Regeln:
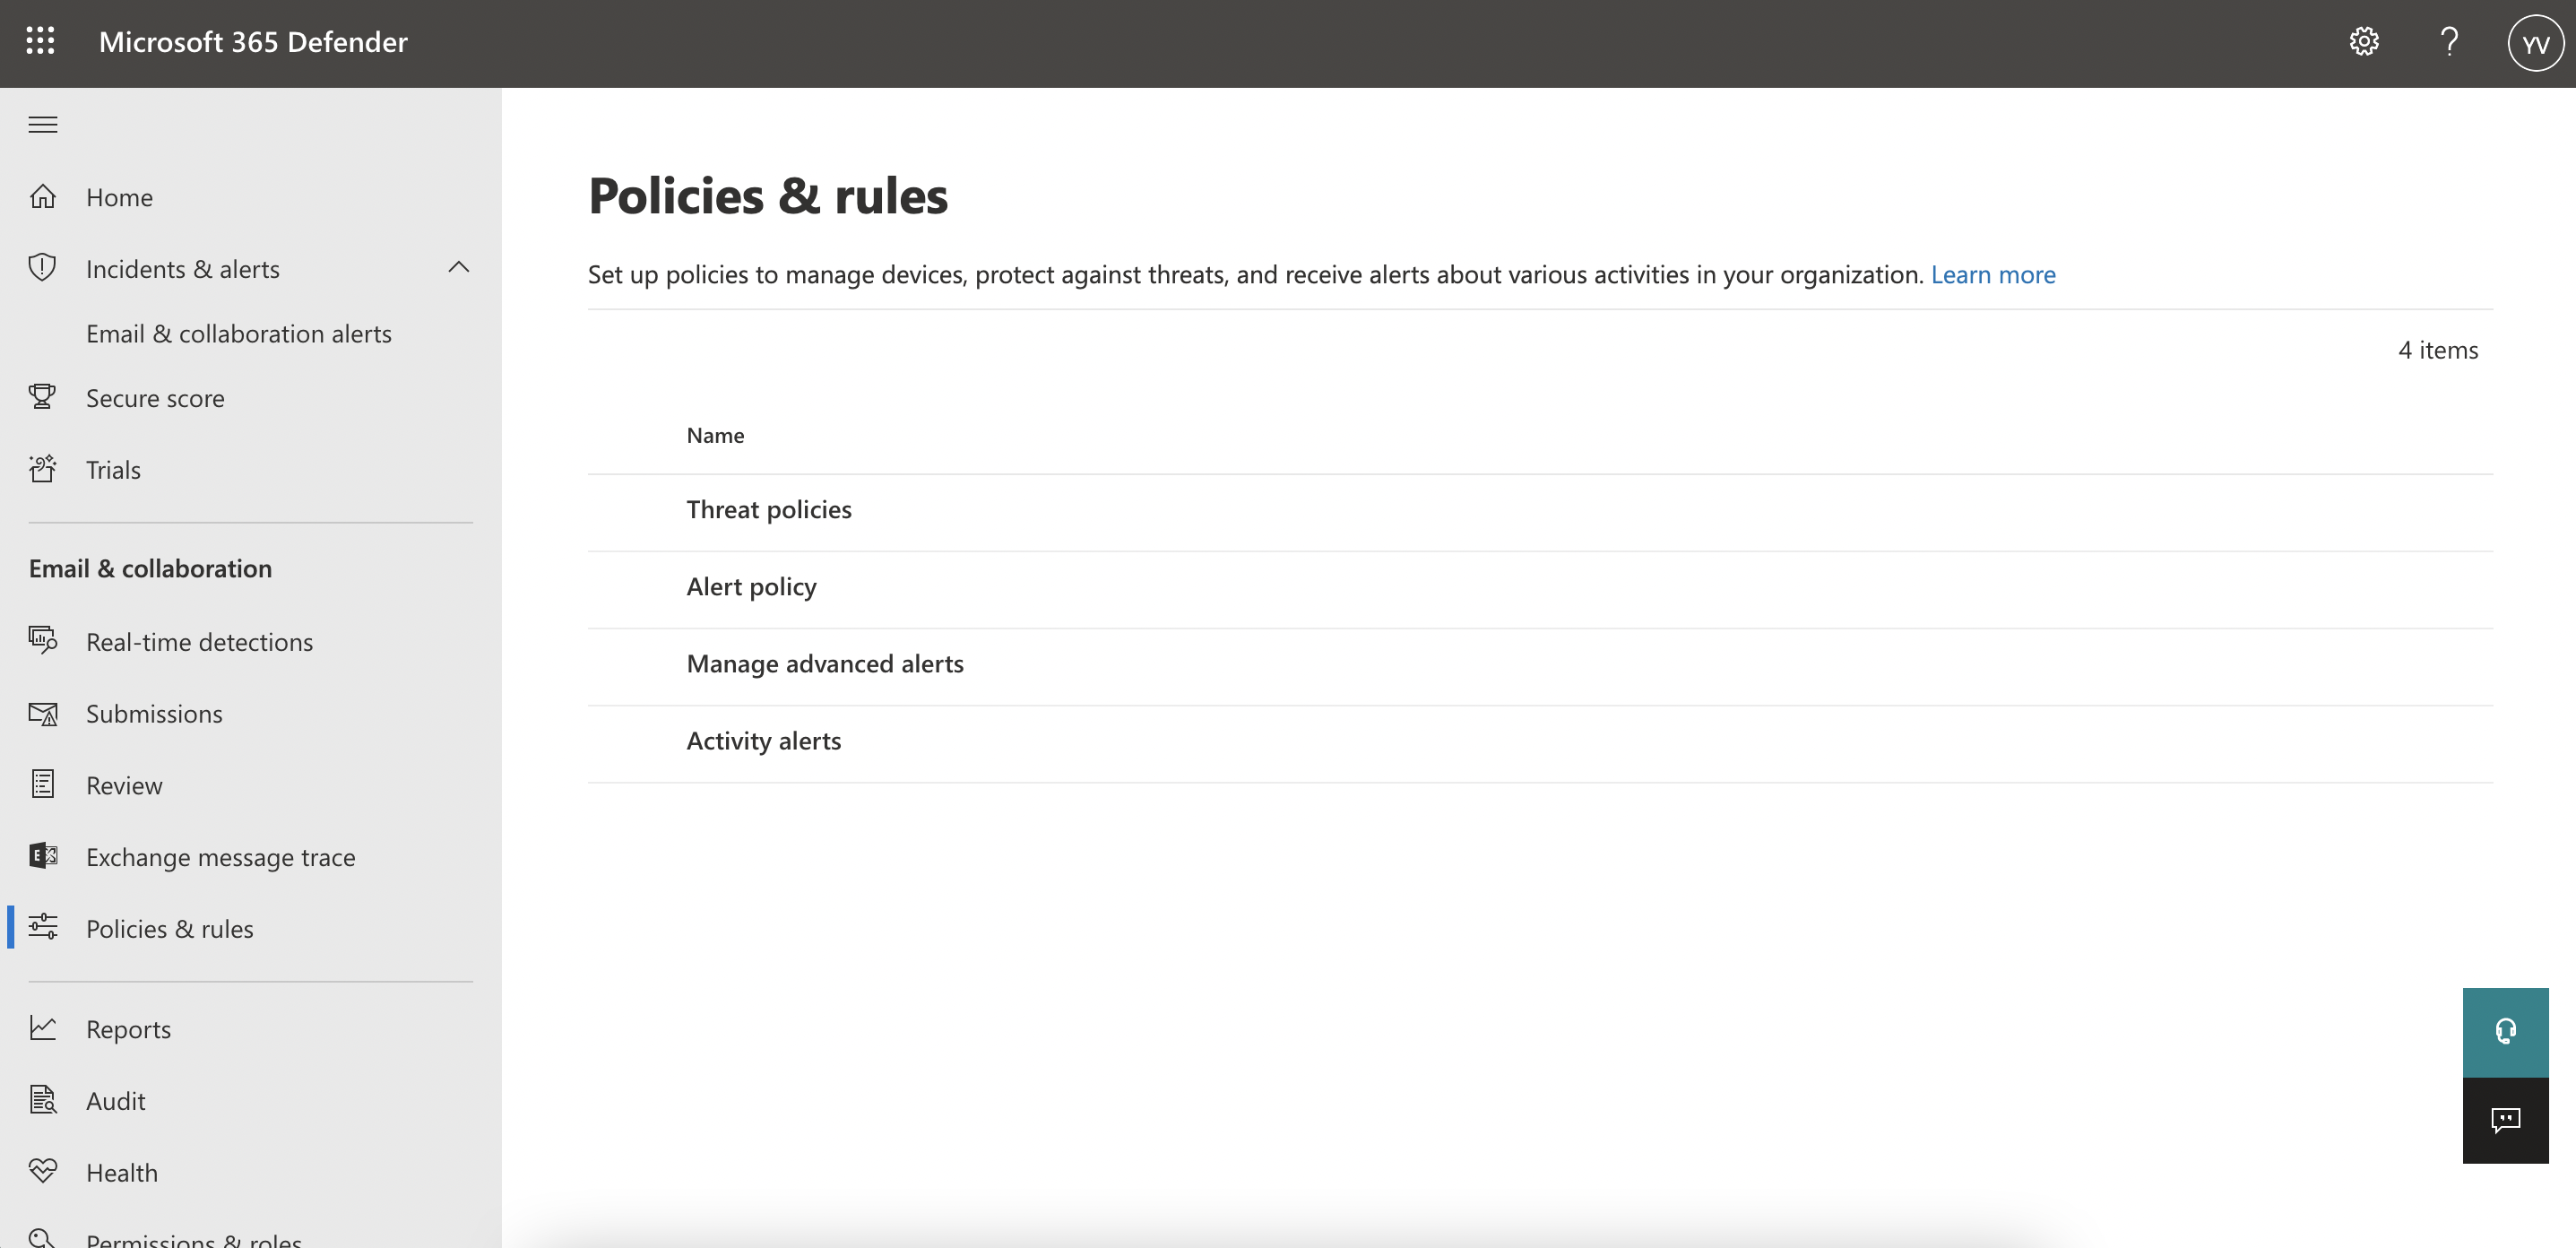
- Bedrohungsrichtlinien:
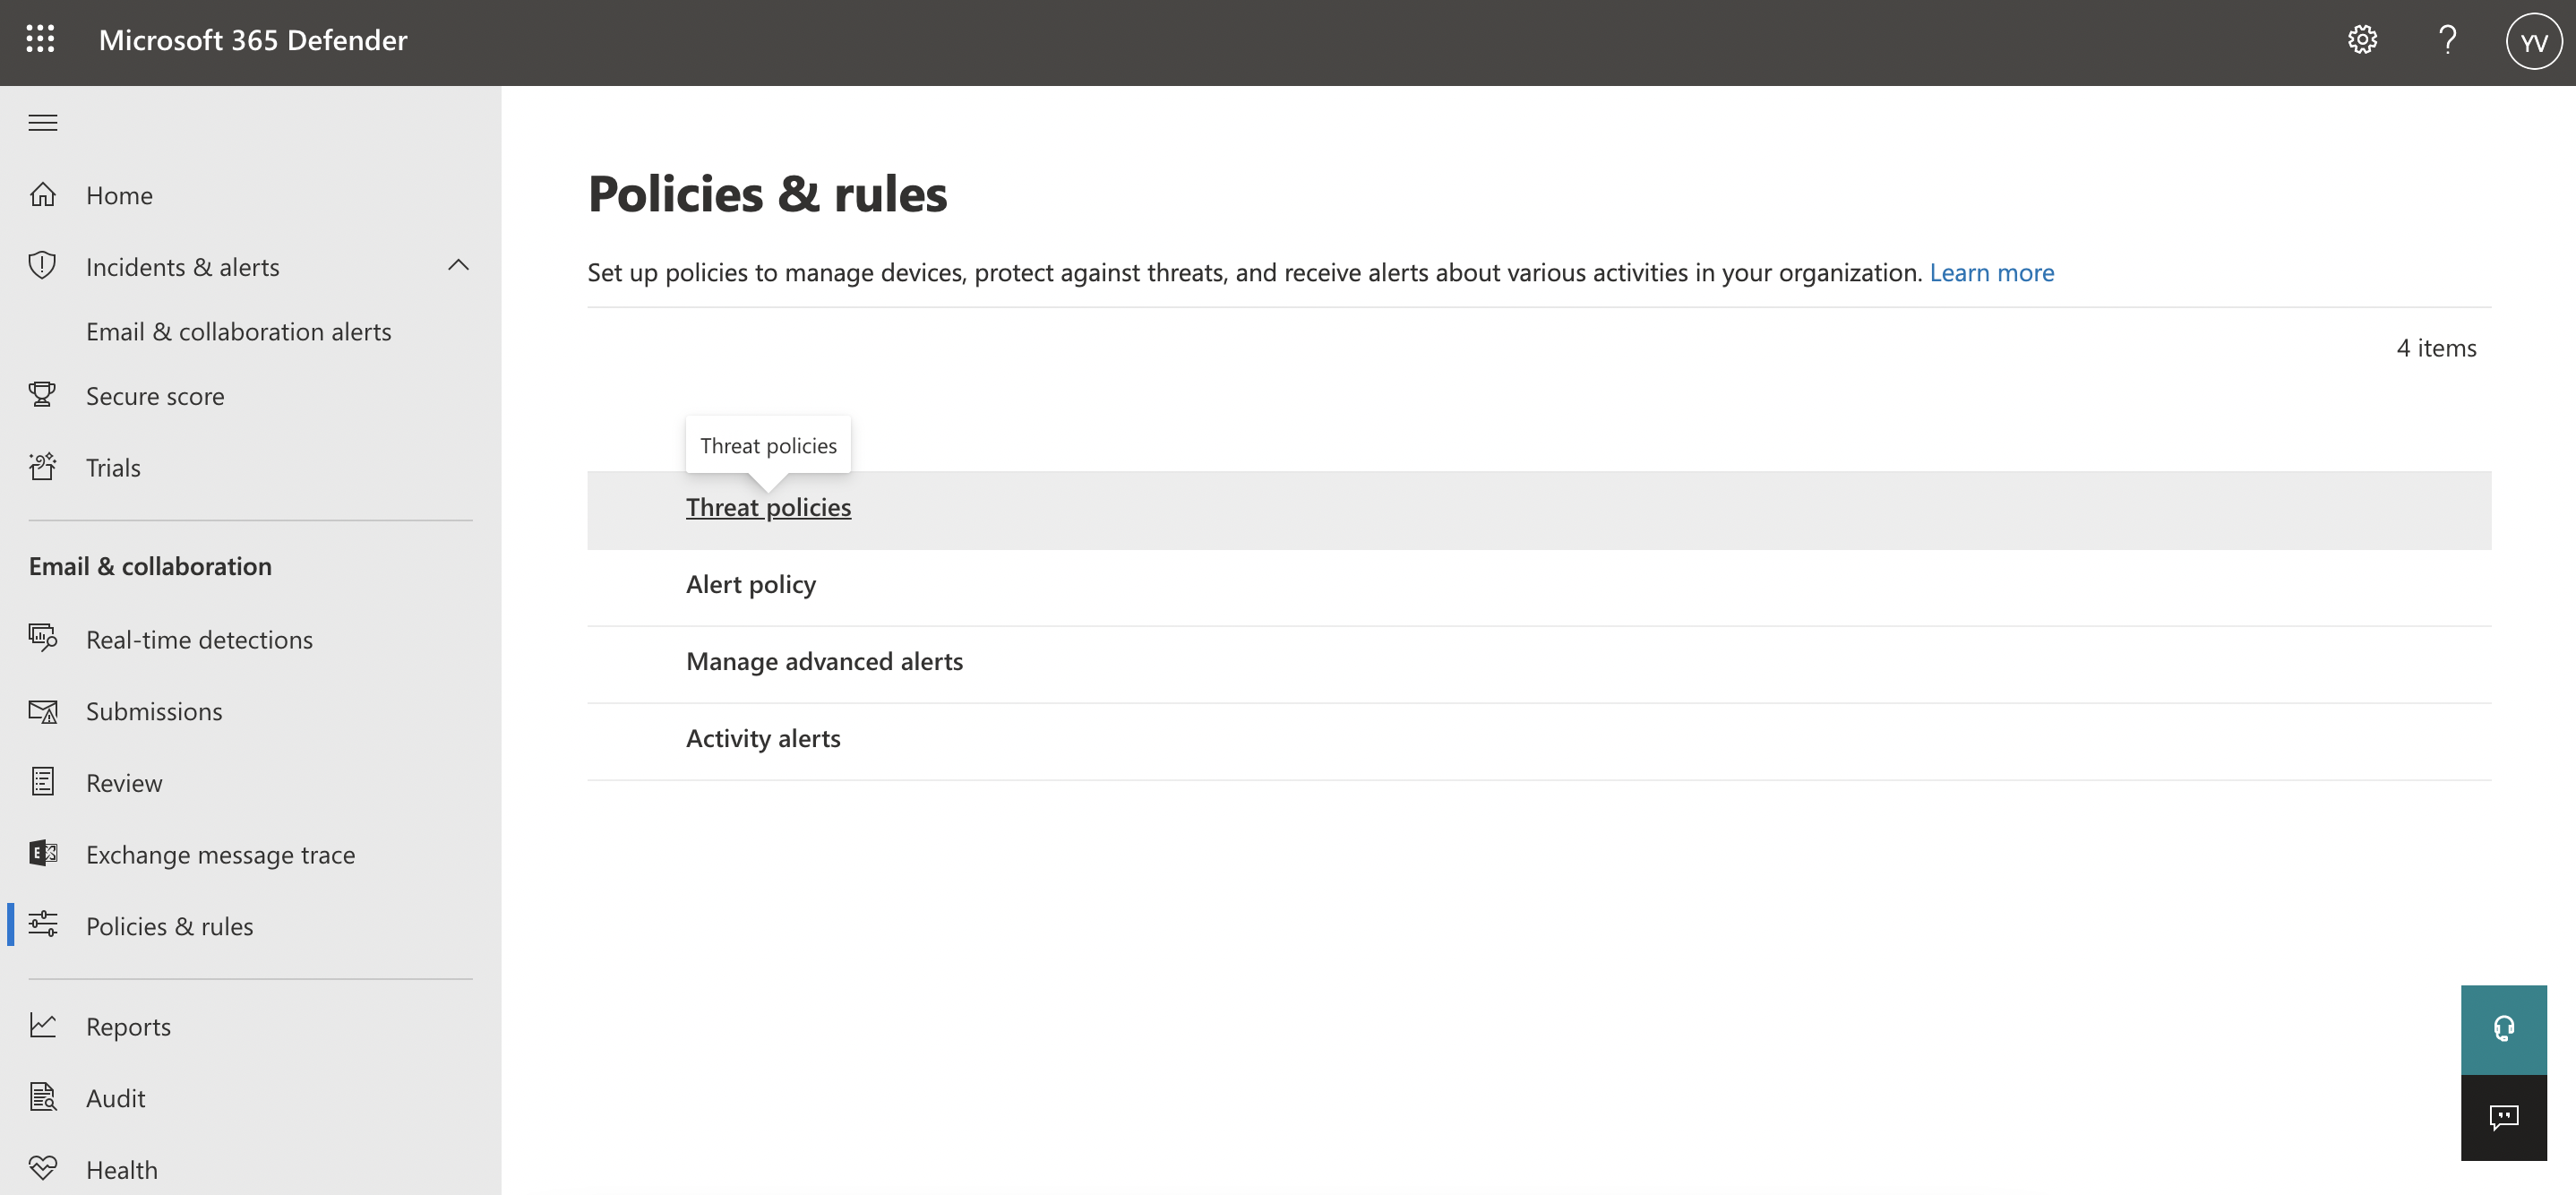
- Erweiterte Zustellung:
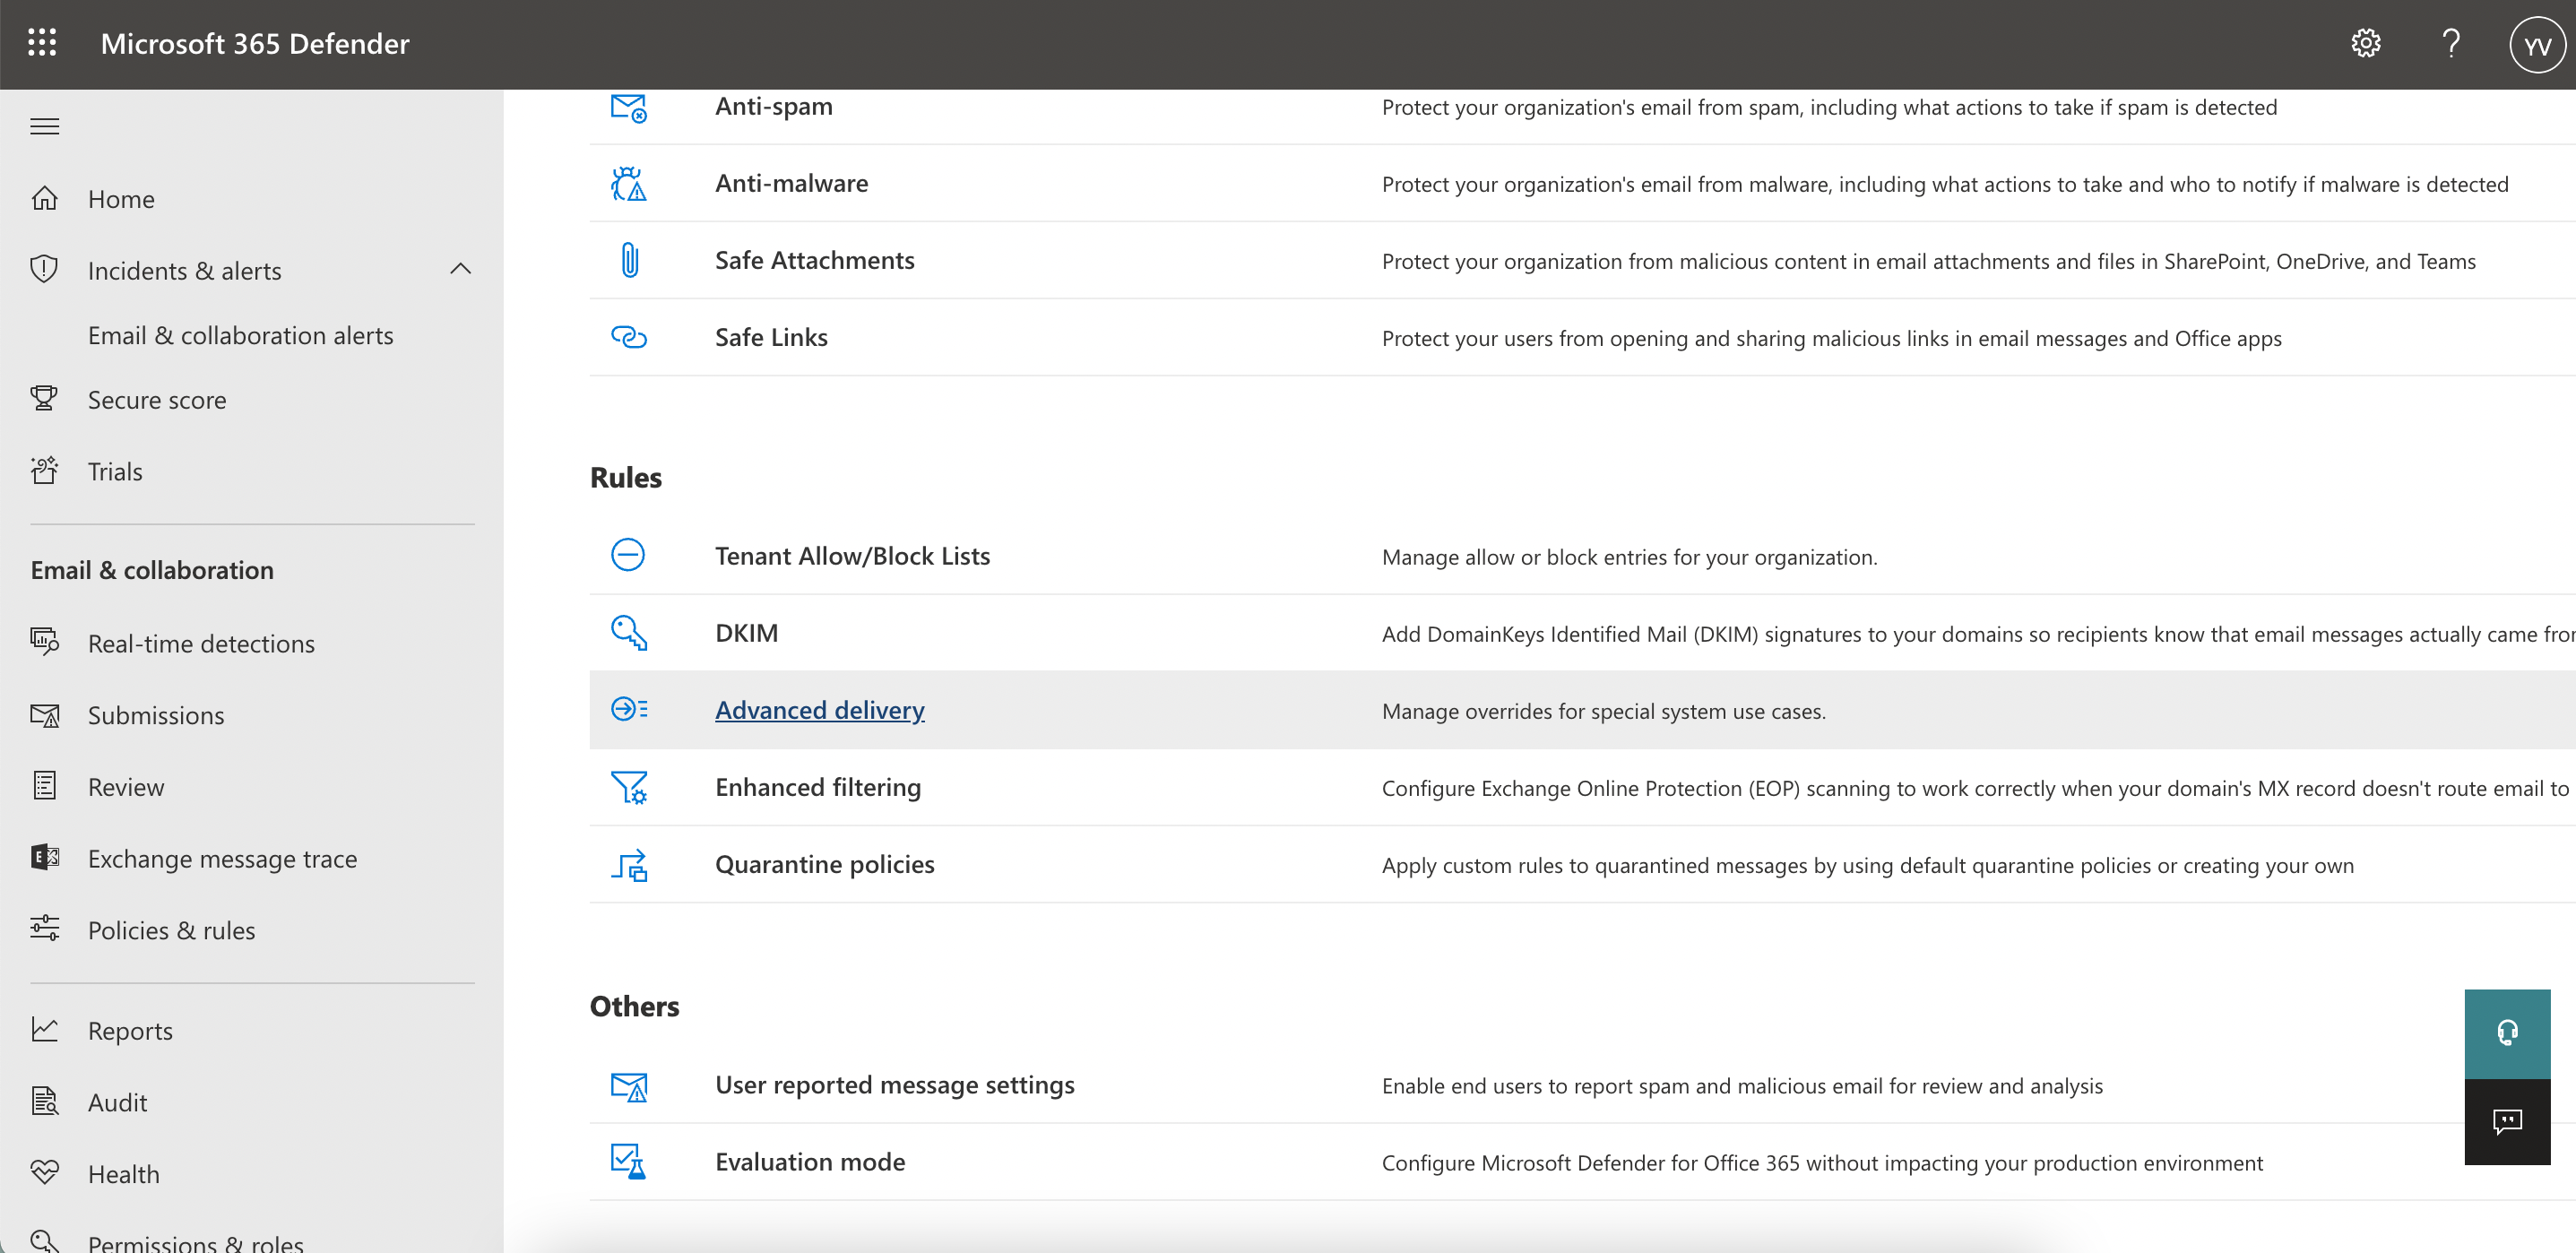
- E-Mail & Zusammenarbeit >> Richtlinien & Regeln:
- Sobald Sie sich im Abschnitt „Erweiterte Zustellung“ befinden, können Sie „Phishing-Simulation“ auswählen:
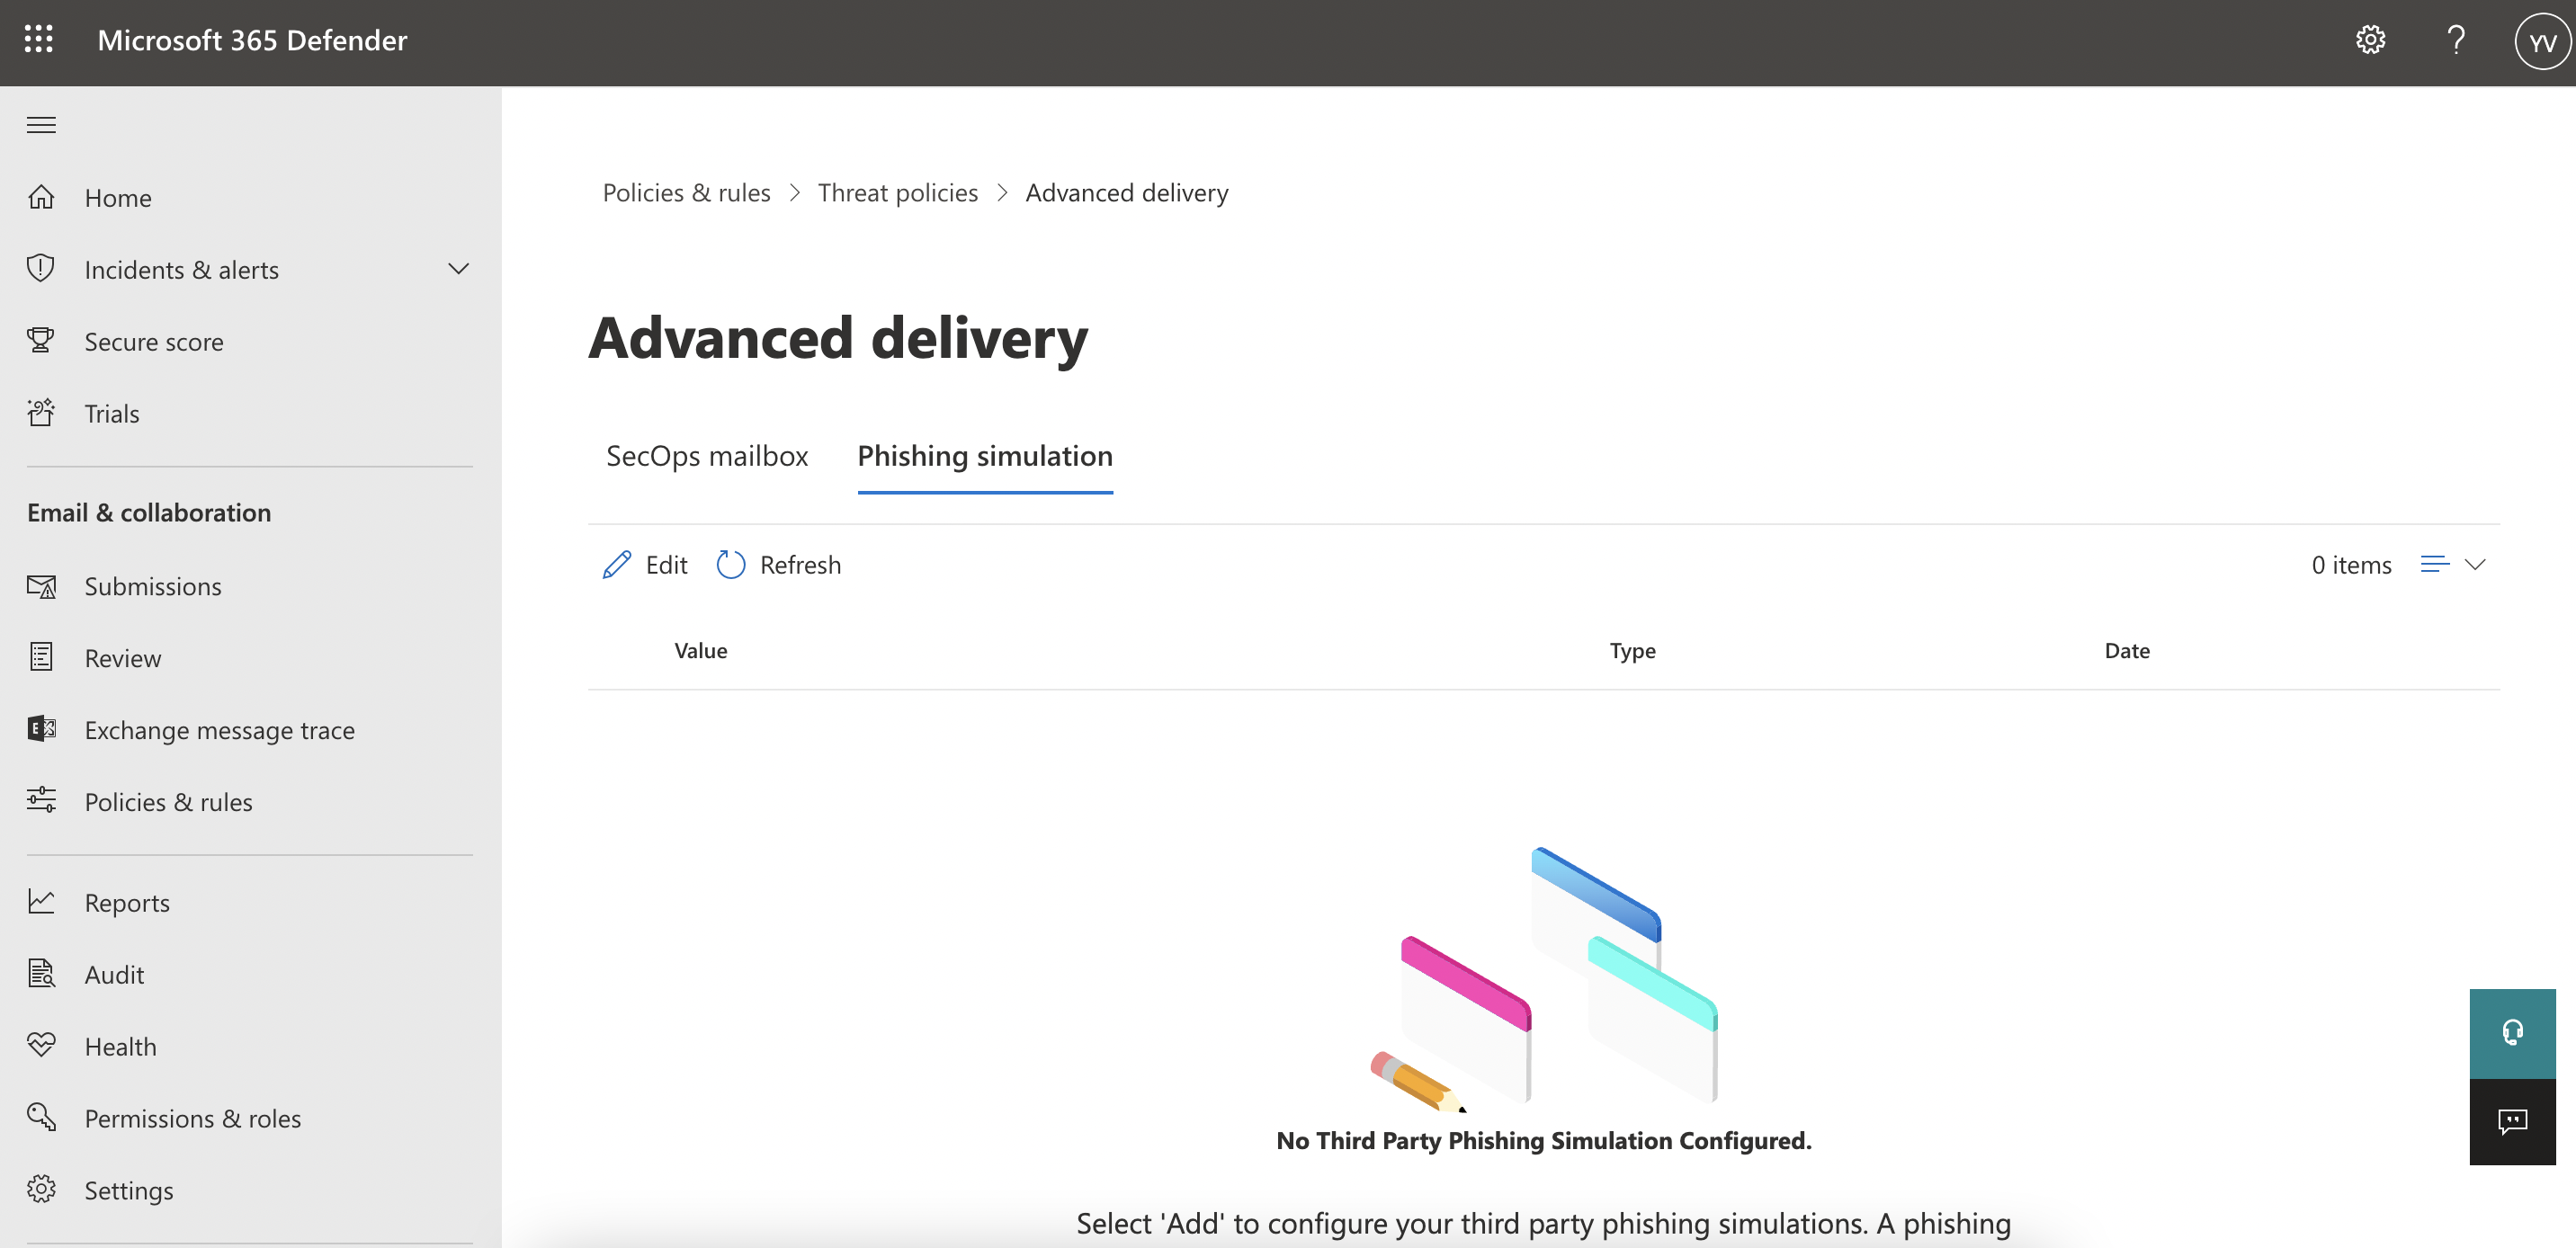
- Hier können Sie auf die Schaltfläche „Hinzufügen“ klicken und die folgenden Details eingeben:
- Domain: ispmail.link
- Sende-IP: 5.22.210.124, 85.9.209.234, 85.9.211.4, 85.9.214.68, 85.9.215.107 (Drücken Sie nach jeder IP-Adresse die Eingabetaste, um sie zur Liste hinzuzufügen)
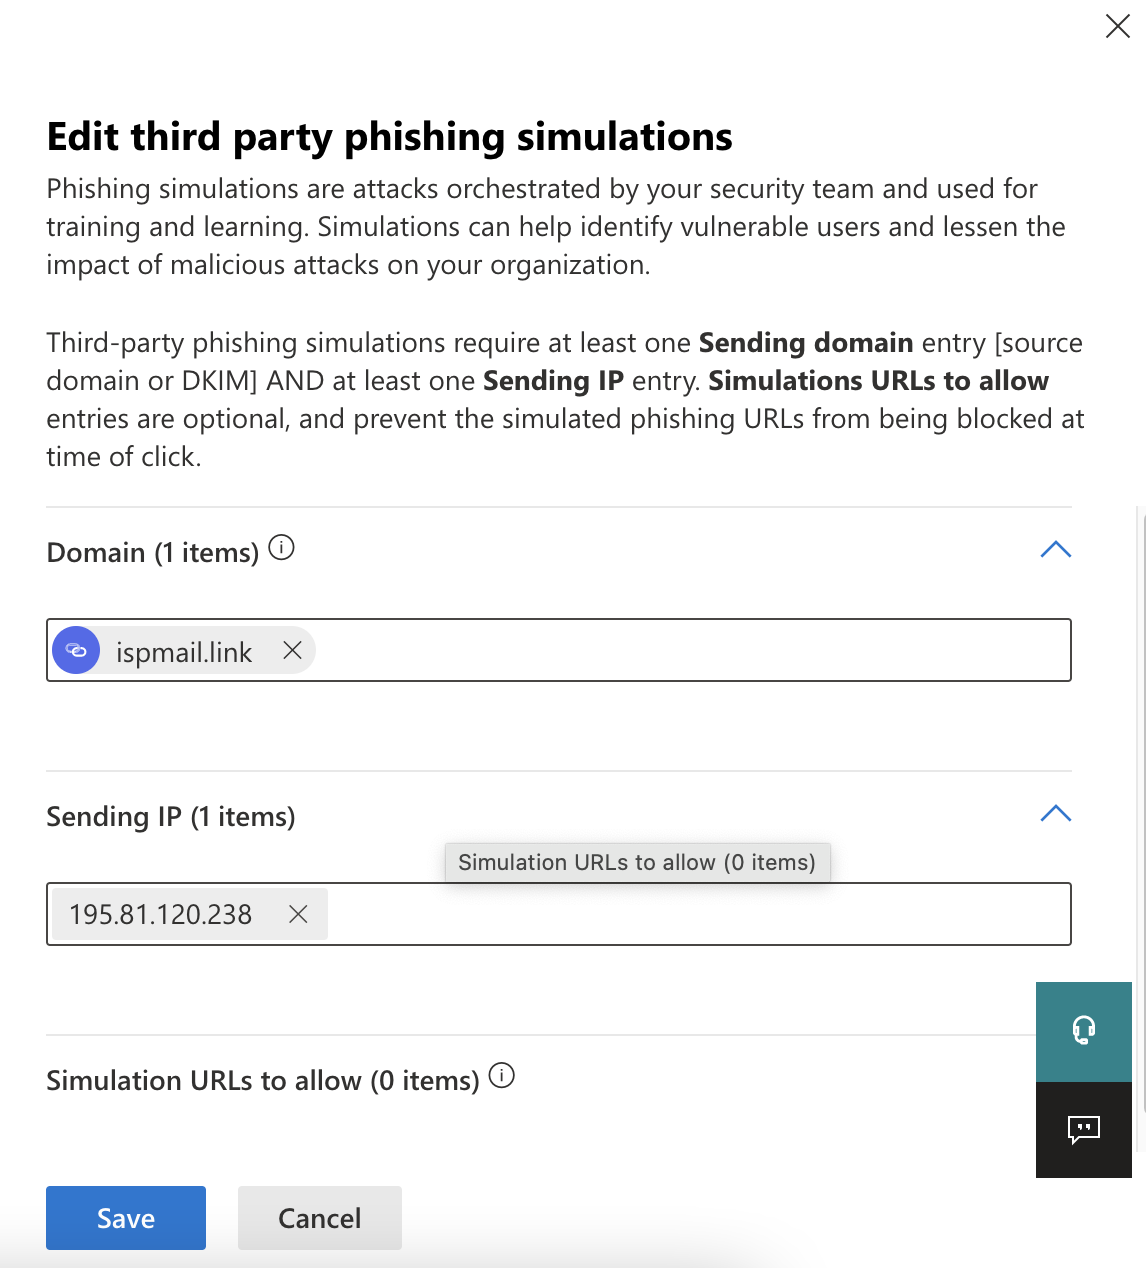
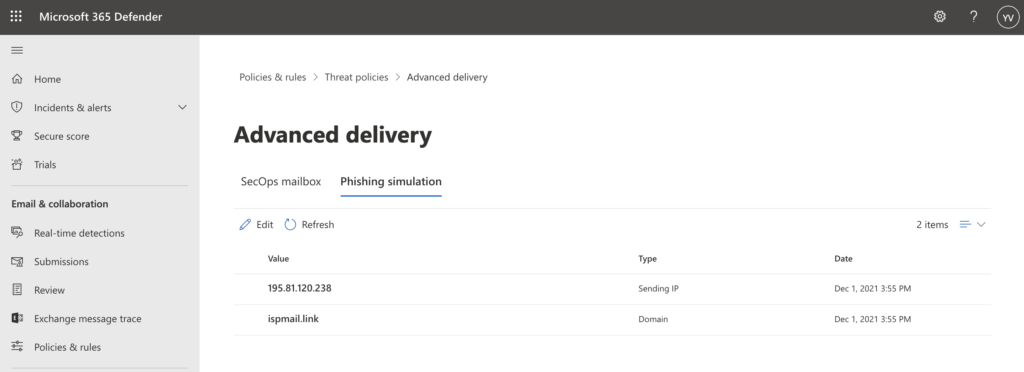
- Klicken Sie anschließend auf „Hinzufügen“, und die Elemente sollten gespeichert und auf Ihre Microsoft-Umgebung angewendet werden.
Testen der angewendeten Whitelisting-Regeln
Nachdem die oben genannten Schritte implementiert wurden, kann es einige Zeit dauern, bis die Änderungen wirksam werden. Innerhalb von RESPONSUM – Phishing haben Sie die Möglichkeit, Test-E-Mails beim Erstellen einer neuen Phishing-Kampagne zu versenden. Nutzen Sie diese Tests, um zu überprüfen, ob das Whitelisting von Microsoft korrekt ausgeführt und verarbeitet wurde.
Andere E-Mail-verarbeitende Dienste
Wenn Sie andere Dienste nutzen, die E-Mails verarbeiten, bevor diese von Microsoft Exchange-Servern empfangen werden (externer Spam-Filter…), stellen Sie sicher, dass Sie auch unsere oben genannten IP-Adressen und die DKIM-Signaturdomain (ispmail.link) bei diesen Diensten whitelisten, da diese unsere E-Mails sonst weiterhin blockieren könnten.