
RESPONSUM stelt u in staat om privacy-incidenten en inbreuken te melden en helpt u bij het berekenen van de impact op basis van de door u verstrekte informatie.
Bekijk het in actie
Vereisten om aan de slag te gaan
- Machtigingen voor de sub-module “Incident” (onder “Privacy”) als Promoted user of Power User
Snel aan de slag
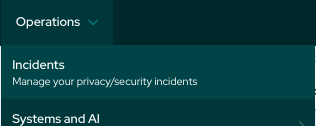
- Selecteer het menu “Privacy” in de hoofdmenubalk
- Selecteer “Incidenten”
- Voeg een nieuw incident toe door op “+ Creëren” te klikken of bewerk een bestaand incident
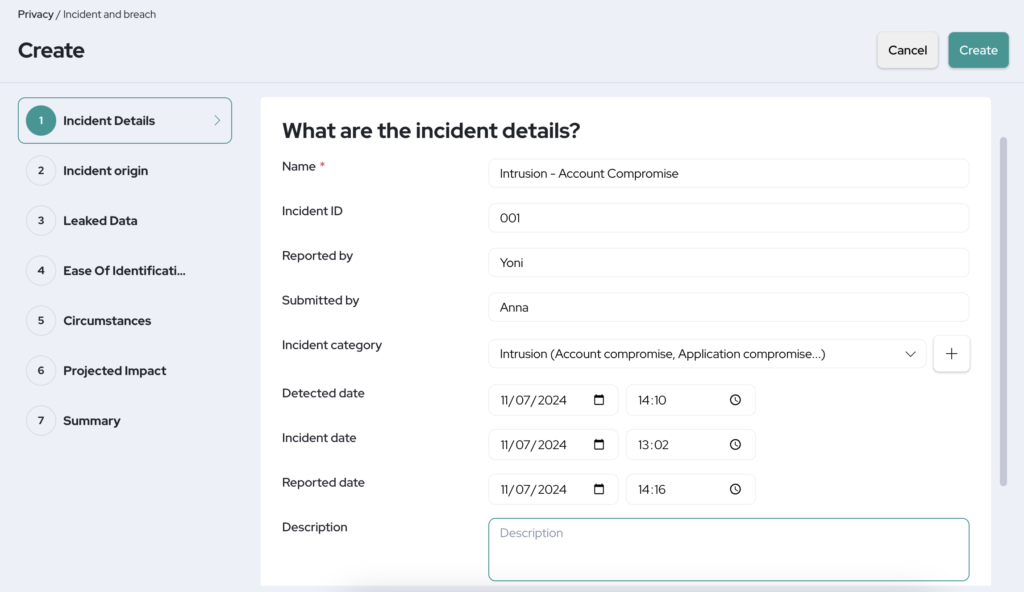
- In de sectie “Incidentdetails” kunt u eerst enkele algemene details met betrekking tot het incident toevoegen (melder, incidentdatum, detectiedatum, gerelateerde bestanden, …)
- In de sectie “Oorsprong incident” kunt u informatie verstrekken over waar het incident vandaan komt.
- Op dit punt zijn, als er geen gegevens zijn gelekt, alle verdere stappen behalve ‘Samenvatting’ verborgen.
- In de sectie “Gelekte gegevens” kunt u specificaties toevoegen over welke gegevens zijn gelekt en wie door het lek is getroffen.
- In de secties “Gemak van identificatie” en “Omstandigheden” kunt u de identificeerbaarheid van de betrokkenen en de risico’s die het lek met zich meebrengt verder specificeren.
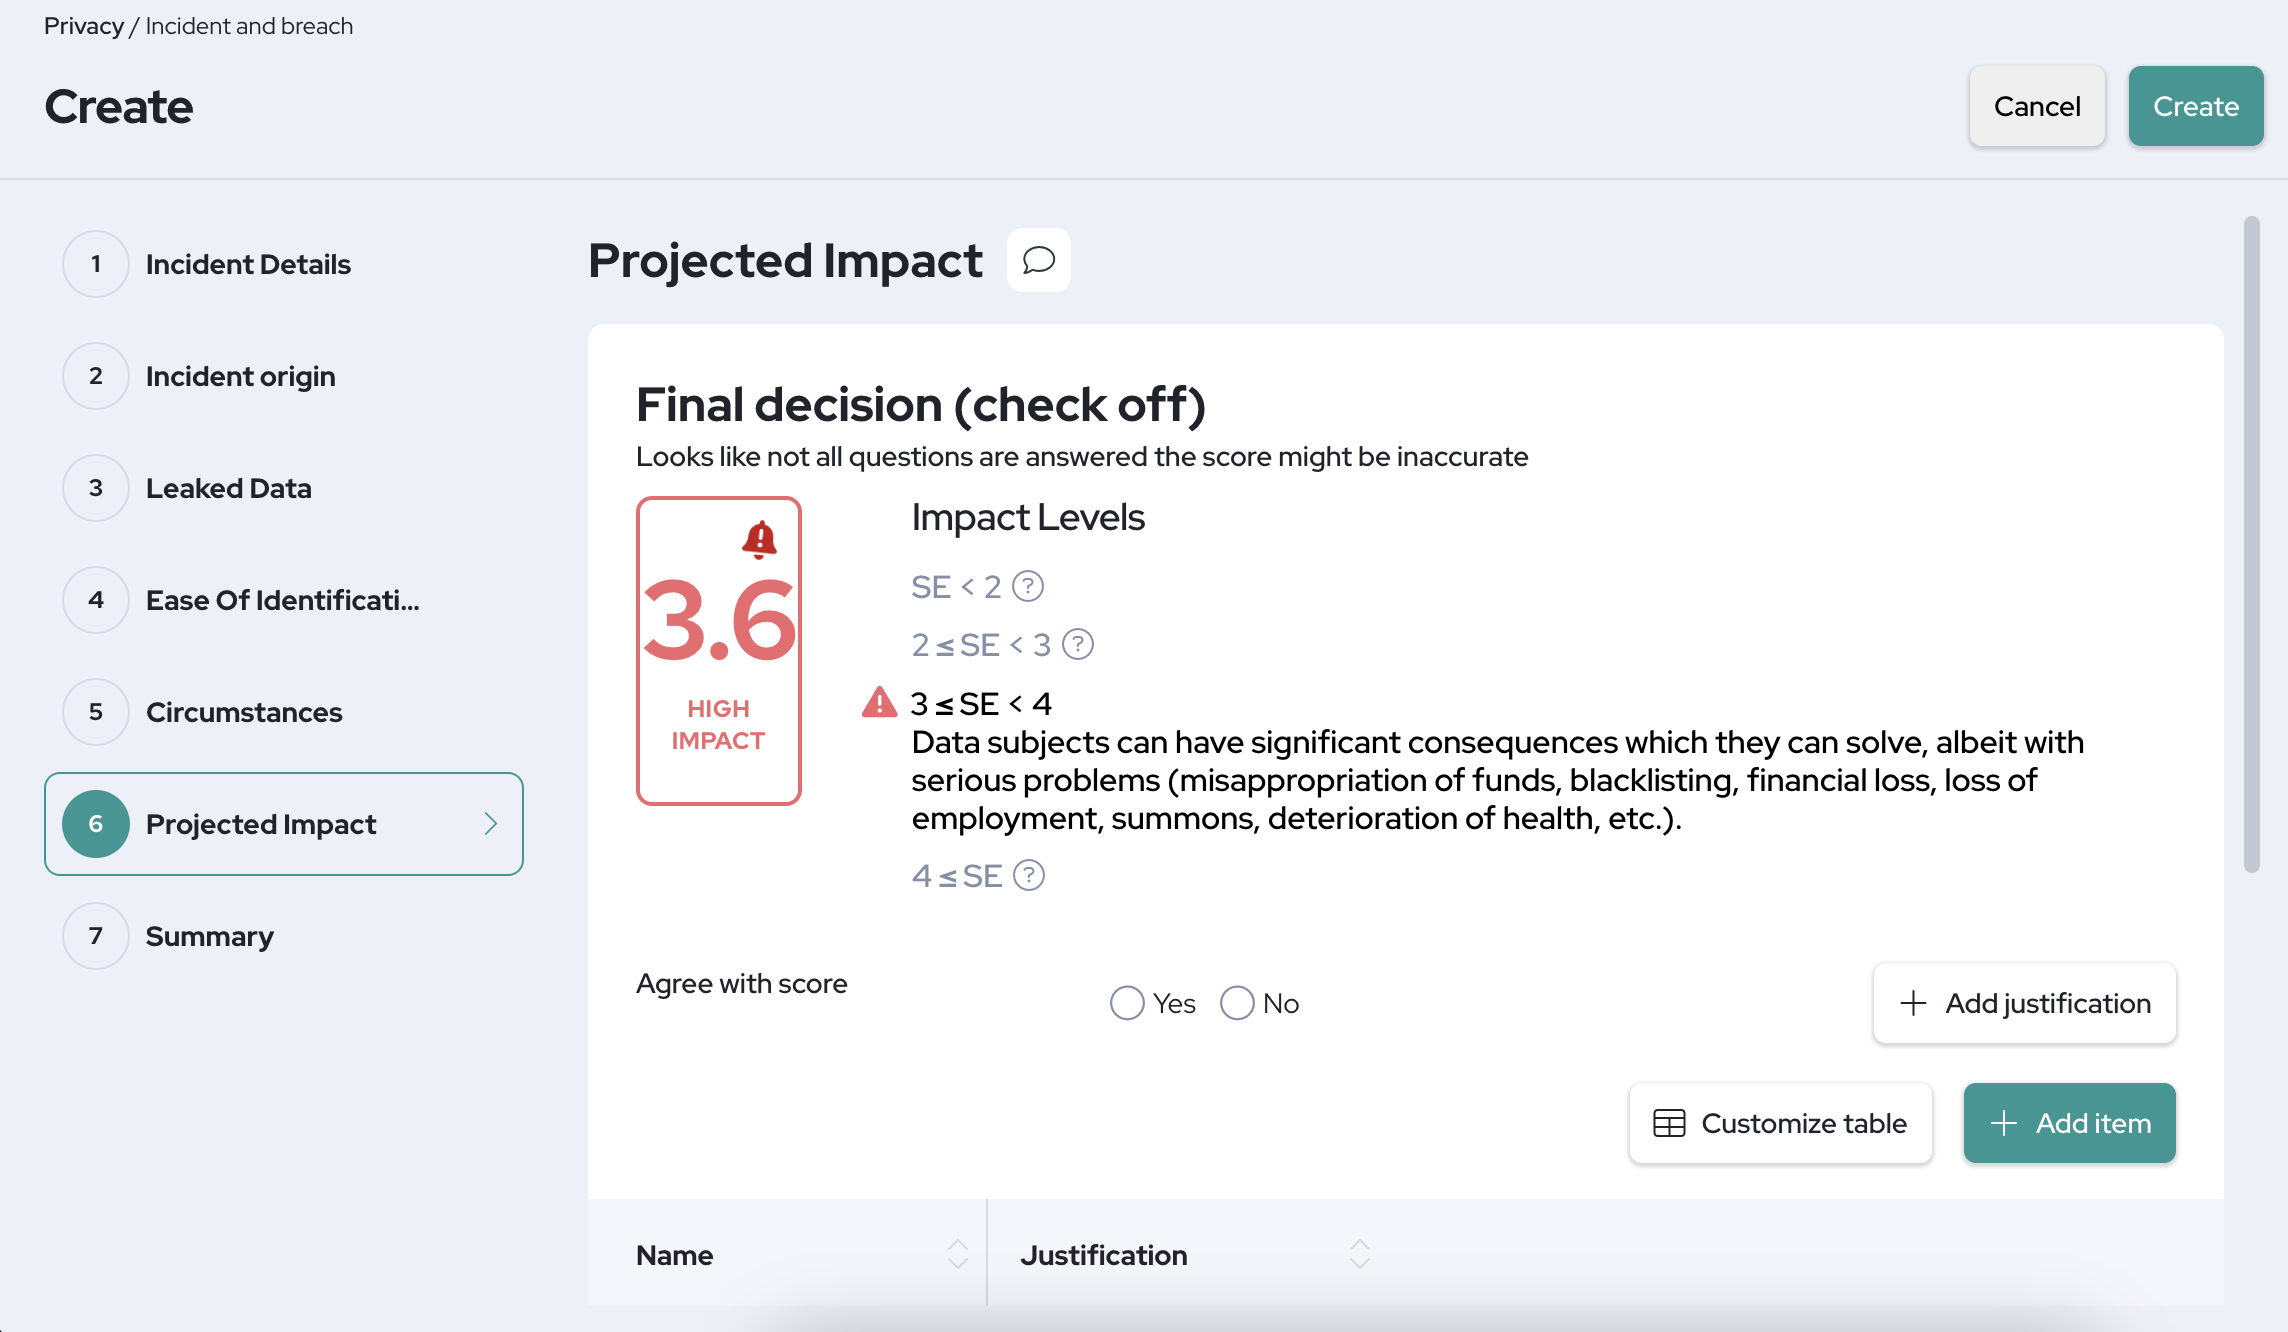
- In de sectie “Geprojecteerde impact” wordt een automatische berekening van de ernst van het lek gemaakt op basis van al uw antwoorden uit de vorige secties. U kunt akkoord gaan met de berekening of niet akkoord gaan en uw eigen inschatting maken.
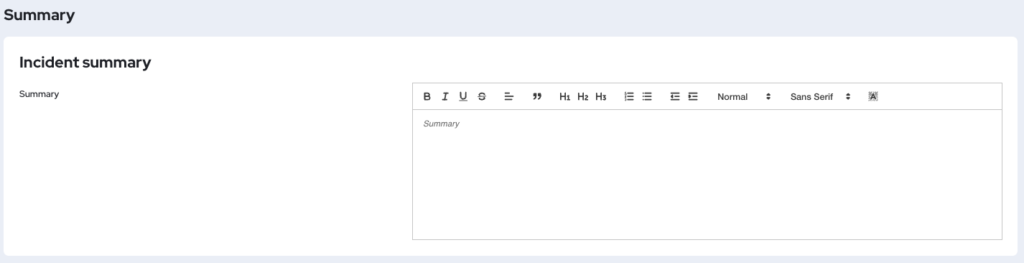
- In de sectie “Samenvatting” kunt u verdere informatie, volgende stappen en conclusies voor het datalek noteren.
- Vergeet niet op ‘creëren’ of ‘opslaan’ te drukken om er zeker van te zijn dat al uw werk wordt bewaard!
Stapsgewijze begeleiding
Ga naar het menu ‘Privacy’ in de bovenste balk en selecteer ‘Datalekken (Incidenten)’. Wanneer u naar de overzichtspagina wordt geleid, klikt u op de knop ‘Creëren’ om aan de slag te gaan.
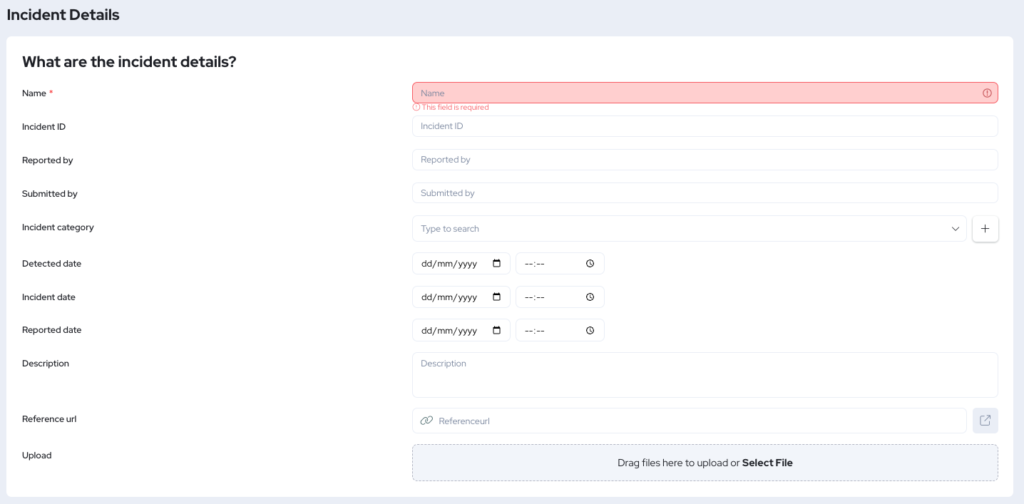
1. Incidentdetails
- Naam: Geef het incident een naam; idealiter is de naam kort en weerspiegelt deze het probleem.
- Incident-ID: Geef uw incident een uniek ID dat het onderscheidt van soortgelijke incidenten.
- Gemeld door: Vul in wie het incident heeft gemeld.
- Ingediend door: Vul, indien van toepassing, in wie het incident heeft ingediend.
- Categorie: Hier kunt u een of meer categorieën selecteren die betrekking hebben op het incident.
- Detectiedatum: Hier kunt u de datum en het tijdstip selecteren waarop het lek werd ontdekt.
- Incidentdatum: Hier kunt u de datum en het tijdstip selecteren waarop het lek daadwerkelijk heeft plaatsgevonden.
- Meldingsdatum: Hier kunt u de datum en het tijdstip selecteren waarop het lek is gemeld.
- Beschrijving: Voeg gerust extra informatie toe over wanneer, hoe en waarom het lek is ontstaan en is ontdekt.
- Referentie-URL: Voeg gerust een link toe die betrekking heeft op het incident.
- Uploaden: Voeg gerust bestanden en documentatie toe die van belang zijn voor het datalek.
2. Oorsprong incident
- Oorsprong incident: Selecteer of de oorsprong van het incident intern of extern is.
- Betrokken functie: Als u intern hebt geselecteerd, kunt u hier de betrokken functies selecteren.
- Betrokken leverancier: Als u extern hebt geselecteerd, kunt u hier eventuele betrokken leveranciers selecteren.
- Privacyrol: Selecteer of uw rol binnen het incident ‘verwerkingsverantwoordelijke’ of ‘verwerker’ is.
- Zijn er persoonsgegevens gelekt? Als er persoonsgegevens zijn gelekt, moet u de volgende stappen blijven invullen. Als er geen persoonsgegevens zijn gelekt, gaat u direct naar de ‘Samenvatting’.

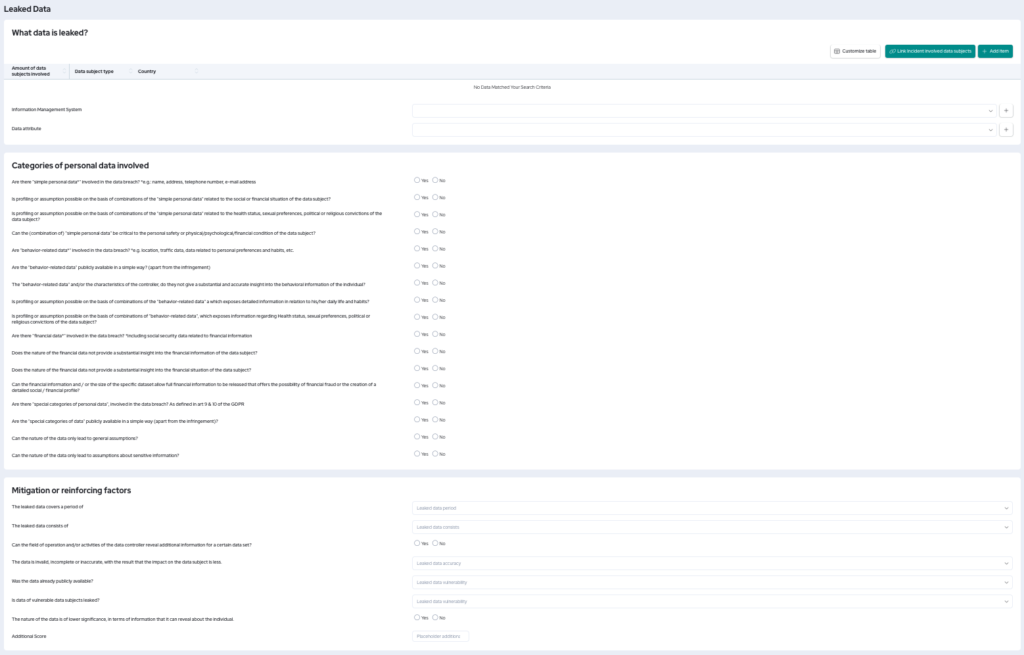
3. Gelekte gegevens
- Welke gegevens zijn gelekt? In deze tabel kunt u toevoegen welke en hoeveel betrokkenen door het datalek zijn getroffen. U kunt verschillende soorten betrokkenen toevoegen.
- IM-systeem: Hier kunt u eventuele gerelateerde IM-systemen selecteren.
- Gegevenskenmerk: Hier kunt u eventuele gerelateerde gegevenskenmerken selecteren.
- Hierna volgen verschillende vragen die u moet invullen om de ernst van het datalek in kaart te brengen. Vanaf dit onderdeel begint onze beoordeling op basis van de Enisa-methodologie om u een indicatie te geven van de impact van het datalek. Meer informatie over de berekening en de wegingsfactoren van de vragen vindt u verderop in dit artikel.
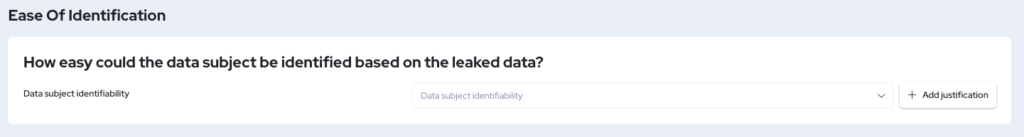
4. Gemak van identificatie
- Vul voor deze sectie in of de getroffen betrokkenen gemakkelijk identificeerbaar zijn op basis van de gegevens die zijn gelekt.
- U kunt desgewenst een rechtvaardiging voor dit antwoord toevoegen.
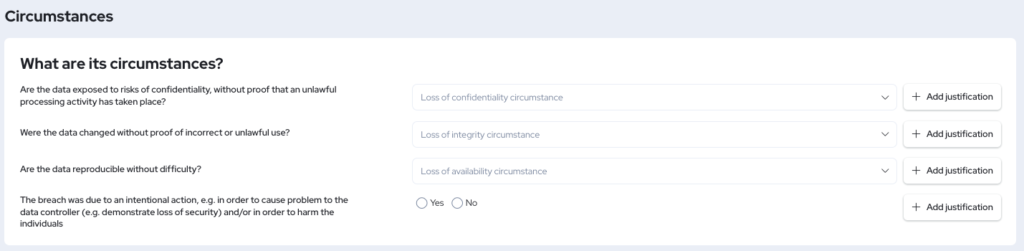
5. Omstandigheden van de inbreuk
- Voor deze sectie dient u nog enkele vragen in te vullen over hoe het datalek is ontstaan en of het begrijpelijk is en een risico vormt voor de getroffen betrokkenen.
- Elke vraag kan worden voorzien van een optionele rechtvaardiging.
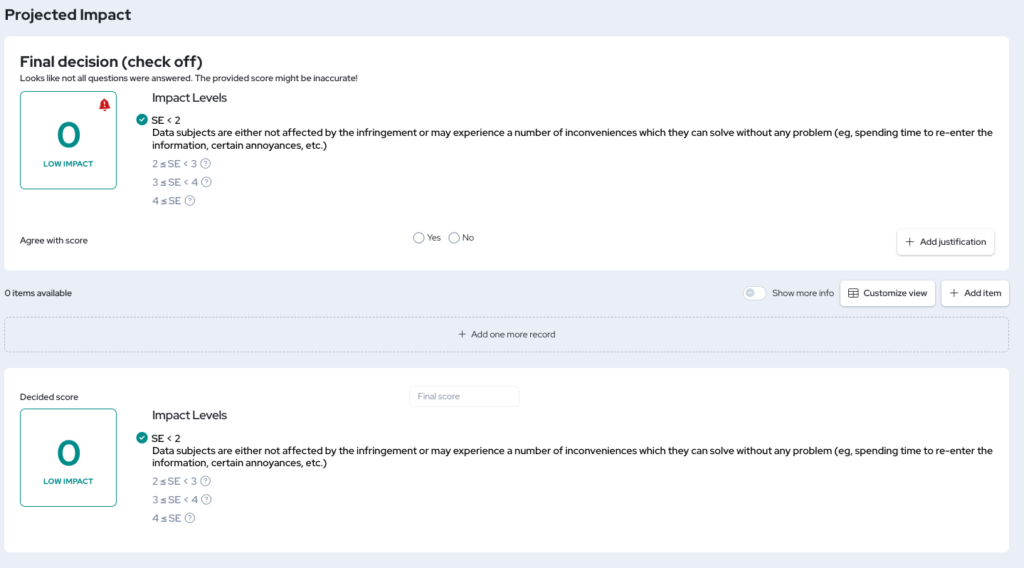
6. Geprojecteerde impact
- Impactniveau: dit toont een automatisch berekend impactniveau op basis van al uw antwoorden, inclusief een korte uitleg van wat dit betekent.
- U kunt het eens of oneens zijn met het berekende impactniveau.
- Als u akkoord gaat met het berekende impactniveau, kunt u doorgaan met het toevoegen van rechtvaardigingen en doorgaan naar de volgende sectie.
- Als u niet akkoord gaat met het berekende impactniveau, kunt u een rechtvaardiging toevoegen waarom u het er niet mee eens bent en vervolgens naar beneden scrollen naar ‘Besloten score’, waar u uw eigen geschatte impactniveau kunt invoeren. U kunt nu ook doorgaan naar de volgende sectie.
7. Samenvatting
- In de samenvatting kunt u alle aanvullende informatie invoeren die u wilt delen met betrekking tot het datalek en de impact ervan, evenals conclusies en volgende stappen.
Beoordeling datalek
Wanneer u aangeeft dat er persoonsgegevens zijn gelekt als gevolg van het beveiligingsincident, wordt u begeleid bij onze beoordeling op basis van de ENISA-methodologie over de impact van een dergelijk datalek.
Het Agentschap van de Europese Unie voor cyberbeveiliging (ENISA) heeft aanbevelingen uitgebracht over een methodologie voor het beoordelen van de ernst van inbreuken in verband met persoonsgegevens om organisaties te helpen voldoen aan de Algemene Verordening Gegevensbescherming (AVG), in het bijzonder artikelen 33 en 34, die organisaties verplichten het risico van inbreuken te beoordelen en te bepalen of toezichthouders en betrokkenen moeten worden geïnformeerd.
DISCLAIMER: De door RESPONSUM verstrekte score is een indicatie op basis van contextvragen. RESPONSUM kan niet aansprakelijk worden gesteld voor acties ondernomen op basis van deze berekening en staat de gebruiker toe om met een toelichting de conclusie/score te overschrijven indien vereist op basis van aanvullende context die niet door de berekening wordt gedekt.
RESPONSUM zal u een voorgestelde impactscore geven op de pagina “Geprojecteerde impact”.
De volgende berekeningen worden gebruikt voor dit assessment:
Impactscore = “Gelekte gegevens” (DPC) x “Gemak van identificatie” (EI) + “Omstandigheden” (CB)
Gelekte gegevens (DPC)
Betrokken categorieën persoonsgegevens
Binnen elke categorie worden de wegingsfactoren van de vragen bij elkaar opgeteld. De categorie met de hoogste score (MAX) bepaalt de score voor deze sectie “Betrokken categorieën persoonsgegevens”.
| Vraag | Wegingsfactor vraag |
| CATEGORIE 1 Zijn er “eenvoudige persoonsgegevens*” betrokken bij het datalek? *bijv.: naam, adres, telefoonnummer, e-mailadres | Ja: +1 Nee: 0 |
| Is profilering of aanname mogelijk op basis van combinaties van de “eenvoudige persoonsgegevens” gerelateerd aan de sociale of financiële situatie van de betrokkene? | Ja: +1 Nee: 0 |
| Is profilering of aanname mogelijk op basis van combinaties van de “eenvoudige persoonsgegevens” gerelateerd aan de gezondheidstoestand, seksuele voorkeuren, politieke of religieuze overtuigingen van de betrokkene? | Ja: +2 Nee: 0 |
| Kan de (combinatie van) “eenvoudige persoonsgegevens” cruciaal zijn voor de persoonlijke veiligheid of de fysieke/psychologische/financiële toestand van de betrokkene? | Ja: +3 Nee: 0 |
| CATEGORIE 2 Zijn er “gedragsgerelateerde gegevens*” betrokken bij het datalek? *bijv. locatie, verkeersgegevens, gegevens met betrekking tot persoonlijke voorkeuren en gewoonten, enz. | Ja: +2 Nee: 0 |
| Zijn de “gedragsgerelateerde gegevens” op een eenvoudige manier openbaar beschikbaar? (los van de inbreuk) | Ja: -1 Nee: 0 |
| Geven de “gedragsgerelateerde gegevens” en/of de kenmerken van de verwerkingsverantwoordelijke geen substantieel en nauwkeurig inzicht in de gedragsinformatie van het individu? | Ja: -1 Nee: 0 |
| Is profilering of aanname mogelijk op basis van combinaties van de “gedragsgerelateerde gegevens” die gedetailleerde informatie onthullen met betrekking tot zijn/haar dagelijks leven en gewoonten? | Ja: +1 Nee: 0 |
| Is profilering of aanname mogelijk op basis van combinaties van “gedragsgerelateerde gegevens”, die informatie onthullen over de gezondheidstoestand, seksuele voorkeuren, politieke of religieuze overtuigingen van de betrokkene? | Ja: +2 Nee: 0 |
| CATEGORIE 3 Zijn er “financiële gegevens*” betrokken bij het datalek? *inclusief gegevens van de sociale zekerheid gerelateerd aan financiële informatie | Ja: +3 Nee: 0 |
| Biedt de aard van de financiële gegevens geen substantieel inzicht in de financiële informatie van de betrokkene? | Ja: -2 Nee: 0 |
| Biedt de aard van de financiële gegevens geen substantieel inzicht in de financiële situatie van de betrokkene? | Ja: -1 Nee: 0 |
| Kunnen de financiële informatie en/of de omvang van de specifieke dataset ertoe leiden dat volledige financiële informatie vrijkomt die de mogelijkheid biedt tot financiële fraude of het creëren van een gedetailleerd sociaal/financieel profiel? | Ja: +1 Nee: 0 |
| CATEGORIE 4 Zijn er “bijzondere categorieën van persoonsgegevens” betrokken bij het datalek? Zoals gedefinieerd in art. 9 & 10 van de AVG | Ja: +4 Nee: 0 |
| Zijn de “bijzondere categorieën van gegevens” op een eenvoudige manier openbaar beschikbaar (los van de inbreuk)? | Ja: -1 Nee: 0 |
| Kan de aard van de gegevens alleen leiden tot algemene aannames? | Ja: -2 Nee: 0 |
| Kan de aard van de gegevens alleen leiden tot aannames over gevoelige informatie? | Ja: -1 Nee: 0 |
Matigende of versterkende factoren
De wegingsfactoren van deze aanvullende factoren worden bij elkaar opgeteld en op hun beurt opgeteld bij de score van de vorige sectie.
| Vraag | Wegingsfactor vraag |
| De gelekte gegevens beslaan een periode van: | < 1 week: 0 1 week en < 1 maand: 0 1 maand en < 1 jaar: +1 1 jaar: +1,5 |
| De gelekte gegevens bestaan uit: | Een beperkte set gegevens: 0 Het volledige dossier van de betrokkene: +1 |
| Kan het werkveld en/of de activiteiten van de verwerkingsverantwoordelijke aanvullende informatie onthullen voor een bepaalde dataset? | Ja: +1 Nee: 0 |
| Zijn er gegevens van kwetsbare betrokkenen gelekt? | Ja: +1 Nee: 0 |
| De gegevens zijn ongeldig, onvolledig of onnauwkeurig, met als gevolg dat de impact op de betrokkene kleiner is. | Ja: -1 Nee: 0 |
| Waren de gegevens al openbaar beschikbaar? | Nee: 0 De gegevens waren al openbaar beschikbaar voordat het datalek plaatsvond: -1 De gegevens kunnen eenvoudig worden verzameld en/of geraadpleegd via openbaar beschikbare bronnen: -2 |
| De aard van de gegevens is van minder belang wat betreft de informatie die het over het individu kan onthullen. | Ja: -1 Nee: 0 |
| Voeg een extra score toe voor matigende of versterkende factoren | Elk getal dat in dit veld wordt ingevoerd, wordt opgeteld bij of afgetrokken van de score voor deze sectie. |
Gemak van identificatie (EI)
Indicatie van de identificeerbaarheid van de betrokkene op basis van de gelekte gegevens. Dit wordt vermenigvuldigd met de DPC-score van de bovenstaande secties.
| Vraag | Wegingsfactor vraag |
| Verwaarloosbaar Mogelijkheid dat betrokkenen worden geïdentificeerd en/of er is een onredelijke inspanning vereist van de aanvaller om te proberen de betrokkenen te identificeren | 0,25 |
| Beperkt Mogelijkheid om de betrokkene te identificeren | 0,50 |
| Aanzienlijk Mogelijkheid dat de betrokkene wordt geïdentificeerd | 0,75 |
| Maximaal (Duidelijke) identificatie (direct of indirect) | 1,00 |
Omstandigheden (CB)
Aanvullende parameters om de omstandigheden van de inbreuk te bepalen. Deze worden opgeteld bij de eerdere berekening rond DPC en EI.
| Vraag | Wegingsfactor vraag |
| Zijn de gegevens blootgesteld aan vertrouwelijkheidsrisico’s, zonder bewijs dat er een onrechtmatige verwerkingsactiviteit heeft plaatsvonden? | Het datalek was onopzettelijk en de personen aan de bron van het lek hebben niet de intentie om de persoonsgegevens te gebruiken: 0 Gegevens verstrekt aan een bekend aantal ontvangers: +0,25 Gegevens verstrekt aan een onbekend aantal ontvangers: +0,50 |
| Zijn de gegevens gewijzigd zonder bewijs van onjuist of onrechtmatig gebruik? | Gegevens gewijzigd zonder vastgesteld onjuist of illegaal gebruik: 0 Gegevens gewijzigd en mogelijk op een onjuiste of illegale manier gebruikt met mogelijkheid tot herstel: +0,25 Gegevens gewijzigd en mogelijk op een onjuiste of illegale manier gebruikt zonder mogelijkheid tot herstel: +0,50 |
| Zijn de gegevens zonder problemen reproduceerbaar? | Gegevens zijn zonder problemen herstelbaar: 0 Gegevens tijdelijk niet beschikbaar: +0,25 Gegevens kunnen niet worden hersteld door de verwerkingsverantwoordelijke of betrokkenen: +0,50 |
| De inbreuk was te wijten aan een opzettelijke actie, bijv. om problemen te veroorzaken voor de verwerkingsverantwoordelijke (bijv. aantonen van gebrek aan beveiliging) en/of om de individuen te schaden | Ja: +0,50 Nee: 0 |
Als u vragen heeft over deze gids of werkwijze, neem dan contact op met support@responsum.eu voor assistentie.