
Introduction
Ce guide expliquera comment mettre sur liste blanche les campagnes de phishing envoyées par le serveur de messagerie de phishing RESPONSUM dans votre environnement Office 365.
Après avoir suivi les étapes de ce guide, vos employés utilisant des serveurs Exchange pour la livraison de courrier recevront nos e-mails de phishing simulés.
À garder à l’esprit :
- Nous utilisons notre domaine ispmail.link pour la signature DKIM des e-mails. Ainsi, les e-mails proviendront de ce domaine et de l’une de nos adresses IP :
- 5.22.210.124
- 85.9.209.234
- 85.9.211.4
- 85.9.214.68
- 85.9.215.107
- Microsoft publie souvent de nouvelles modifications qui pourraient avoir un impact sur la livraison des e-mails à l’utilisateur final. Si les e-mails sont mis en quarantaine (à vérifier dans le suivi des e-mails), n’hésitez pas à nous contacter via support@responsum.eu. Nous pourrons ainsi vous aider à affiner la configuration.
- Depuis juillet 2021, une nouvelle fonctionnalité a été introduite qui facilite la mise sur liste blanche ! Auparavant, plusieurs règles devaient être configurées pour contourner le filtrage SPAM dans Exchange, maintenant tout cela peut être fait à partir d’un seul endroit (en savoir plus ici) :
- Les règles de mise sur liste blanche actuelles ont fonctionné jusqu’au début novembre 2021, mais ne suffisent plus à éviter que nos e-mails soient mis en quarantaine.
- Si vous avez appliqué les règles de mise sur liste blanche de RESPONSUM avant novembre 2021, assurez-vous de supprimer les règles précédentes et de suivre le guide ci-dessous. Les règles suivantes peuvent être annulées :
- Supprimez notre IP mise sur liste blanche de la « Stratégie de filtre de connexion (par défaut) » qui se trouve dans le centre d’administration Microsoft 365 Defender sous « E-mail et collaboration » >> « Stratégies et règles » >> « Stratégies de menace » >> « Stratégies anti-spam ».
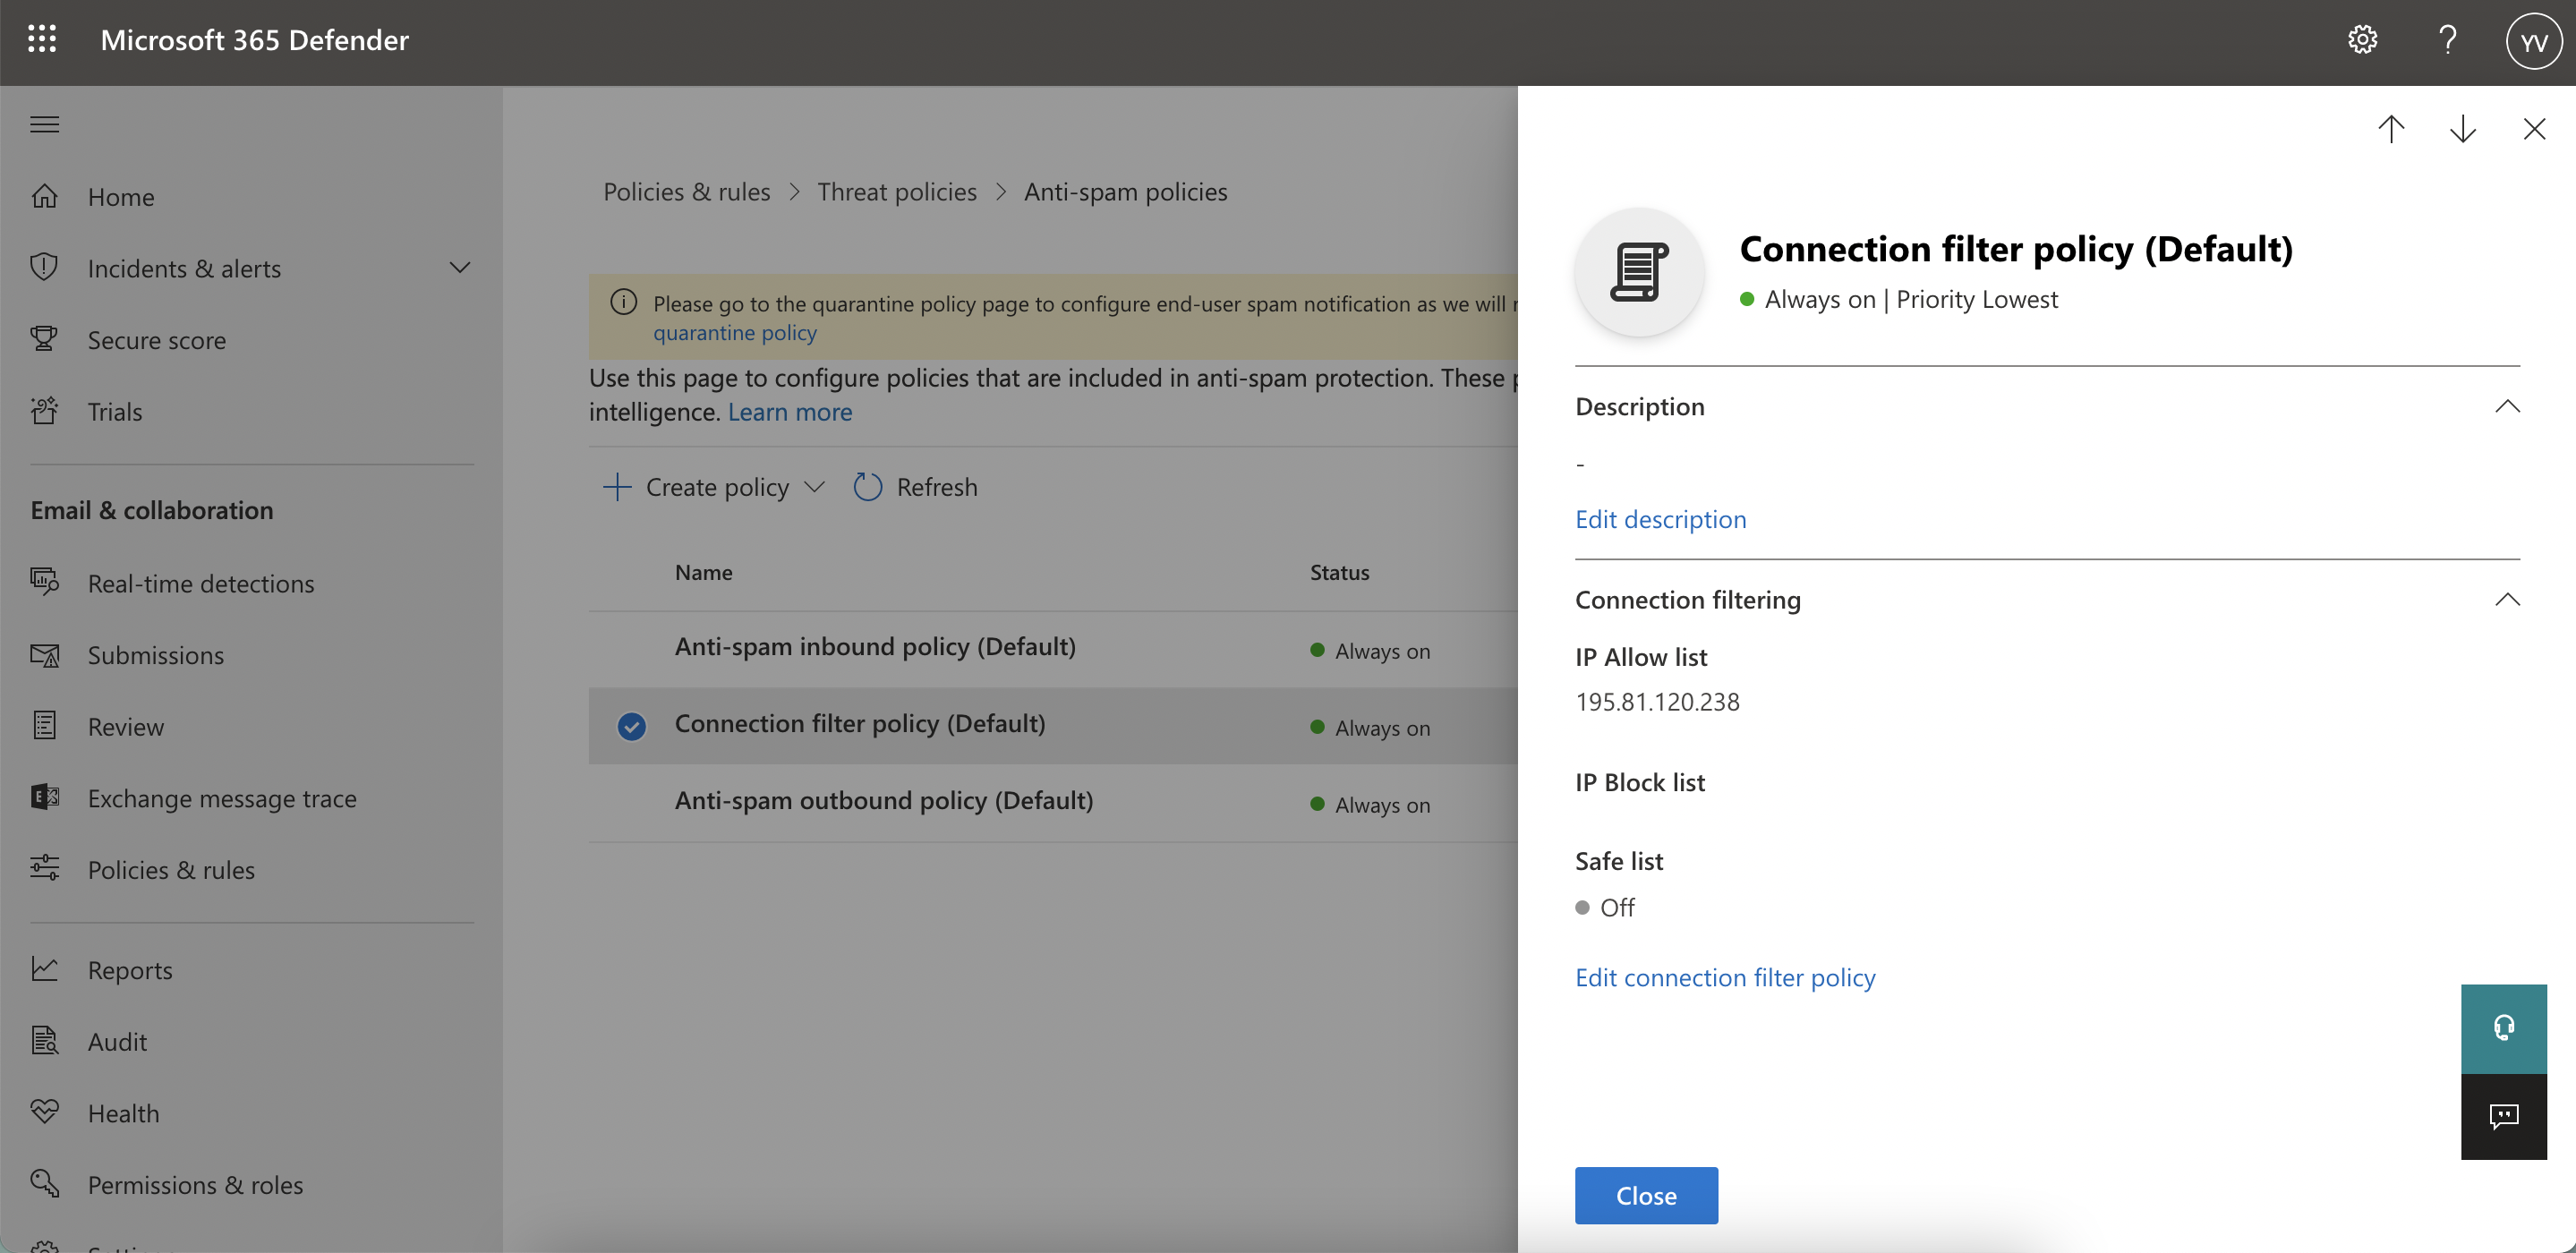
- Supprimez les deux règles de flux de courrier créées pour RESPONSUM. Celles-ci se trouvent dans le centre d’administration Exchange sous « Flux de courrier » >> « Règles ».

- Supprimez notre IP mise sur liste blanche de la « Stratégie de filtre de connexion (par défaut) » qui se trouve dans le centre d’administration Microsoft 365 Defender sous « E-mail et collaboration » >> « Stratégies et règles » >> « Stratégies de menace » >> « Stratégies anti-spam ».
Ajouter un fournisseur tiers de simulation de phishing à Microsoft 365
Pour mettre sur liste blanche les e-mails provenant de RESPONSUM, ajoutez notre domaine de signature DKIM et notre adresse IP au « Centre d’administration Microsoft 365 Defender » :
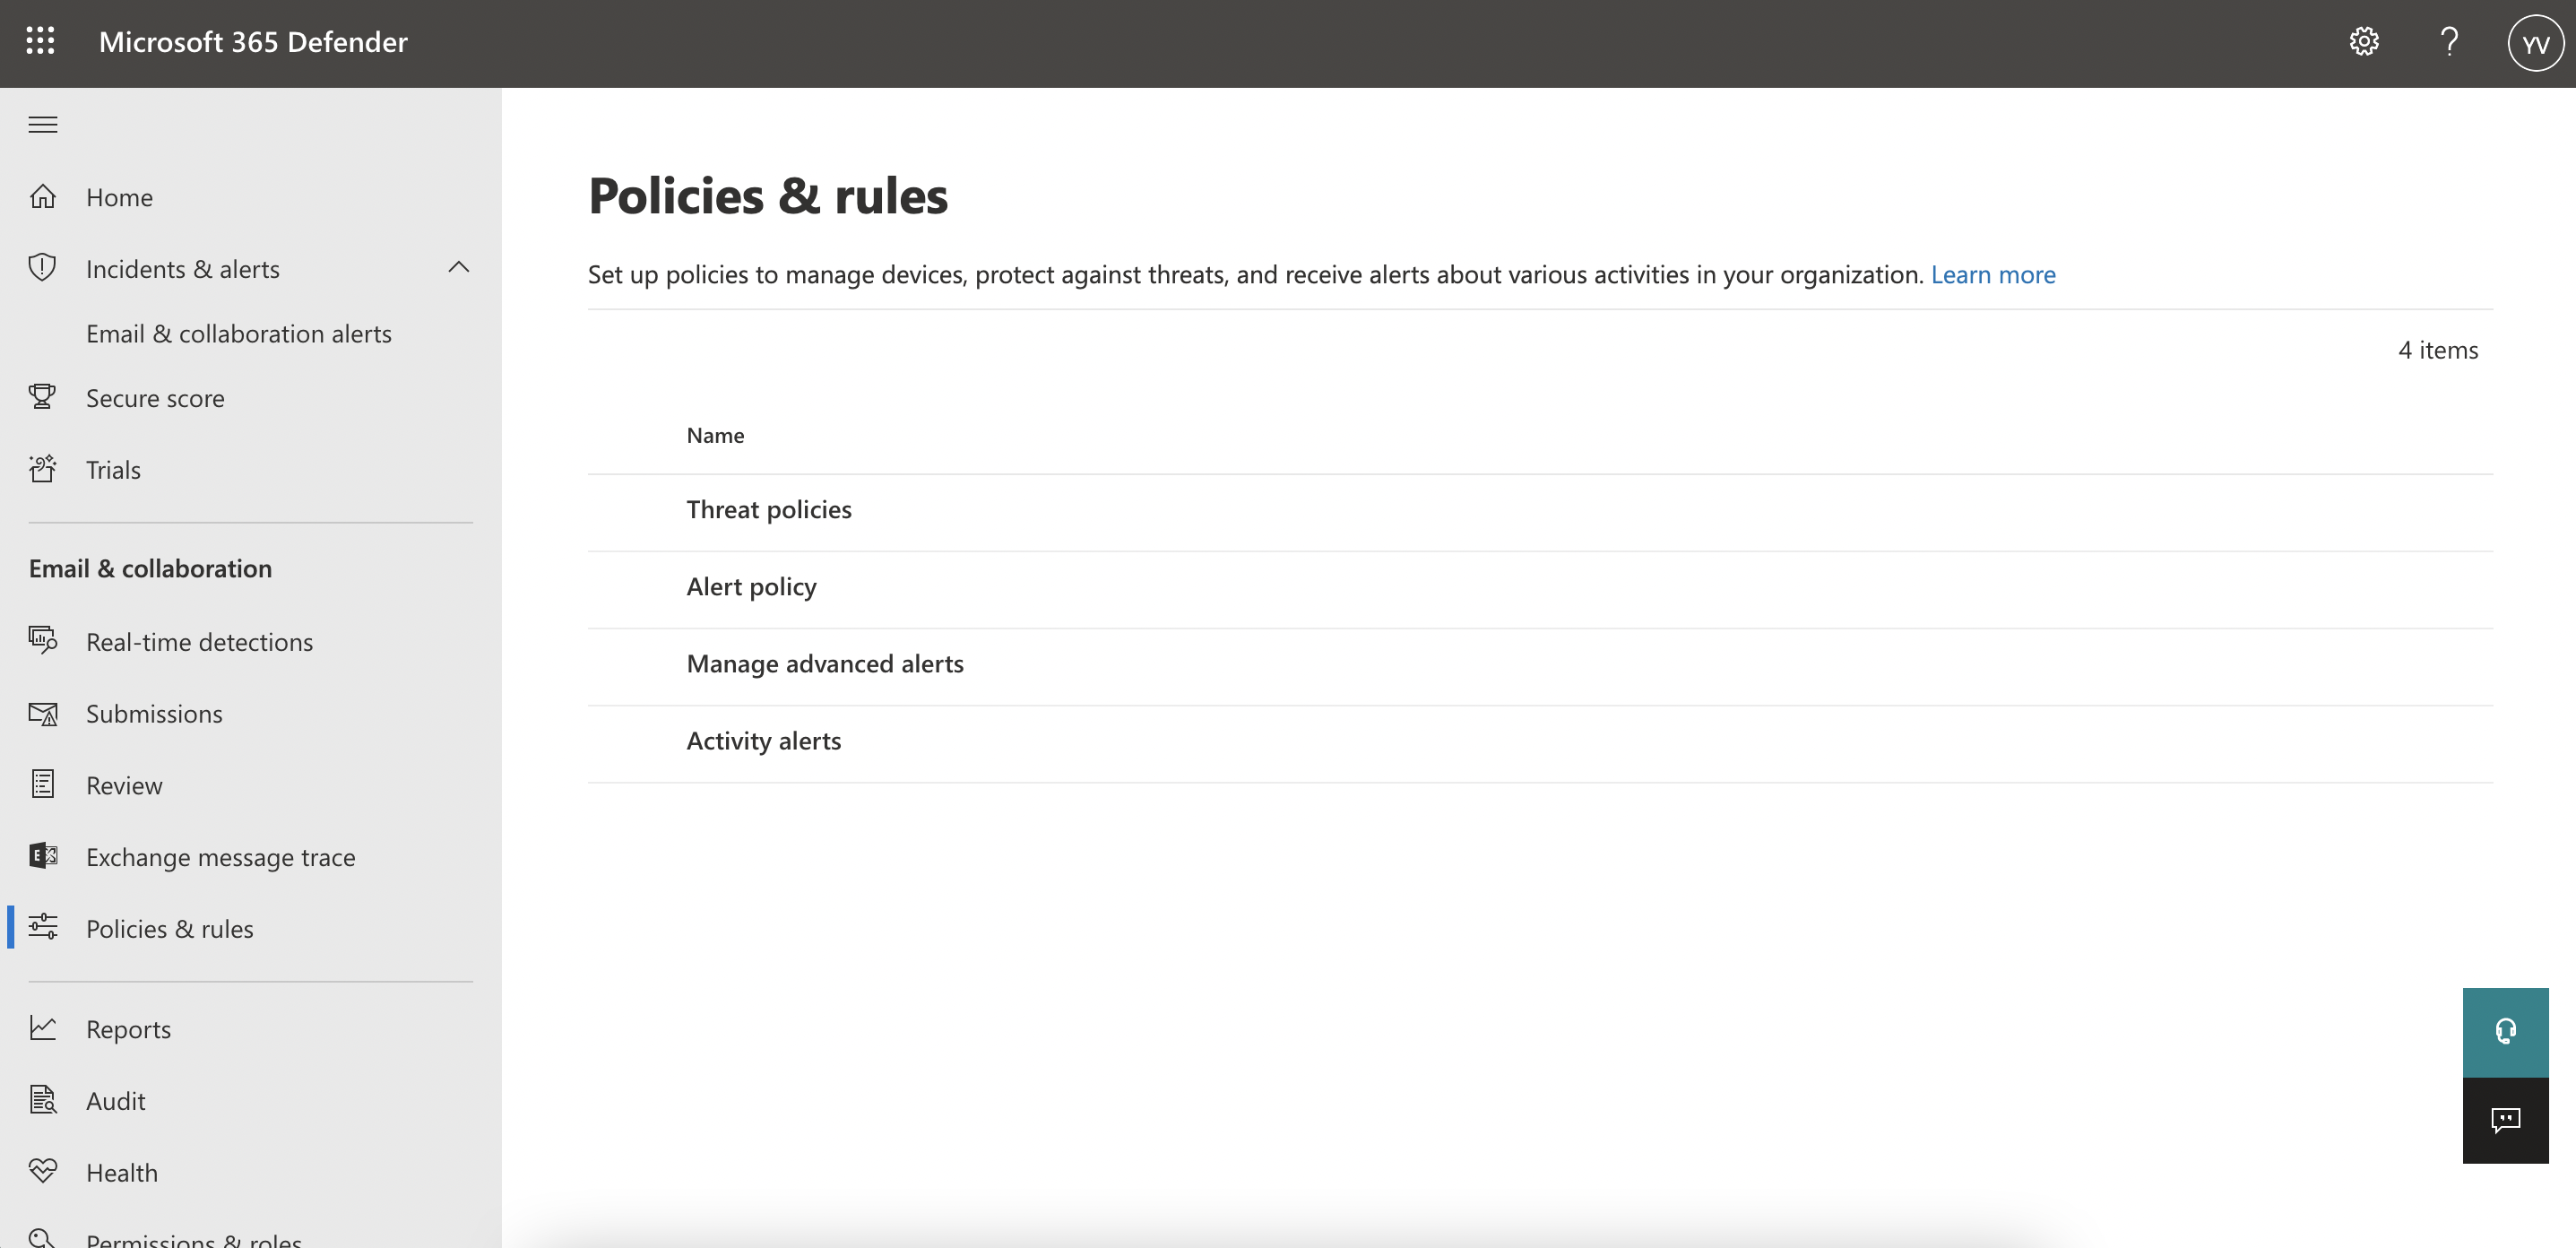
- Dans le centre d’administration Microsoft 365 Defender, naviguez vers :
- E-mail et collaboration >> Stratégies et règles :
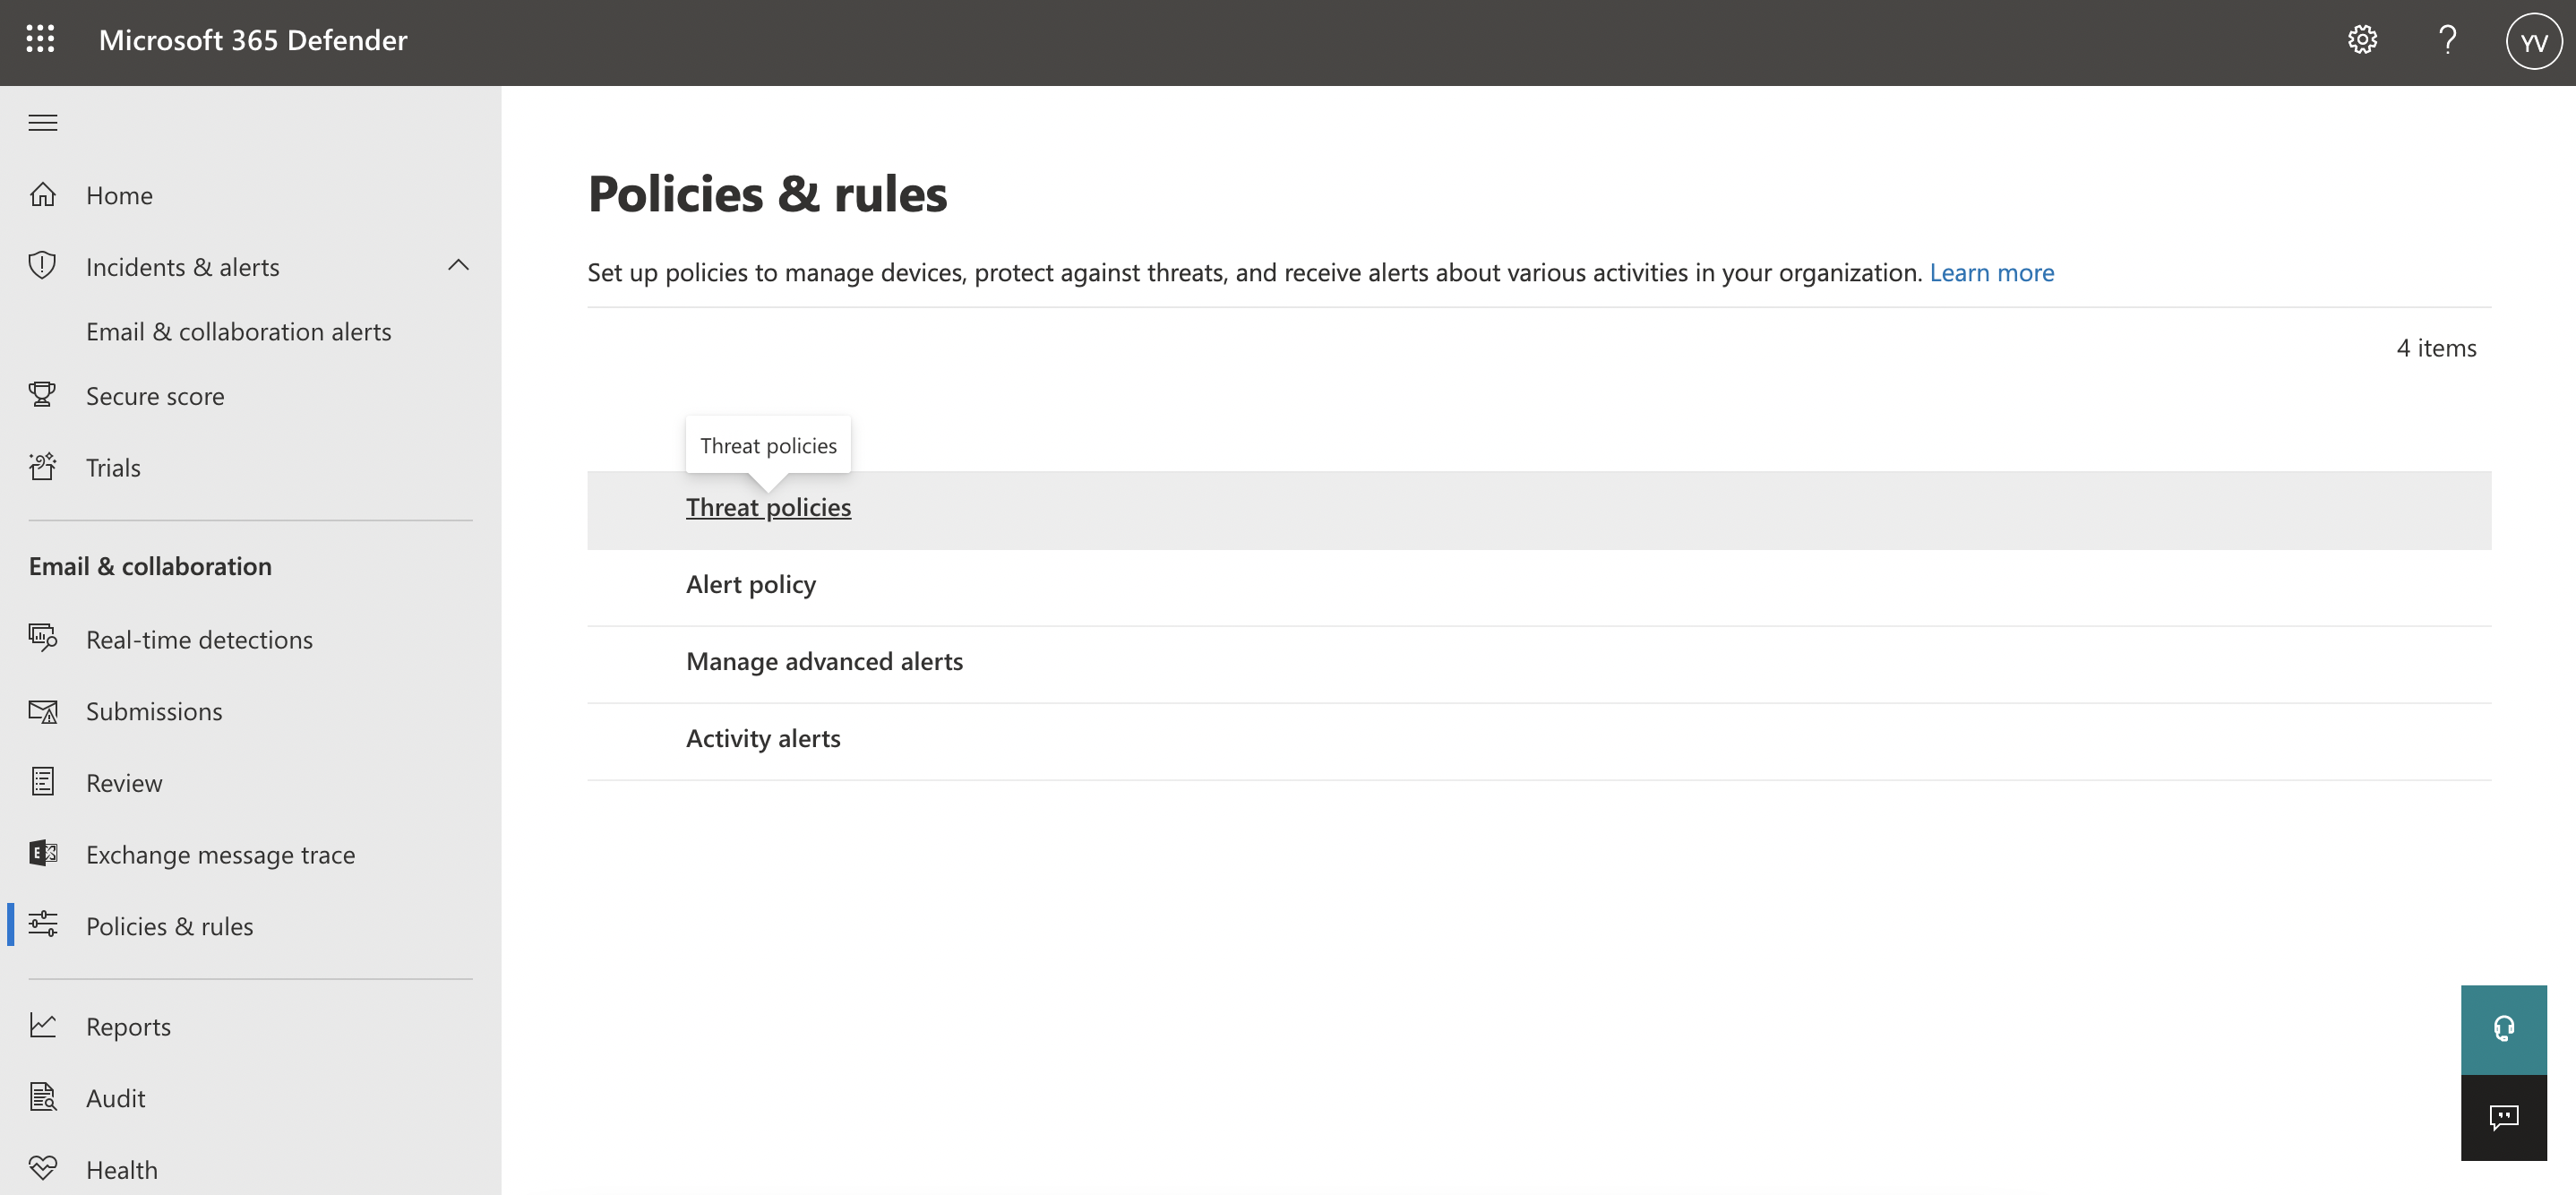
- Stratégies de menace :
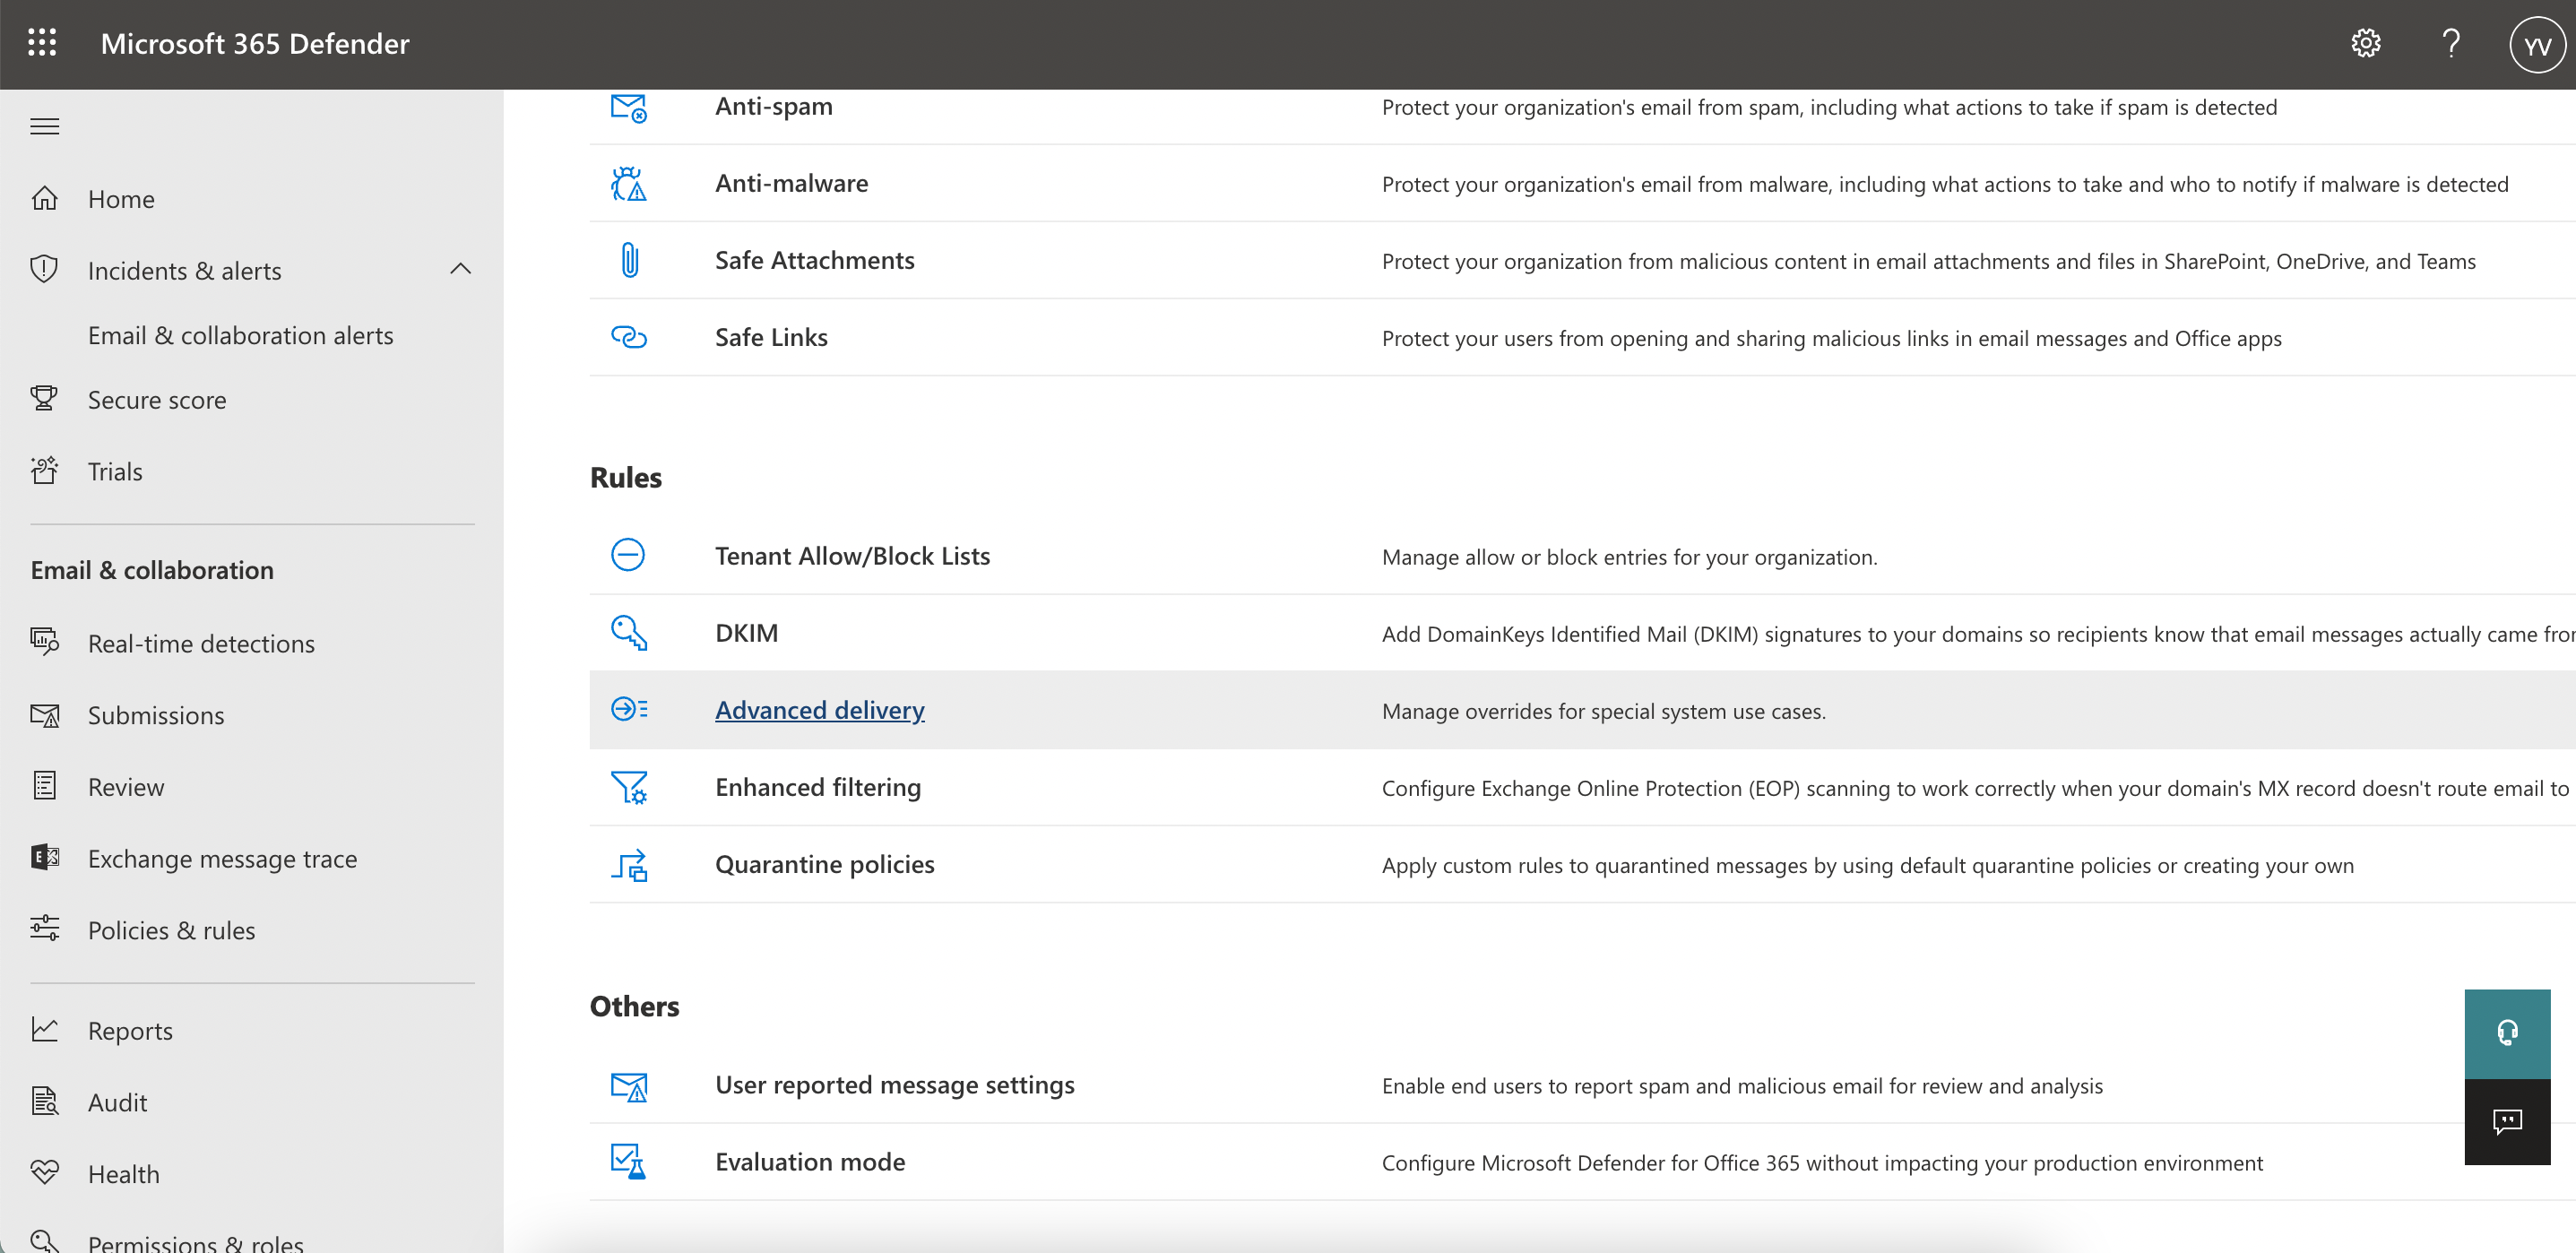
- Remise avancée :
- E-mail et collaboration >> Stratégies et règles :
- Une fois dans la section « Remise avancée », vous pouvez sélectionner « Simulation de phishing » :
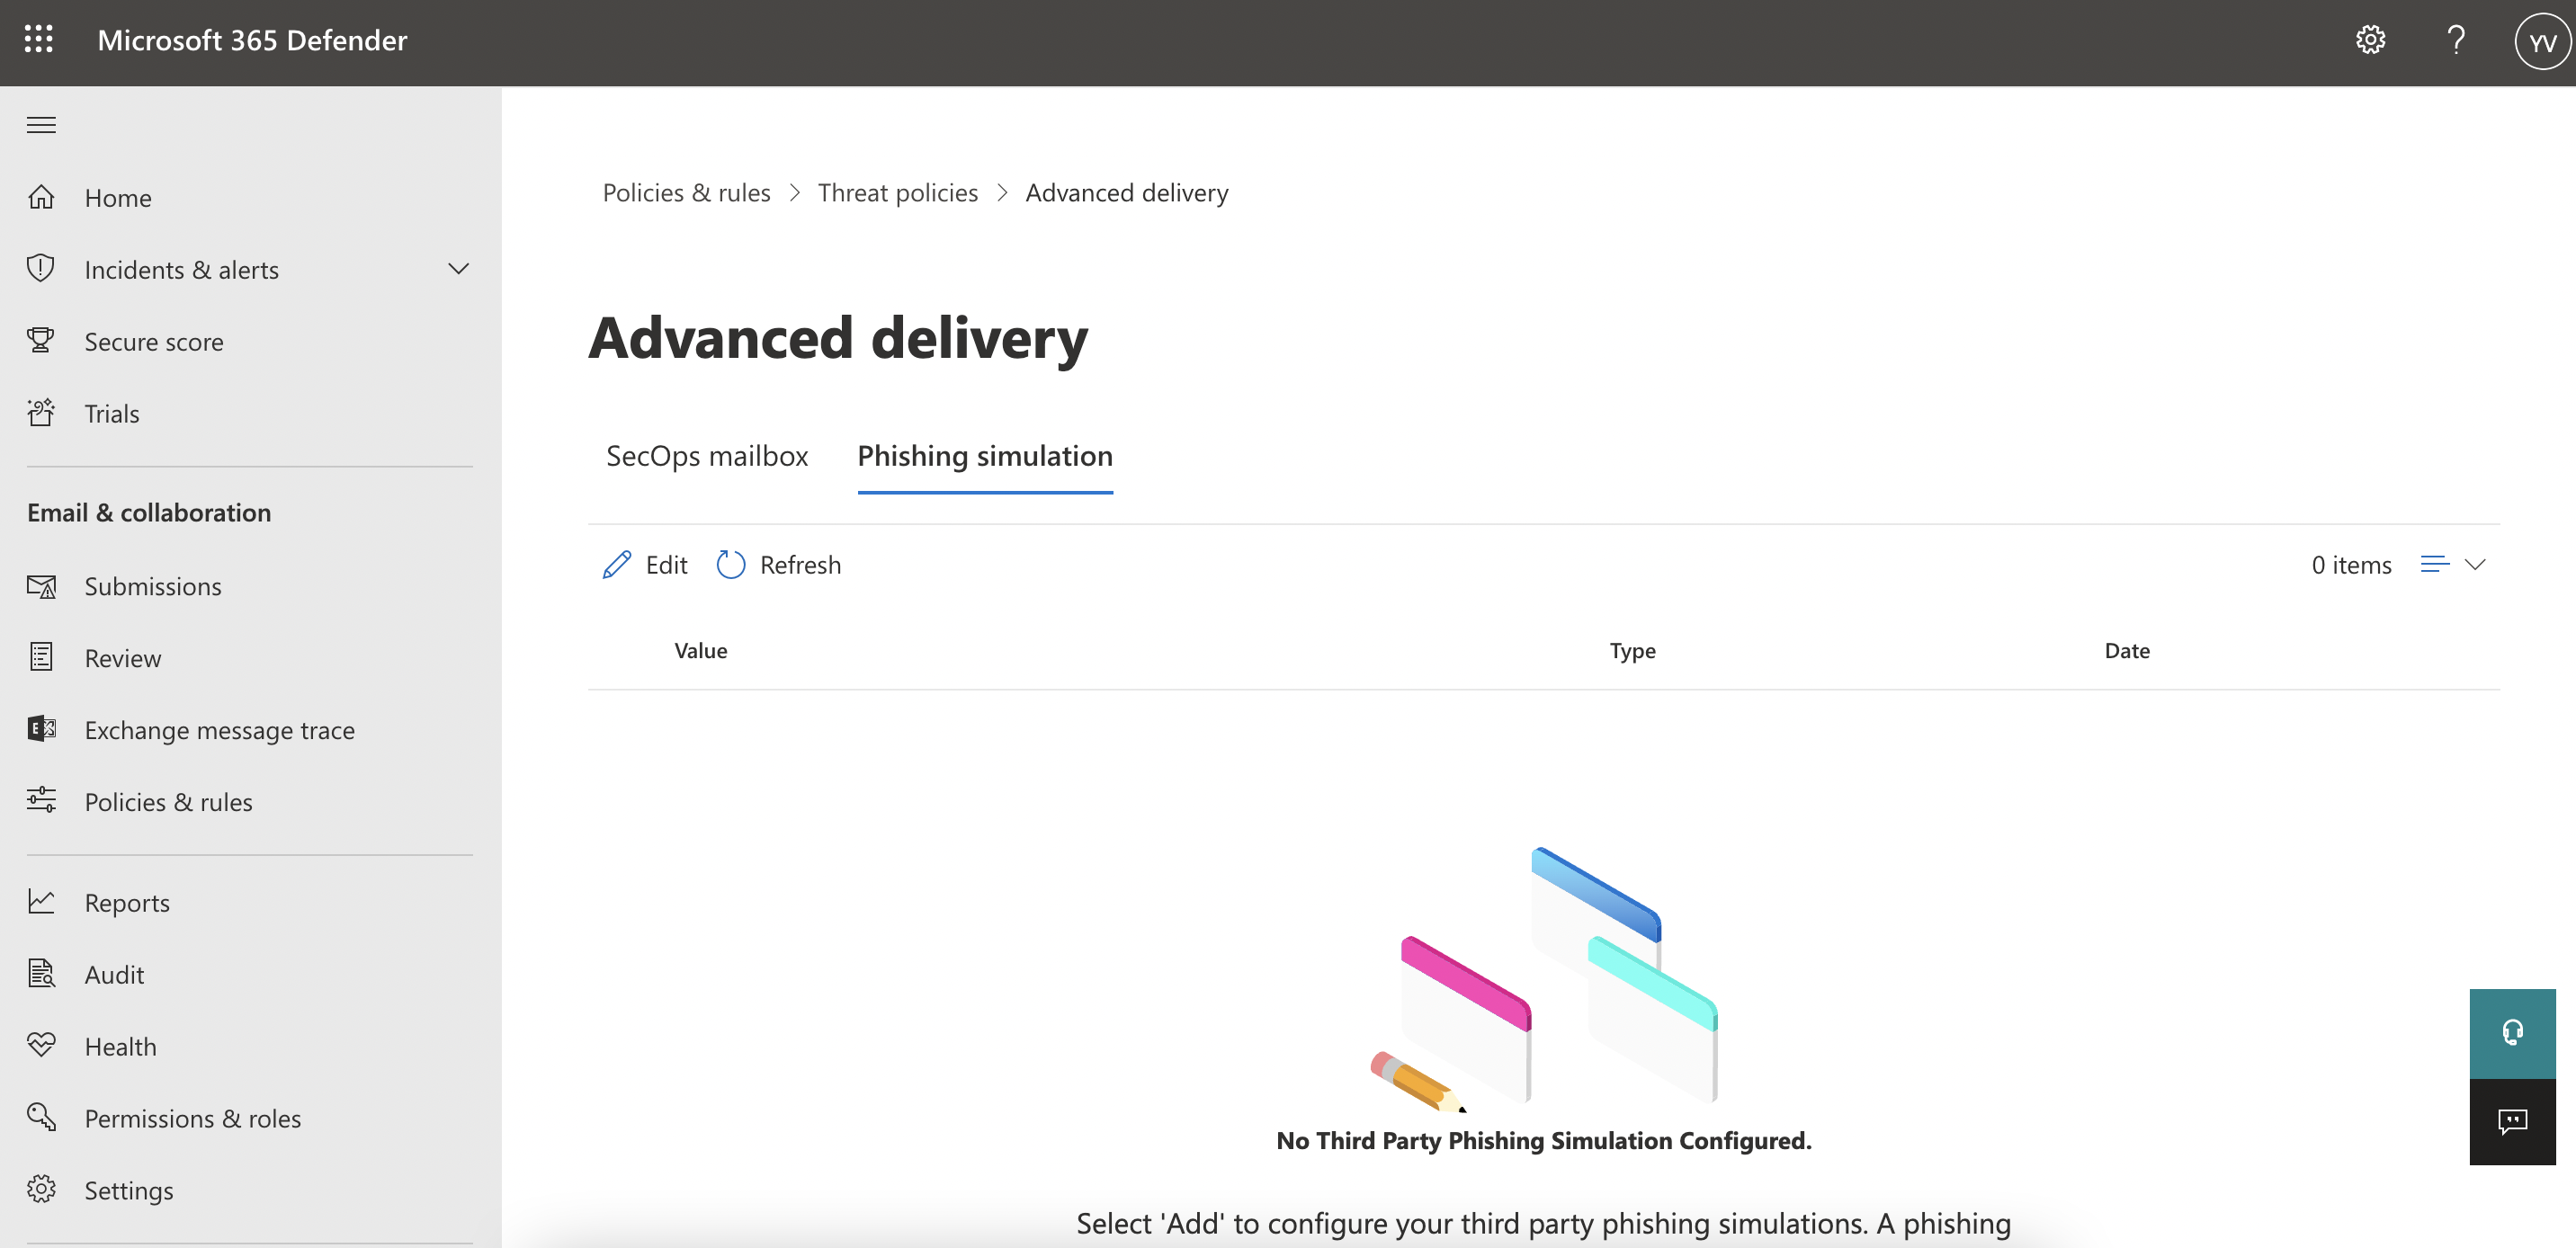
- Ici, vous pourrez appuyer sur le bouton « Ajouter » et ajouter les détails suivants :
- Domaine : ispmail.link
- IP d’envoi : 5.22.210.124, 85.9.209.234, 85.9.211.4, 85.9.214.68, 85.9.215.107 (Appuyez sur Entrée après avoir entré chaque adresse IP pour l’ajouter à la liste)
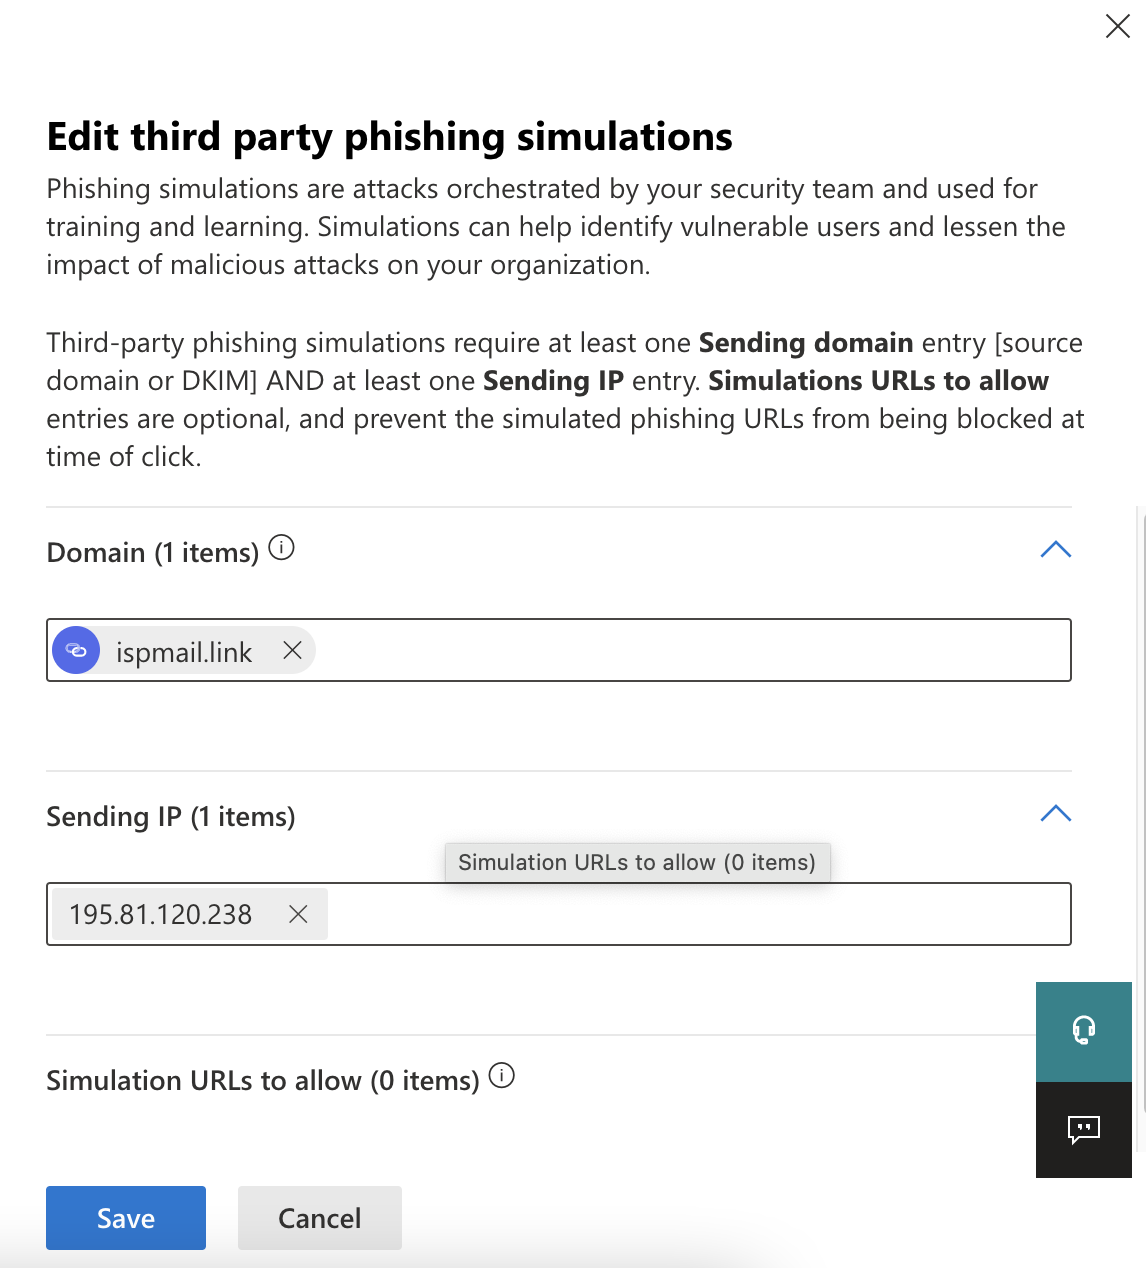
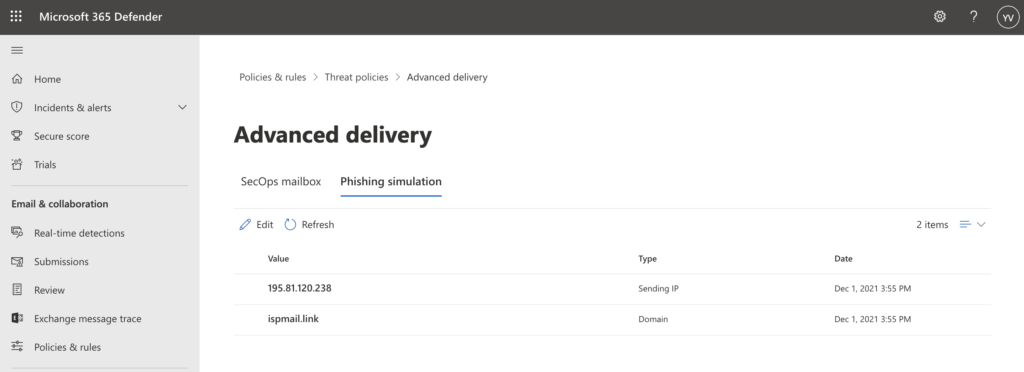
- Une fois terminé, cliquez sur « Ajouter » et les éléments devraient être enregistrés et appliqués à votre environnement Microsoft.
Test des règles de mise sur liste blanche appliquées
Une fois les étapes ci-dessus mises en œuvre, il peut falloir un certain temps pour que les modifications prennent effet. Dans RESPONSUM – Phishing, vous avez la possibilité d’envoyer des e-mails de test lors de la création d’une nouvelle campagne de phishing. Utilisez ces tests pour vérifier si la mise sur liste blanche a été exécutée et traitée correctement par Microsoft.
Autres services de traitement des e-mails
Si vous avez d’autres services qui traitent les e-mails avant qu’ils ne soient reçus par les serveurs Microsoft Exchange (filtre anti-spam externe…), assurez-vous également de mettre sur liste blanche nos adresses IP ci-dessus et notre domaine de signature DKIM (ispmail.link) avec ces services, car ils pourraient toujours bloquer nos e-mails.