
RESPONSUM le permite notificar incidentes y brechas de privacidad, y le ayuda a calcular el impacto a partir de la información que usted proporcione.
Véalo en acción
Requisitos previos para empezar
- Permisos en el submódulo «Incidentes» (dentro de «Privacidad») como Usuario Promocionado o Power User
Acceso rápido a la excelencia
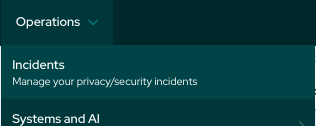
- Seleccione el menú “Privacidad” en la barra del menú principal
- Seleccione «Incidentes»
- Añada un nuevo incidente haciendo clic en «+ Crear» o edite un incidente existente
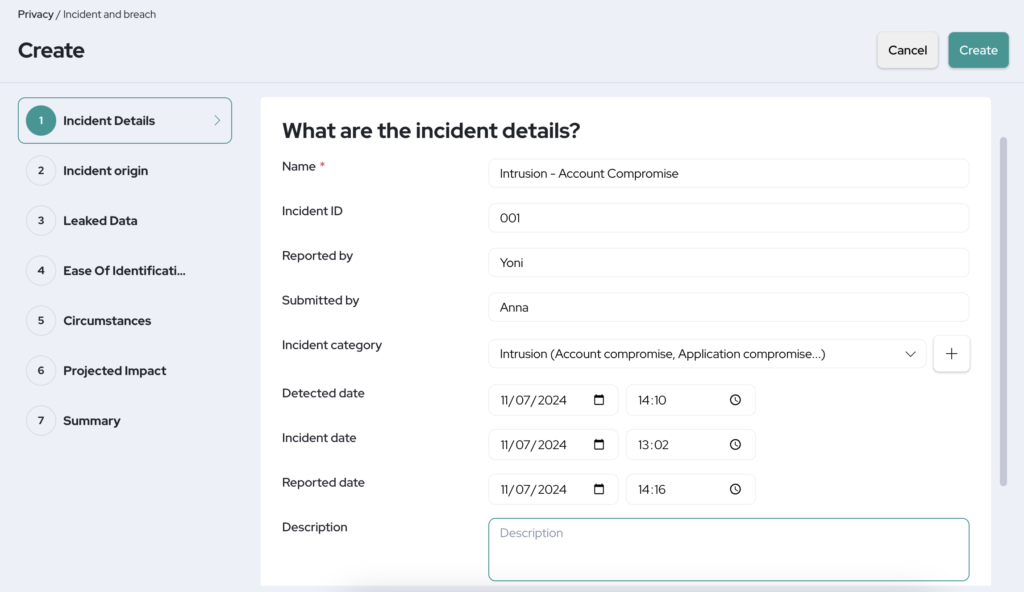
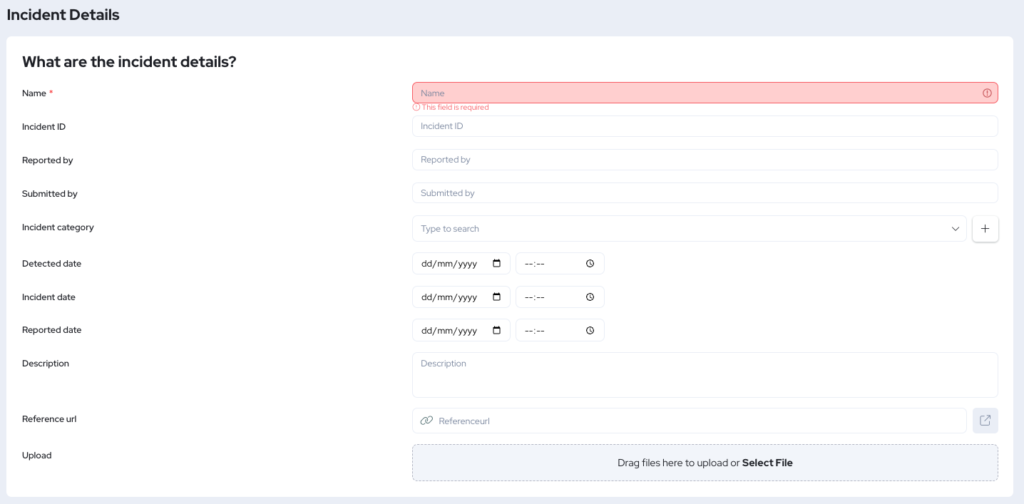
- En la sección «Detalles del incidente», puede añadir primero algunos datos generales relacionados con el incidente (informador, fecha del incidente, fecha de detección, archivos relacionados…)
- En la sección «Origen del incidente», puede proporcionar información sobre la procedencia del mismo.
- En este punto, si no hay brecha de datos, todos los pasos posteriores, a excepción de «Resumen», permanecen ocultos.
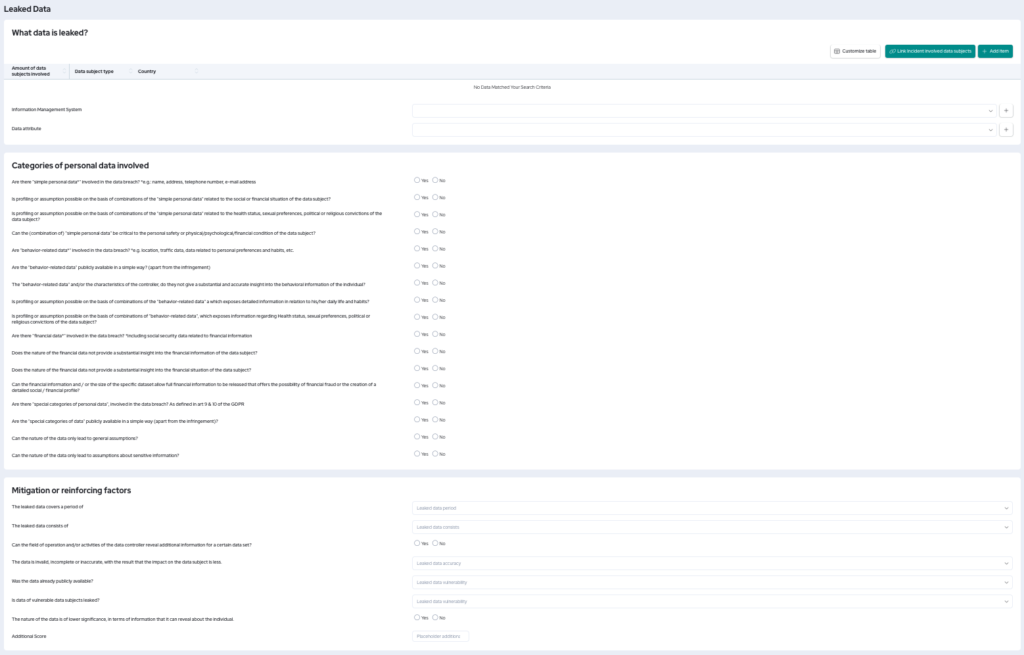
- En la sección «Datos filtrados», puede añadir especificaciones sobre qué datos se filtraron y quién se vio afectado por la filtración.
- En las secciones «Facilidad de identificación» y «Circunstancias», puede delimitar aún más la identificabilidad de los interesados y los riesgos que plantea la filtración.
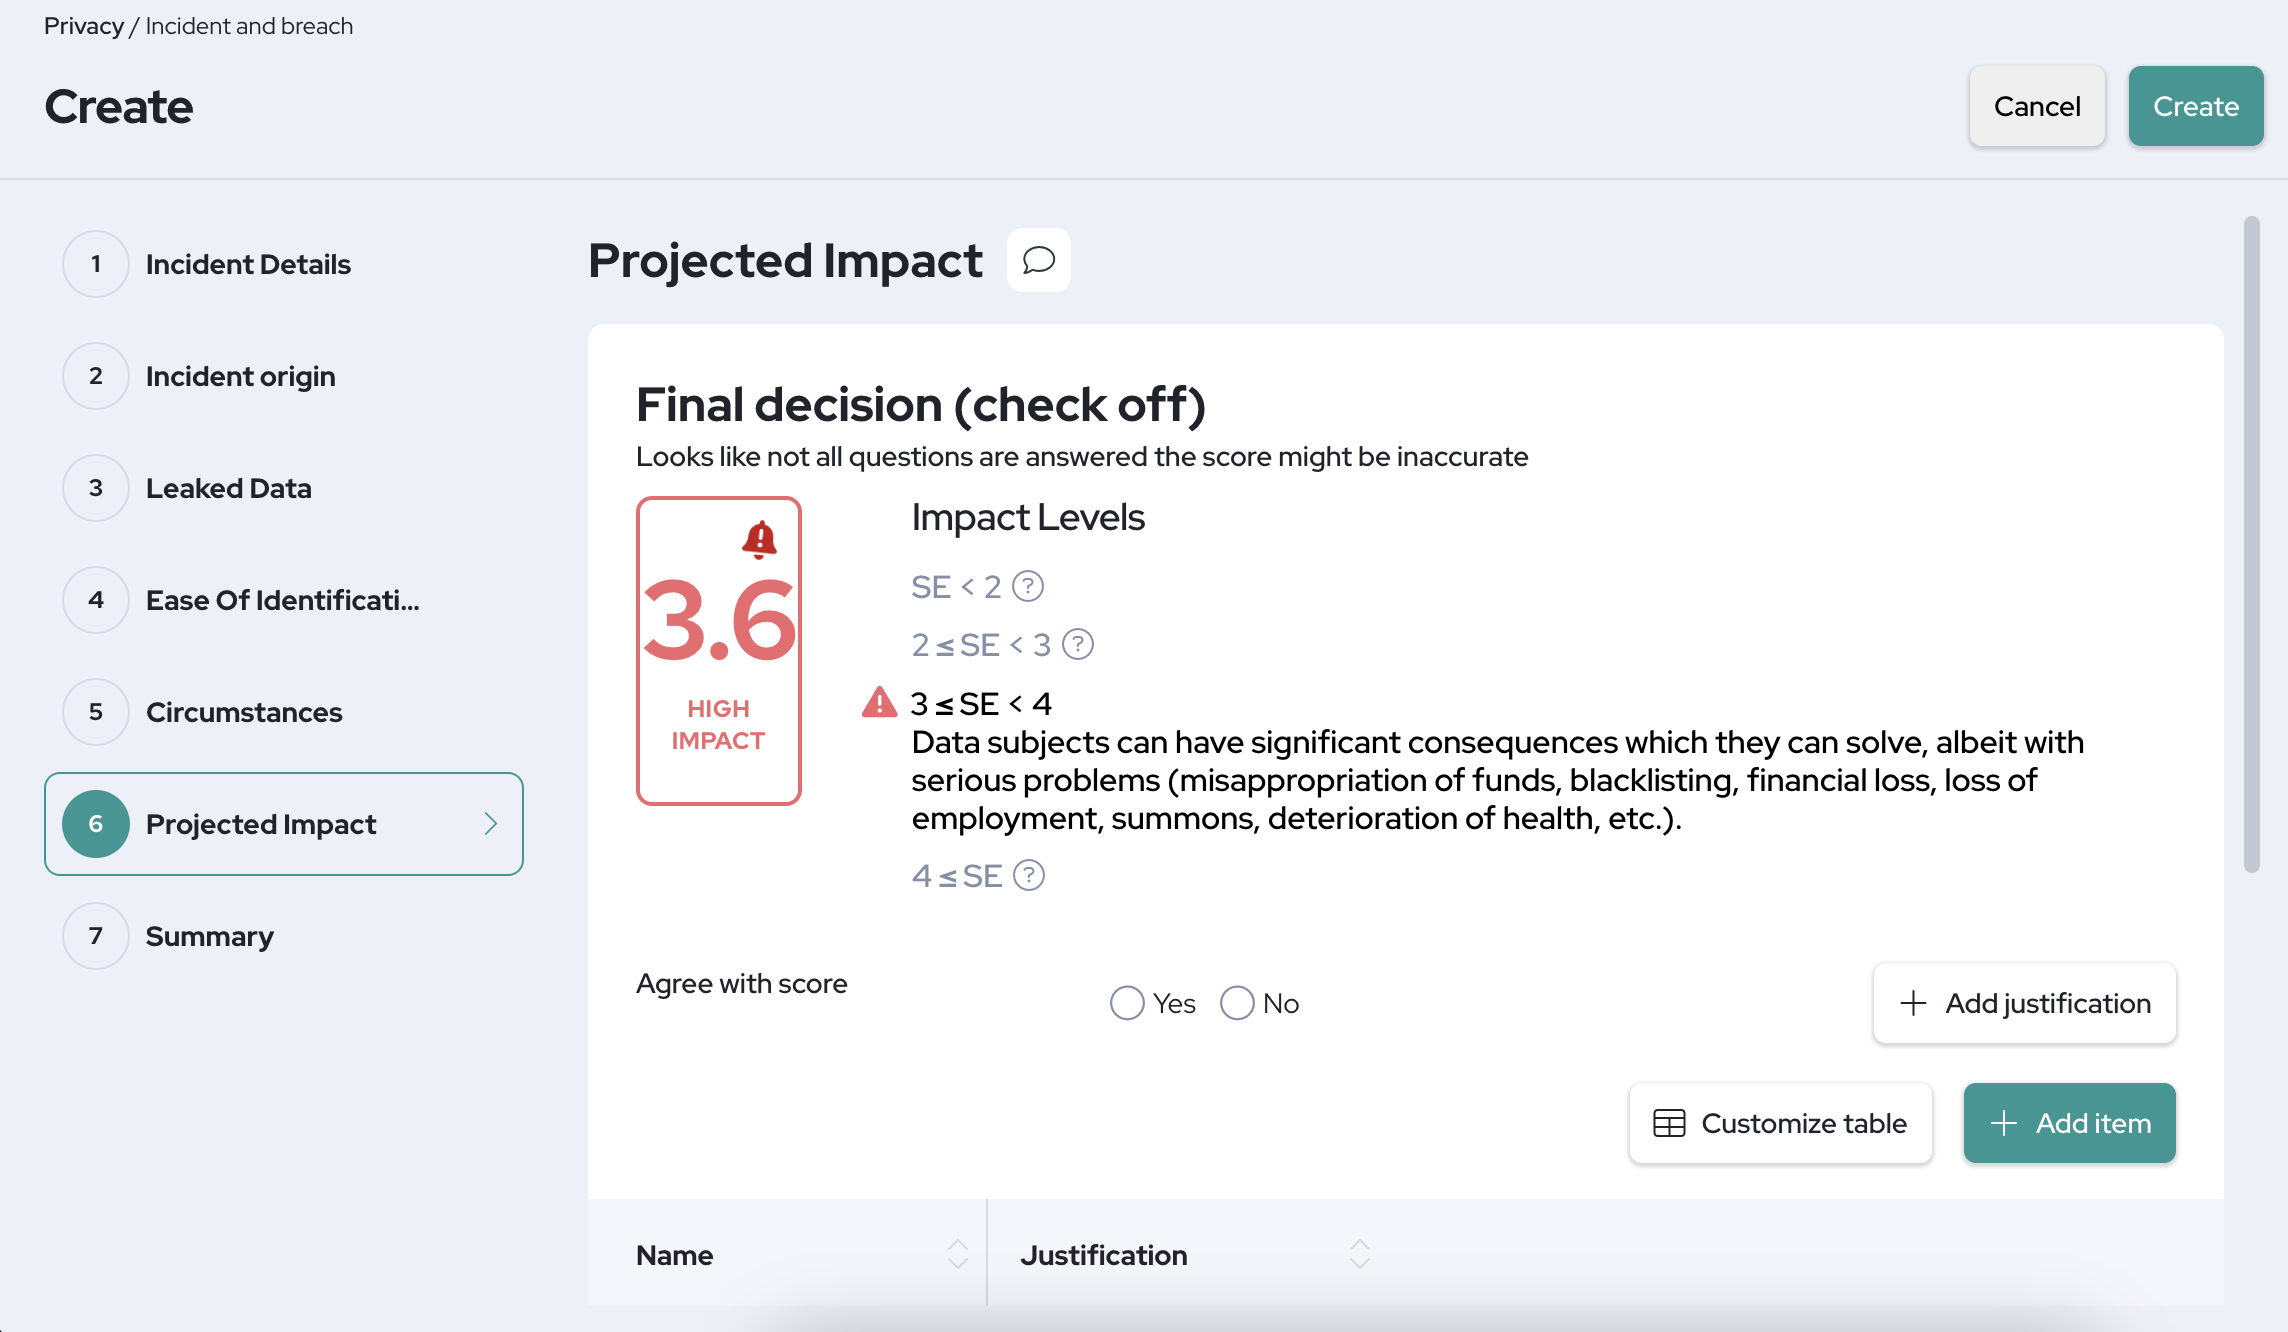
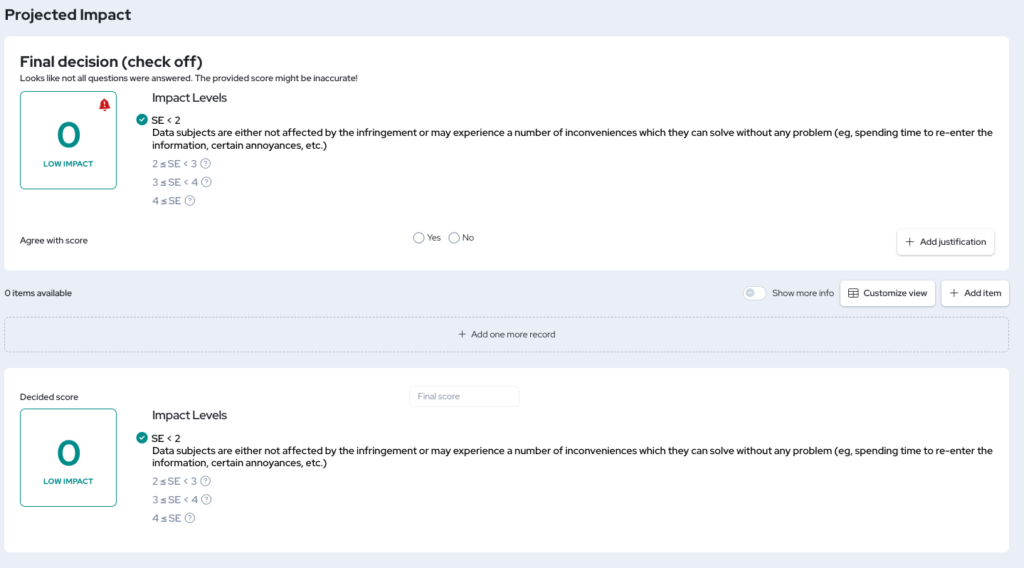
- En la sección «Impacto proyectado», se realiza un cálculo automático de la gravedad de la filtración basado en todas sus respuestas de las secciones anteriores. Puede estar de acuerdo con el cálculo o no estarlo y realizar su propia estimación.
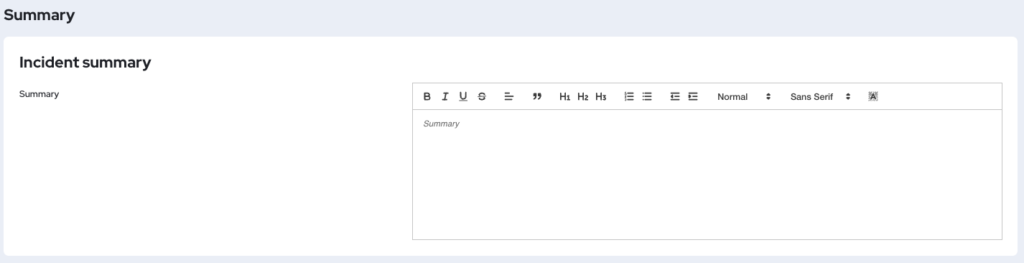
- En la sección «Resumen», puede anotar cualquier información adicional, los pasos a seguir y las conclusiones de la brecha de datos.
- ¡No olvide pulsar «crear» o «guardar» para asegurarse de que todo su trabajo quede registrado!
Guía paso a paso
Vaya al menú «Privacidad» en la barra superior y seleccione «Brechas de datos (Incidentes)». Cuando sea transferido a la página de vista general, haga clic en el botón «Crear» para comenzar.
1. Detalles del incidente
- Nombre: Asigne un nombre al incidente; idealmente, el nombre debe ser corto y reflejar el problema.
- ID del incidente: Asigne a su incidente un ID único que lo diferencie de incidentes similares.
- Informado por: Indique quién informó del incidente.
- Enviado por: Si procede, indique quién envió el incidente.
- Categoría: Aquí puede seleccionar una o más categorías relacionadas con el incidente.
- Fecha de detección: Aquí puede seleccionar la fecha y la hora en que se descubrió la filtración.
- Fecha del incidente: Aquí puede seleccionar la fecha y la hora en que ocurrió realmente la filtración.
- Fecha de notificación: Aquí puede seleccionar la fecha y la hora en que se notificó la filtración.
- Descripción: No dude en añadir cualquier información adicional que deba conocerse sobre cuándo, cómo y por qué ocurrió y se descubrió la filtración.
- URL de referencia: No dude en añadir un enlace relacionado con el incidente.
- Subir: No dude en subir cualquier archivo y documentación que sea de importancia para la brecha de datos.
2. Origen del incidente
- Origen del incidente: Seleccione si el origen del incidente es interno o externo.
- Función implicada: Si seleccionó interno, puede seleccionar aquí las funciones implicadas.
- Proveedor implicado: Si seleccionó externo, puede seleccionar aquí cualquier proveedor implicado.
- Rol de privacidad: Seleccione si su rol en el incidente es «responsable» o «encargado».
- ¿Se han filtrado datos personales? Si se han filtrado datos personales, deberá seguir completando los siguientes pasos. Si no se han filtrado datos personales, pasará directamente al «Resumen».

3. Datos filtrados
- ¿Qué datos se han filtrado? En esta tabla, puede añadir qué interesados y cuántos se han visto afectados por la brecha de datos. Puede añadir varios interesados diferentes.
- Sistema IM: Aquí puede seleccionar cualquier sistema IM relacionado.
- Atributo de datos: Aquí puede seleccionar cualquier atributo de datos relacionado.
- A continuación, deberá responder a varias preguntas para poner de manifiesto la gravedad de la brecha de datos. A partir de esta parte, comenzará nuestra evaluación basada en la Metodología de ENISA para darle una indicación del impacto de la brecha de datos. Más adelante en este artículo encontrará más información sobre el cálculo y el peso de las preguntas.
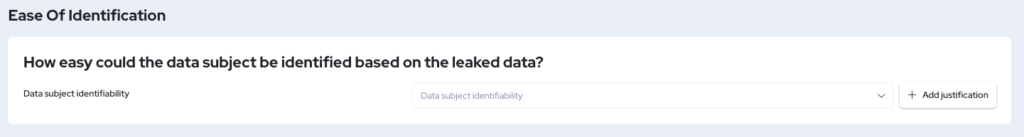
4. Facilidad de identificación
- En esta sección, simplemente indique si los interesados afectados son fácilmente identificables a partir de los datos filtrados.
- No dude en añadir una justificación para esta respuesta.
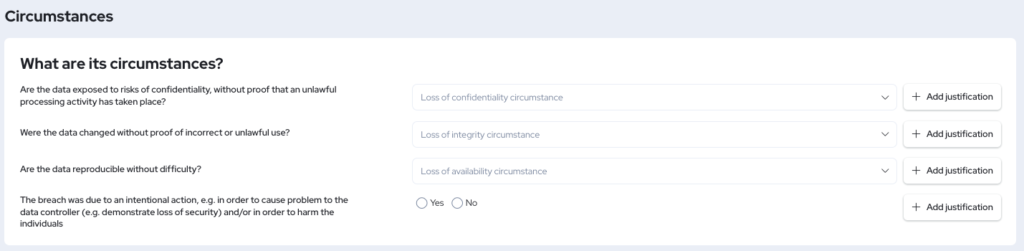
5. Circunstancias de la brecha
- En esta sección, se requiere que responda a algunas preguntas más sobre cómo ocurrió la brecha de datos y si es inteligible y supone un riesgo para los interesados afectados.
- Cada pregunta incluye una justificación opcional.
6. Impacto proyectado
- Nivel de impacto: muestra un nivel de impacto calculado automáticamente a partir de todas sus respuestas, junto con una breve explicación de lo que esto significa.
- Puede estar de acuerdo o no con el nivel de impacto calculado.
- Si está de acuerdo con el nivel de impacto calculado, puede continuar añadiendo justificaciones y pasar a la siguiente sección.
- Si no está de acuerdo con el nivel de impacto calculado, puede añadir una justificación de por qué no está de acuerdo y, a continuación, desplazarse hasta «Puntuación decidida», donde podrá introducir su propio nivel de impacto estimado. Ahora también puede pasar a la siguiente sección.
7. Resumen
- En el resumen, puede introducir cualquier información adicional que desee compartir sobre la brecha de datos y su impacto, así como las conclusiones y los pasos a seguir.
Evaluación de la brecha de datos
Siempre que indique que se han vulnerado datos personales como consecuencia del incidente de seguridad, se le guiará a través de nuestra evaluación basada en la metodología de ENISA sobre el impacto derivado de dicha brecha de datos.
La Agencia de la Unión Europea para la Ciberseguridad (ENISA) ha publicado recomendaciones sobre una metodología para evaluar la gravedad de las brechas de datos personales con el fin de ayudar a las organizaciones a cumplir con el Reglamento General de Protección de Datos (RGPD), específicamente con los artículos 33 y 34, que exigen a las organizaciones evaluar el riesgo de las brechas y determinar si deben notificar a los reguladores y a los interesados.
AVISO LEGAL: La puntuación proporcionada por RESPONSUM es una indicación basada en preguntas de contexto. RESPONSUM no se hace responsable de las acciones tomadas en función de este cálculo y permite al usuario, mediante una explicación, anular la conclusión o puntuación si fuera necesario en función de un contexto adicional que no esté cubierto por el cálculo.
RESPONSUM le proporcionará una puntuación de impacto sugerida en la página «Impacto proyectado».
Para esta evaluación se utilizan los siguientes cálculos:
Puntuación de impacto = «Datos filtrados» (DPC) x «Facilidad de identificación» (EI) + «Circunstancias» (CB)
Datos filtrados (DPC)
Categorías de datos personales implicados
Dentro de cada categoría, se suman los pesos de las preguntas. La categoría con la puntuación más alta (MÁX) determinará la puntuación de esta sección «Categorías de datos personales implicados».
| Pregunta | Peso de la pregunta |
| CATEGORÍA 1 ¿Hay «datos personales sencillos*» implicados en la brecha de datos? *p. ej.: nombre, dirección, número de teléfono, dirección de correo electrónico | Sí: +1 No: 0 |
| ¿Es posible realizar perfiles o suposiciones sobre la base de combinaciones de los «datos personales sencillos» relacionados con la situación social o financiera del interesado? | Sí: +1 No: 0 |
| ¿Es posible realizar perfiles o suposiciones sobre la base de combinaciones de los «datos personales sencillos» relacionados con el estado de salud, las preferencias sexuales, las convicciones políticas o religiosas del interesado? | Sí: +2 No: 0 |
| ¿Pueden los «datos personales sencillos» (o su combinación) ser críticos para la seguridad personal o la condición física/psicológica/financiera del interesado? | Sí: +3 No: 0 |
| CATEGORÍA 2 ¿Hay «datos relativos al comportamiento*» implicados en la brecha de datos? *p. ej. ubicación, datos de tráfico, datos relacionados con preferencias y hábitos personales, etc. | Sí: +2 No: 0 |
| ¿Están los «datos relativos al comportamiento» disponibles públicamente de forma sencilla? (independientemente de la infracción) | Sí: -1 No: 0 |
| Los «datos relativos al comportamiento» y/o las características del responsable, ¿no ofrecen una visión sustancial y precisa de la información conductual del individuo? | Sí: -1 No: 0 |
| ¿Es posible realizar perfiles o suposiciones sobre la base de combinaciones de los «datos relativos al comportamiento» que expongan información detallada en relación con su vida cotidiana y sus hábitos? | Sí: +1 No: 0 |
| ¿Es posible realizar perfiles o suposiciones sobre la base de combinaciones de «datos relativos al comportamiento» que expongan información relativa al estado de salud, preferencias sexuales, convicciones políticas o religiosas del interesado? | Sí: +2 No: 0 |
| CATEGORÍA 3 ¿Hay «datos financieros*» implicados en la brecha de datos? *incluidos los datos de la seguridad social relacionados con información financiera | Sí: +3 No: 0 |
| ¿La naturaleza de los datos financieros no proporciona una visión sustancial de la información financiera del interesado? | Sí: -2 No: 0 |
| ¿La naturaleza de los datos financieros no proporciona una visión sustancial de la situación financiera del interesado? | Sí: -1 No: 0 |
| ¿Pueden la información financiera y/o el tamaño del conjunto de datos específico permitir que se divulgue información financiera completa que ofrezca la posibilidad de fraude financiero o la creación de un perfil social/financiero detallado? | Sí: +1 No: 0 |
| CATEGORÍA 4 ¿Hay «categorías especiales de datos personales» implicadas en la brecha de datos? Tal como se definen en los art. 9 y 10 del RGPD | Sí: +4 No: 0 |
| ¿Están las «categorías especiales de datos» disponibles públicamente de forma sencilla (independientemente de la infracción)? | Sí: -1 No: 0 |
| ¿Puede la naturaleza de los datos conducir únicamente a suposiciones generales? | Sí: -2 No: 0 |
| ¿Puede la naturaleza de los datos conducir únicamente a suposiciones sobre información sensible? | Sí: -1 No: 0 |
Factores de mitigación o refuerzo
Los pesos de estos factores adicionales se suman entre sí y, a su vez, se añaden a la puntuación de la sección anterior.
| Pregunta | Peso de la pregunta |
| Los datos filtrados cubren un periodo de: | < 1 semana: 0 1 semana y < 1 mes: 0 1 mes y <1 año: +1 1 año: +1,5 |
| Los datos filtrados consisten en: | Un conjunto limitado de datos: 0 El archivo completo del interesado: +1 |
| ¿Puede el ámbito de operación y/o las actividades del responsable del tratamiento revelar información adicional para un determinado conjunto de datos? | Sí: +1 No: 0 |
| ¿Se han filtrado datos de interesados vulnerables? | Sí: +1 No: 0 |
| Los datos son inválidos, incompletos o inexactos, con el resultado de que el impacto sobre el interesado es menor. | Sí: -1 No: 0 |
| ¿Estaban los datos ya disponibles públicamente? | No: 0 Los datos ya estaban disponibles públicamente antes de que se produjera la brecha de datos: -1 Los datos pueden recopilarse y/o consultarse fácilmente a través de fuentes disponibles públicamente: -2 |
| La naturaleza de los datos es de menor importancia, en términos de la información que pueden revelar sobre el individuo. | Sí: -1 No: 0 |
| Añadir una puntuación adicional para factores de mitigación o refuerzo | Cualquier número añadido en este campo se sumará o restará de la puntuación de esta sección. |
Facilidad de identificación (EI)
Indicación de la identificabilidad del interesado basada en los datos filtrados. Esto se multiplicará por la puntuación DPC de las secciones anteriores.
| Pregunta | Peso de la pregunta |
| Insignificante Posibilidad de que los interesados sean identificados y/o se requiera un esfuerzo irrazonable por parte del atacante para intentar identificar a los interesados implicados | 0,25 |
| Limitada Posibilidad de identificar al interesado | 0,50 |
| Significativa Posibilidad de que el interesado sea identificado | 0,75 |
| Máxima Identificación (obvia) (directa o indirectamente) | 1,00 |
Circunstancias (CB)
Parámetros adicionales para determinar las circunstancias de la brecha. Estos se sumarán al cálculo en torno a DPC y EI realizado anteriormente.
| Pregunta | Peso de la pregunta |
| ¿Están los datos expuestos a riesgos de confidencialidad, sin pruebas de que se haya producido una actividad de tratamiento ilícita? | La brecha de datos fue involuntaria y las personas en el origen de la brecha no tienen la intención de utilizar los datos personales: 0 Datos revelados a un número conocido de destinatarios: +0,25 Datos revelados a un número desconocido de destinatarios: +0,50 |
| ¿Se modificaron los datos sin pruebas de un uso incorrecto o ilícito? | Datos alterados sin ningún uso incorrecto o ilegal identificado: 0 Datos alterados y posiblemente utilizados de forma incorrecta o ilegal con posibilidad de recuperación: +0,25 Datos alterados y posiblemente utilizados de forma incorrecta o ilegal sin posibilidad de recuperación: +0,50 |
| ¿Son los datos reproducibles sin dificultad? | Los datos son recuperables sin ninguna dificultad: 0 Datos temporalmente no disponibles: +0,25 Los datos no pueden ser recuperados del responsable ni de los interesados: +0,50 |
| La brecha se debió a una acción intencionada, p. ej. para causar problemas al responsable del tratamiento (p. ej. demostrar falta de seguridad) y/o para perjudicar a las personas | Sí: +0,50 No: 0 |
Si tiene alguna pregunta relacionada con esta guía o forma de trabajar, póngase en contacto con support@responsum.eu para obtener ayuda.